Categoría: Regulación

  • Francia: el Consejo Constitucional tumbó la ley que vetaba redes sociales a menores de 15

    Francia: el Consejo Constitucional tumbó la ley que vetaba redes sociales a menores de 15

    El Consejo Constitucional de Francia anuló el 14 de agosto de 2026 la legislación que prohibía el acceso a redes sociales para menores de 15 años, prevista para entrar en vigor en enero de 2027. El tribunal determinó que la medida vulneraba la libertad de expresión de forma desproporcionada e inadecuada, en una decisión que reverbera directamente sobre el debate legislativo que viven varios países de América Latina.

    La norma, que había generado amplio respaldo político en el Parlamento francés como respuesta a las preocupaciones sobre el bienestar digital de adolescentes, cayó en su primer control de constitucionalidad. El Consejo, máximo intérprete de la Constitución francesa, fundamentó su decisión en el Artículo 34 de ese texto, que exige que cualquier restricción a la libertad de expresión y comunicación sea apropiada, necesaria y proporcional al objetivo que persigue. La ley no superó ninguno de esos tres filtros.

    Dos fallas fatales: generalidad del veto y ausencia de graduación individual

    El tribunal identificó dos problemas estructurales en el diseño de la ley. Primero, la prohibición no distinguía entre tipos de plataformas: trataba de manera idéntica a una red orientada al entretenimiento viral que a un foro educativo o una comunidad de salud. Segundo, ignoraba por completo las circunstancias individuales de cada usuario: su edad exacta dentro del rango, su nivel de madurez y su contexto familiar. Un instrumento legal que opera con una única variable binaria —mayor o menor de 15— sobre una realidad tan heterogénea difícilmente puede superar un test de proporcionalidad serio.

    La Electronic Frontier Foundation, que ha documentado esta oleada legislativa en múltiples jurisdicciones, señala que este tipo de prohibiciones afectan a todos los usuarios —no solo a los menores— al imponer obstáculos de verificación que enfrían el ejercicio de la libre expresión en línea. Además, el aislamiento digital forzado corta el acceso a recursos de salud, noticias y redes de apoyo que resultan especialmente críticos para jóvenes LGBTQ+ y poblaciones en situación de vulnerabilidad, según datos de Pew Research Center y otras organizaciones citadas en el análisis de la decisión.

    El ciclo legislativo en LATAM: Argentina, Brasil y Chile ya debaten restricciones similares

    La decisión francesa no es un dato lejano para la región. En Brasil, el Marco Civil da Internet (Ley 12.965/2014) establece protecciones para menores en línea, pero el Congreso discute desde 2024 proyectos que impondrían restricciones de acceso por edad a plataformas digitales, en paralelo al proceso de reglamentación de la Lei Geral de Proteção de Dados (LGPD, Ley 13.709/2018) aplicada a datos de niños y adolescentes. En Argentina, la Ley 25.326 de Protección de Datos Personales contempla protecciones específicas para menores, y la Agencia de Acceso a la Información Pública (AAIP) ha emitido lineamientos sobre consentimiento parental, pero no existe aún una prohibición de acceso equivalente a la francesa. En Chile, la Ley 21.719 de Protección de Datos Personales —promulgada en 2024 y en proceso de implementación— incluye disposiciones reforzadas para datos de menores, aunque tampoco llega al nivel de un veto de acceso por plataforma.

    En Colombia, la Ley 1581 de 2012 y sus decretos reglamentarios establecen restricciones al tratamiento de datos de menores, con control de la Superintendencia de Industria y Comercio (SIC). En México, la LFPDPPP (Ley Federal de Protección de Datos Personales en Posesión de los Particulares) aplica en términos generales, y el INAI ha abordado la protección de menores mediante criterios interpretativos, aunque el marco carece de una regulación sectorial específica para plataformas digitales. Lo común a todos estos esquemas es que ninguno ha avanzado hacia una prohibición de acceso total comparable a la francesa, pero los proyectos legislativos en trámite van en esa dirección.

    Por qué el estándar de proporcionalidad europeo importa fuera de Europa

    El razonamiento del Consejo Constitucional francés —exigir que la restricción sea apropiada, necesaria y proporcional— es metodológicamente afín al test de proporcionalidad que aplican tribunales constitucionales en Brasil, Colombia y Argentina cuando evalúan limitaciones a derechos fundamentales. Esto significa que un legislador latinoamericano que impulse una prohibición calcada de la francesa enfrentaría un argumento jurídico sólido ante su propio tribunal constitucional. La sentencia del 14 de agosto no es jurídicamente vinculante fuera de Francia, pero ofrece un precedente persuasivo de alto valor para la defensa de derechos digitales en la región.

    El problema adicional que señala la decisión —la ausencia de graduación según tipo de servicio— es particularmente relevante para reguladores latinoamericanos que buscan redactar normas equilibradas. Una plataforma de comunicación entre pares no puede equipararse legalmente a una red de contenido algorítmico masivo, aunque ambas reciban el mismo nombre genérico de “red social”. Las categorías importan, y los legisladores que ignoren esa distinción redactan normas destinadas a ser impugnadas.

    Qué monitorear: el rediseño legislativo en Francia y los proyectos regionales con estado parlamentario activo

    La anulación no cierra el debate en Francia: el Parlamento puede redactar una nueva norma que supere los defectos identificados —diferenciación por tipo de plataforma, mecanismos de graduación individual, evidencia de proporcionalidad— y someterla a un nuevo control. Ese proceso de rediseño es, en sí mismo, un insumo valioso para legisladores de la región. En Brasil, los proyectos en comisión deberían incorporar este análisis antes de avanzar a plenario. En Chile, la autoridad de datos —el Consejo para la Transparencia hasta que entre en funciones el nuevo órgano previsto por la Ley 21.719— tendrá que emitir criterios sobre menores que enfrenten la misma tensión entre protección y proporcionalidad.

    Nuestro análisis

    La decisión del Consejo Constitucional francés vale menos por lo que prohíbe que por lo que exige: rigor técnico y graduación. Las prohibiciones blunt-instrument —una sola regla para toda plataforma y todo menor— son jurídicamente frágiles y, según la evidencia citada, también producen daño real en los grupos más vulnerables. América Latina está en una posición favorable para aprender antes de legislar: ningún país de la región ha promulgado aún una norma equivalente a la francesa, y el fallo de agosto de 2026 llega justo cuando varios parlamentos tienen proyectos en estado activo. El riesgo no es no regular; el riesgo es copiar un modelo que ya fue declarado inconstitucional en su país de origen.

    La pregunta que deberían responder los promotores de estas leyes en la región no es si los menores necesitan protección en línea —eso nadie lo discute— sino si una prohibición genérica es el instrumento capaz de brindarla sin sacrificar derechos fundamentales que también les pertenecen a ellos.

  • Nueva Jersey, tercer estado de EE.UU. en regular precios algorítmicos en 2026

    Nueva Jersey, tercer estado de EE.UU. en regular precios algorítmicos en 2026

    Nueva Jersey promulgó en 2026 una ley que regula la fijación de precios mediante algoritmos e inteligencia artificial, convirtiéndose en el tercer estado de Estados Unidos en hacerlo en lo que va del año. La aceleración legislativa en torno a los llamados “precios de vigilancia” —que usan datos personales para personalizar lo que cada consumidor paga— plantea un modelo regulatorio que ya empieza a resonar en los debates de América Latina.

    El 4 de agosto de 2026, el Comité Judicial del Senado de Estados Unidos celebró una audiencia titulada “Your Data, Their Profit: The Consumer Cost of AI Surveillance Pricing” —”Tus datos, su ganancia: el costo para el consumidor del pricing de vigilancia con IA”—, según informó el Future of Privacy Forum (FPF). La audiencia refleja el nivel de atención política que ha alcanzado una práctica hasta hace poco poco regulada: el uso de datos masivos de comportamiento, historial de compras, geolocalización y perfiles socioeconómicos para ajustar precios de forma individualizada y, en muchos casos, opaca.

    Qué regulan estos tres estados y qué tienen en común

    De acuerdo con el seguimiento legislativo del FPF, al menos tres estados —siendo Nueva Jersey el más reciente— aprobaron en 2026 normas que abordan la fijación de precios basada en datos. Si bien los textos varían, el núcleo regulatorio comparte elementos: obligaciones de transparencia hacia el consumidor sobre el uso de datos en la determinación del precio, restricciones al uso de categorías sensibles como raza, situación económica o historial médico para discriminar precios, y en algunos casos, derechos de oposición o acceso a la lógica de fijación. El término que unifica estas leyes en el debate político estadounidense es “surveillance pricing” —precios de vigilancia—, acuñado para describir sistemas que monitorizan el comportamiento del usuario en tiempo real para maximizar el precio que cada individuo está dispuesto a pagar.

    El fenómeno no es menor en términos de impacto económico. Sectores como retail, plataformas de transporte, turismo, seguros y servicios financieros llevan años aplicando variantes de esta lógica. La diferencia en 2026 es que los legisladores empezaron a tratarlo no solo como un problema de competencia o de mercado, sino como un asunto de derechos vinculado al uso de datos personales.

    Por qué el precio personalizado es también un asunto de datos personales

    La distinción importa porque define quién regula y con qué herramientas. Si el pricing algorítmico se encuadra como práctica anticompetitiva, corresponde a las autoridades de defensa de la competencia. Si se encuadra como tratamiento de datos personales, entran en juego las autoridades de protección de datos y los derechos de los titulares. En Estados Unidos, donde no existe una ley federal de privacidad general, la respuesta está siendo fragmentada y estatal. En América Latina, el panorama es distinto: la mayoría de los países cuenta con leyes generales de protección de datos personales que ya podrían alcanzar, al menos parcialmente, estas prácticas.

    En Brasil, la Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018) exige base legal para el tratamiento de datos personales y reconoce el derecho a la revisión de decisiones automatizadas que afecten intereses del titular —artículo 20—. El pricing personalizado basado en perfiles de comportamiento podría encuadrar en decisiones automatizadas sujetas a ese artículo, aunque la Autoridade Nacional de Proteção de Dados (ANPD) no ha emitido aún una guía específica sobre el tema. En Argentina, la Ley 25.326 de Protección de los Datos Personales contempla el derecho de acceso y la prohibición de decisiones que produzcan efectos jurídicos o significativos basadas exclusivamente en tratamientos automatizados —artículo 16—, aunque la regulación sobre IA y pricing no ha avanzado de forma explícita. En México, la LFPDPPP y su reglamento establecen bases para el tratamiento de datos con fines de perfilamiento comercial, y el INAI ha publicado criterios sobre decisiones automatizadas, aunque tampoco existe regulación sectorial específica sobre precios algorítmicos.

    Chile y Colombia: las regulaciones más avanzadas de la región en datos y IA

    Chile aprobó en 2024 la Ley 21.719 de Protección de Datos Personales, que moderniza el marco regulatorio e incorpora disposiciones sobre decisiones automatizadas con impacto significativo en los titulares. Su autoridad de control, el Consejo para la Transparencia en transición hacia la nueva Agencia de Protección de Datos, deberá definir en los próximos años si el pricing algorítmico cae bajo su ámbito. Colombia, por su parte, trabaja desde hace años con la Ley 1581 de 2012 y cuenta con la Superintendencia de Industria y Comercio (SIC) como autoridad dual de competencia y protección de datos, lo que la posiciona de forma única para abordar el pricing algorítmico desde ambos ángulos simultáneamente. Ninguno de los dos países ha iniciado, según información disponible, un proceso regulatorio específico sobre surveillance pricing, pero ambos tienen los marcos base para hacerlo.

    Qué sigue: el Senado de EE.UU. y la presión sobre plataformas globales

    La audiencia senatorial del 4 de agosto de 2026 sugiere que el debate no se quedará en el nivel estatal. Si el Congreso de Estados Unidos avanza hacia una regulación federal sobre pricing algorítmico, el impacto se extendería de forma directa a plataformas que operan en América Latina —desde marketplaces hasta servicios de streaming, turismo y fintech—. Las empresas con presencia regional que ajusten precios mediante algoritmos basados en datos de usuarios latinoamericanos deberían revisar si esas prácticas están cubiertas por sus políticas de privacidad actuales y si cumplen con las obligaciones de informar el tratamiento que habilita la personalización de precios.

    Los próximos hitos a monitorear incluyen: el avance de una posible iniciativa federal en Estados Unidos tras la audiencia senatorial, la emisión de guías por parte de la ANPD en Brasil sobre decisiones automatizadas con impacto económico, y el inicio de operaciones de la nueva Agencia de Protección de Datos de Chile, que deberá definir su agenda de supervisión sectorial.

    Nuestro análisis

    El movimiento legislativo en Estados Unidos tiene un valor señalizador claro: cuando tres estados actúan en simultáneo sobre el mismo fenómeno en un solo año, el riesgo de que la presión se traslade a nivel federal —y eventualmente a mercados interconectados— aumenta. Para las empresas que operan en América Latina, el riesgo regulatorio inmediato no viene de Washington sino de las autoridades locales. La LGPD ya tiene las herramientas para sancionar prácticas de perfilamiento sin base legal adecuada; la SIC colombiana combina competencia y privacidad en un mismo órgano; y Chile estrena autoridad con mandato moderno. Lo que falta en la región no es legislación base sino doctrina administrativa: guías, criterios y —eventualmente— sanciones que conviertan el marco general en una obligación operativa concreta para quienes usan datos para fijar precios.

    La pregunta que los equipos legales y de datos de la región deberían hacerse hoy no es si el surveillance pricing es legal en abstracto, sino si sus políticas de privacidad describen con precisión suficiente el tratamiento de datos que habilita esa personalización de precios —y si esa descripción sobreviviría un requerimiento de información de la ANPD, la SIC o la futura Agencia chilena.

  • Hidrógeno natural subterráneo: qué es, cómo se forma y cuándo importa

    Hidrógeno natural subterráneo: qué es, cómo se forma y cuándo importa

    El hidrógeno natural —producido por reacciones geoquímicas en la corteza terrestre, sin intervención humana— está captando la atención de gobiernos, empresas energéticas e investigadores como posible fuente de combustible limpio. La pregunta que moviliza millones de dólares en exploración es cuánto hay realmente y si puede extraerse de forma económicamente viable.

    A diferencia del hidrógeno verde (producido por electrólisis con energía renovable) o del hidrógeno gris (derivado del gas natural), el hidrógeno geológico —también llamado hidrógeno blanco o hidrógeno nativo— se origina en procesos físico-químicos que ocurren a kilómetros de profundidad, sin costo energético humano. Su existencia no es nueva: geoquímicos como Barbara Sherwood Lollar llevan décadas encontrando trazas en minas profundas. Lo que cambió es el interés en escalarlo.

    Cómo se genera el hidrógeno en la corteza terrestre

    El mecanismo más documentado es la serpentinización: cuando el agua profunda entra en contacto con rocas ricas en hierro y magnesio —como la peridotita— se desencadena una reacción química que libera hidrógeno molecular (H₂). Este proceso ocurre especialmente en zonas de corteza oceánica y en los bordes tectónicos, pero también en formaciones continentales muy antiguas. En la mina Kidd Creek, en Ontario, el equipo de Sherwood Lollar encontró agua confinada por más de mil millones de años que contenía hidrógeno producido por ese mecanismo. Otra vía de generación es la radiolisis: la radiación emitida por elementos como uranio, torio y potasio rompe moléculas de agua y libera H₂. Ambas fuentes pueden coexistir en una misma formación geológica.

    Por qué es difícil cuantificar las reservas globales

    Estimar cuánto hidrógeno natural existe bajo tierra es metodológicamente complejo por al menos tres razones. Primero, el H₂ es una molécula pequeña y móvil que tiende a escapar hacia la superficie o a ser consumida por microorganismos antes de acumularse en concentraciones aprovechables. Segundo, los modelos geológicos tradicionales se calibraron para hidrocarburos, no para gases tan ligeros. Tercero, muchas de las formaciones más prometedoras —cratones precámbricos, dorsales oceánicas— están en zonas de acceso difícil o bajo jurisdicciones con baja capacidad exploratoria. La USGS y organismos europeos han comenzado a desarrollar marcos de cuantificación específicos, pero según se informó, las estimaciones publicadas hasta ahora varían en varios órdenes de magnitud.

    Cuándo aplica / cuándo NO como fuente energética

    El hidrógeno geológico es técnicamente viable como fuente energética cuando se dan condiciones simultáneas: concentración de H₂ superior al 10% en el gas extraído, profundidad manejable para la perforación comercial (generalmente menos de 3 km), ausencia de contaminantes que encarezcan la purificación, y un marco regulatorio que permita la extracción. Mali es hasta ahora el único caso documentado de producción comercial a pequeña escala, con un pozo que según se informó suministra electricidad a una comunidad rural. En cambio, el hidrógeno nativo NO es una solución cuando las concentraciones son traza (menores al 2%), cuando la formación geológica no garantiza flujo sostenido, o cuando el gas está mezclado con sulfuro de hidrógeno o metano en proporciones que hacen inviable la purificación. Tampoco reemplaza —al menos en el corto plazo— la escala que requieren industrias pesadas como el acero o el amoniaco.

    América Latina: crátones, rifts y un vacío regulatorio

    La región tiene formaciones geológicas de alto interés para la exploración de hidrógeno nativo. El Cratón Amazónico, que abarca partes de Brasil, Colombia, Venezuela y las Guayanas, comparte características litológicas con áreas donde se han detectado emisiones de H₂. La cuenca del Río de la Plata y sectores del escudo brasileño también presentan rocas ultramáficas susceptibles de serpentinización. En Brasil, Petrobras ha declarado interés exploratorio en hidrógeno geológico, aunque sin programas de perforación específicos confirmados públicamente. En Argentina, la Secretaría de Energía incluyó el hidrógeno natural en su mapa de recursos no convencionales emergentes, según se informó, sin que exista todavía un régimen de concesión diferenciado. Esto implica que, en la mayoría de los países de la región, la exploración de H₂ subterráneo quedaría encuadrada bajo los marcos de hidrocarburos existentes —como la Ley 17.319 en Argentina o la Ley del Petróleo en México— lo que genera incertidumbre sobre regalías, titularidad del recurso y obligaciones ambientales.

    El estado actual de la ciencia y los límites del entusiasmo

    La comunidad científica es cautelosa. Si bien hay consenso en que el hidrógeno geológico existe en cantidades significativas, la distancia entre “existe” y “es extraíble a escala industrial” sigue siendo grande. Los principales grupos de investigación —MIT, ETH Zúrich, Bureau de Recherches Géologiques et Minières de Francia— coinciden en que se necesita al menos una década de exploración sistemática antes de poder hablar de reservas probadas en el sentido que la industria energética da a ese término. El riesgo de sobreprometer es real: el ciclo de entusiasmo-decepción que vivió el shale en varios países latinoamericanos es un antecedente que los formuladores de política deberían tener presente.

    Para marcos regulatorios de referencia sobre clasificación de recursos de hidrógeno, el Sistema de Clasificación de Recursos de la ONU (UNFC) publicó en 2023 una guía específica para hidrógeno natural disponible en el sitio de la Comisión Económica para Europa de la ONU (UNECE).

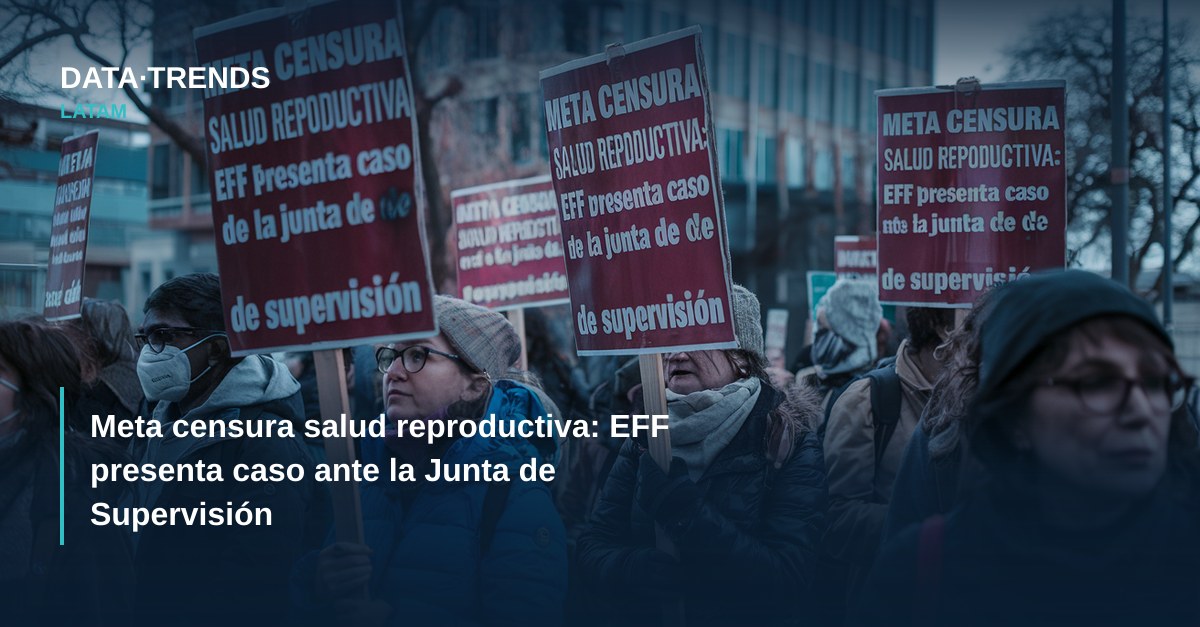
  • Meta censura salud reproductiva: EFF presenta caso ante la Junta de Supervisión

    Meta censura salud reproductiva: EFF presenta caso ante la Junta de Supervisión

    La Electronic Frontier Foundation presentó un comentario público ante la Junta de Supervisión de Meta documentando un patrón sistemático: las plataformas del grupo —Instagram en particular— eliminan contenido legítimo sobre salud reproductiva al confundirlo con tráfico de medicamentos. El caso en análisis involucra una publicación de Instagram sobre medicamentos de prescripción durante el embarazo y el parto.

    El problema no es anecdótico. A través del proyecto Stop Censoring Abortion, la EFF recopiló cerca de cien testimonios de proveedores de salud, clínicas, educadores, investigadores y advocates cuyo contenido había sido eliminado o suprimido por plataformas de redes sociales. El denominador común: en casi todos los casos documentados, las publicaciones censuradas no violaban las reglas declaradas de las plataformas.

    La política de bienes restringidos de Meta y su aplicación sobre contenido médico legítimo

    Meta invoca con frecuencia su Política de Bienes y Servicios Restringidos, que prohíbe intentos de comprar, vender, intercambiar, donar o solicitar medicamentos farmacéuticos. El problema es que el sistema de moderación no distingue entre esa conducta prohibida y la discusión factual o educativa sobre esos mismos medicamentos. Según la documentación de la EFF, el contenido eliminado consistía abrumadoramente en información clínica, experiencias personales con la atención médica y datos para acceder a servicios legales, no en ofertas comerciales de fármacos.

    Los efectos concretos fueron significativos. La Miscarriage+Abortion Hotline tuvo su cuenta de Instagram restringida y publicaciones eliminadas a pesar de que su actividad se limitaba a informar sobre cómo obtener medicación de manera legal. Red River Women’s Clinic y el centro de investigación RISE de la Universidad de Emory enfrentaron situaciones similares. Se documentaron además bajas repentinas de cuentas, desranqueo de perfiles sin notificación y procesos de apelación que, según la EFF, rara vez llegaban a una resolución concreta.

    Cuándo aplica la restricción y cuándo no: el límite que los sistemas automáticos no logran trazar

    La política de Meta aplica —al menos en su formulación textual— a transacciones comerciales de medicamentos no autorizadas. No aplica, en principio, a la información médica de acceso público, a la educación sanitaria ni a los testimonios personales sobre experiencias de salud. El fallo documentado por la EFF ocurre en la capa de detección: los sistemas automáticos identifican palabras clave o patrones asociados a fármacos específicos sin evaluar el contexto de la publicación. El resultado es lo que la EFF denomina sobre-aplicación sistémica: el contenido con más probabilidad de ser eliminado es, paradójicamente, el que proviene de actores institucionales con perfiles verificables y contenido clínicamente preciso.

    Este tipo de sobre-moderación no es un error técnico menor. Cuando una clínica pierde su cuenta de Instagram sin posibilidad real de apelar, se interrumpe un canal de acceso a información que para muchas personas —especialmente en contextos de baja escolaridad o zonas rurales— puede ser el único disponible. La EFF sostiene que la Junta de Supervisión de Meta tiene ante sí la oportunidad de establecer un estándar claro: hablar sobre medicamentos no equivale a venderlos.

    El régimen de moderación de contenido y los derechos digitales en América Latina

    En América Latina, la tensión entre moderación de contenido y libertad de expresión en salud reproductiva adquiere dimensiones adicionales. Varios países de la región —entre ellos Argentina, Ecuador, Honduras y El Salvador— tienen marcos legales restrictivos sobre el aborto, lo que genera incentivos para que los sistemas de moderación sean aún más agresivos con contenido relacionado. En México, donde la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) regula el tratamiento de datos de salud como categoría sensible, la eliminación arbitraria de cuentas de salud también plantea interrogantes sobre el tratamiento que las plataformas dan a la información que recopilan antes de eliminar el contenido. En Brasil, la Autoridade Nacional de Proteção de Dados (ANPD) ha comenzado a observar con mayor atención las prácticas de las plataformas sobre datos sensibles, categoría que bajo la Lei Geral de Proteção de Dados (LGPD) incluye explícitamente datos sobre salud. La sobre-moderación, en este marco, no es solo un problema de libertad de expresión: puede implicar tratamiento indebido de datos personales sensibles.

    La Junta de Supervisión de Meta es un mecanismo de rendición de cuentas de alcance global. Sus decisiones se aplican a todas las plataformas del grupo en todos los países donde operan. Eso significa que un fallo que establezca criterios más precisos para distinguir información médica legítima de transacciones comerciales prohibidas tendría efecto directo sobre millones de usuarios latinoamericanos.

    El comentario completo de la EFF ante la Junta de Supervisión de Meta, así como los testimonios recopilados a través del proyecto Stop Censoring Abortion, están disponibles en eff.org/pages/stop-censoring-abortion. La decisión de la Junta sobre el caso de medicamentos durante el embarazo aún está pendiente.

  • DFS de Nueva York multa a Order Express con USD 250.000 por fallos en ciberseguridad

    DFS de Nueva York multa a Order Express con USD 250.000 por fallos en ciberseguridad

    El Departamento de Servicios Financieros de Nueva York (DFS) anunció el 5 de agosto de 2026 un acuerdo de USD 250.000 con Order Express, Inc., una transmisora de dinero con licencia, por incumplimientos a la regulación de ciberseguridad 23 NYCRR Part 500. La sanción refuerza un patrón creciente de enforcement que el regulador neoyorquino viene consolidando desde 2023 y que tiene implicancias directas para los operadores de servicios de pago con presencia o corresponsalía en América Latina.

    La Superintendente Actuante Kaitlin Asrow fue quien formalizó el anuncio. Según el comunicado oficial del DFS, los investigadores del organismo identificaron deficiencias en el programa de ciberseguridad de Order Express, aunque el texto público disponible no detalla los controles específicos que fallaron ni si hubo un incidente de seguridad que detonó la auditoría. La empresa, en su condición de money transmitter —categoría regulada que incluye remesadoras y procesadores de pagos internacionales—, estaba obligada a cumplir con los requerimientos técnicos y organizacionales del 23 NYCRR Part 500 desde su entrada en vigor.

    23 NYCRR Part 500: el estándar que el DFS viene endureciendo desde 2023

    La regulación 23 NYCRR Part 500 del DFS es uno de los marcos de ciberseguridad sectoriales más exigentes de Estados Unidos. Establece requisitos concretos sobre evaluación de riesgos, control de acceso, cifrado de datos en tránsito y en reposo, planes de respuesta a incidentes, y la designación de un Chief Information Security Officer (CISO). En noviembre de 2023, el DFS publicó enmiendas significativas que ampliaron las obligaciones para entidades de mayor tamaño —denominadas “Class A”— e introdujeron exigencias más estrictas de notificación de incidentes: 72 horas para reportar eventos materiales de ciberseguridad y 24 horas para pagos de ransomware. Este caso con Order Express se enmarca en la fase post-enmiendas, donde el regulador intensificó las acciones de supervisión sobre entidades de menor escala que habían quedado rezagadas en la actualización de sus programas.

    Remesadoras latinoamericanas y el efecto de contagio regulatorio del DFS

    Order Express opera como transmisora de dinero, un segmento de mercado con vínculos estructurales con América Latina: México, Colombia, Guatemala, El Salvador y República Dominicana concentran los principales corredores de remesas desde Nueva York. Las empresas de este rubro que operan en o hacia la región están sujetas, del lado latinoamericano, a marcos regulatorios heterogéneos. En México, la Ley para la Transparencia y Ordenamiento de los Servicios Financieros y las disposiciones de la CNBV establecen obligaciones de seguridad de la información para entidades de transmisión de fondos, aunque sin la granularidad técnica del 23 NYCRR Part 500. En Colombia, la Superintendencia Financiera emitió la Circular Externa 007 de 2018 con requerimientos de ciberseguridad para entidades vigiladas, actualizada en 2022 para incluir gestión de riesgos en la nube. En Brasil, el Banco Central regula la seguridad cibernética de las instituciones de pago bajo la Resolução BCB nº 85/2021, que exige planes de respuesta a incidentes y pruebas periódicas. Sin embargo, ninguno de estos marcos cuenta aún con un mecanismo de enforcement tan activo y público como el del DFS neoyorquino, lo que genera una asimetría de presión regulatoria sobre los dos extremos del mismo corredor de remesas.

    USD 250.000: calibración de la multa y señal para operadores medianos

    El monto de la sanción —USD 250.000— es moderado en comparación con multas anteriores del DFS a entidades más grandes, como la aplicada a First American Title Insurance (USD 1 millón en 2023) o las sanciones millonarias a bancos globales. Eso no es accidental: el DFS ha adoptado una política de escalar las penalidades según el tamaño y la capacidad del regulado, lo que convierte este caso en una señal explícita hacia el segmento medio del mercado fintech y de servicios de pago. Para una transmisora de dinero de alcance regional, una multa de este calibre, sumada al costo de remediar las deficiencias identificadas y sostener el programa de cumplimiento, puede representar una carga operativa significativa. El efecto disuasivo apunta precisamente a ese segmento.

    Qué monitorear: notificación de incidentes y equivalencia regulatoria en LATAM

    Para los operadores latinoamericanos que mantienen corresponsalías, acuerdos de agencia o licencias en Nueva York, este caso plantea dos frentes de seguimiento inmediato. Primero, la obligación de notificación en 72 horas bajo el 23 NYCRR Part 500 enmendado ya está vigente: cualquier empresa con presencia regulada en Nueva York debe tener un proceso de escalamiento que funcione también fuera del horario hábil en la zona horaria local. Segundo, en América Latina avanzan lentamente marcos de notificación obligatoria de incidentes: Argentina no cuenta aún con un plazo unificado de notificación para el sector financiero bajo la Ley 25.326 —la autoridad de control, AAIP, puede requerirlo caso a caso—, mientras que en Brasil la LGPD establece notificación “em prazo razoável” a la ANPD, sin fijar las 72 horas como estándar fijo salvo en sectores específicos regulados por el Banco Central. La convergencia hacia plazos cortos y explícitos es el vector regulatorio más probable en los próximos dos años.

    Nuestro análisis

    El caso Order Express no es relevante por su monto —es relevante por lo que confirma: el DFS está extendiendo su enforcement hacia transmisoras de dinero medianas, un segmento históricamente con programas de ciberseguridad más débiles y mayor exposición operativa hacia mercados emergentes. Para la región, el riesgo real no es la multa en Nueva York: es que una deficiencia identificada por el DFS en un corresponsal estadounidense puede disparar revisiones en cascada por parte de supervisores locales en México, Colombia o Brasil, especialmente en un contexto donde la CNBV, la SFC y el Banco Central están afinando sus propios marcos de supervisión de ciberseguridad. Las empresas que operan corredores transfronterizos necesitan programas de ciberseguridad que puedan rendir cuentas simultáneamente ante más de un regulador, no uno construido a medida del mínimo exigible en cada jurisdicción.

    La pregunta para los operadores con licencias en múltiples jurisdicciones no es si el DFS encontrará deficiencias, sino si su programa de ciberseguridad fue diseñado para sobrevivir una auditoría cruzada entre Nueva York, Ciudad de México y Bogotá al mismo tiempo.

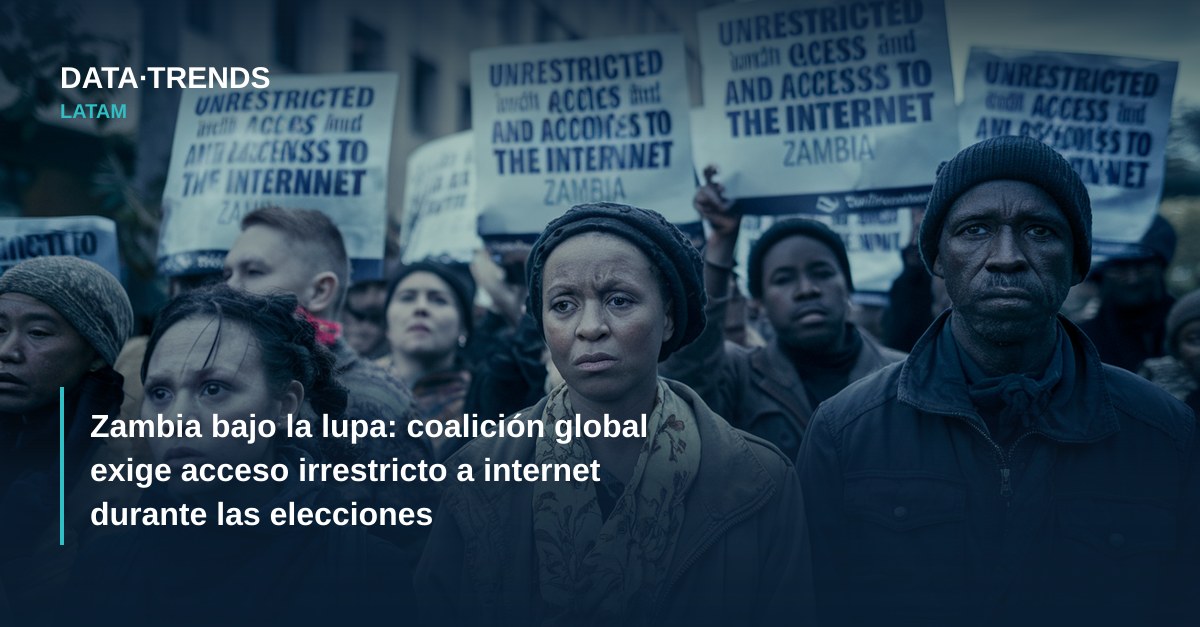
  • Zambia bajo la lupa: coalición global exige acceso irrestricto a internet durante las elecciones

    Zambia bajo la lupa: coalición global exige acceso irrestricto a internet durante las elecciones

    Más de 370 organizaciones de 106 países que integran la coalición #KeepItOn enviaron una carta abierta al presidente zambiano Hakainde Hichilema exigiendo que se garantice el acceso irrestricto a internet y plataformas digitales durante las elecciones del 13 de agosto de 2026. El llamado pone en tensión dos frentes conocidos en la región: la seguridad nacional como justificación de apagones digitales y el derecho a la información en contextos electorales.

    #KeepItOn es una de las redes de monitoreo de internet más activas del mundo. Coordinada por Access Now, documentó en 2023 más de 180 apagones de internet en distintos países, muchos de ellos coincidentes con procesos electorales o protestas sociales. La petición a Zambia no es un hecho aislado: responde a un patrón regional y global en el que los gobiernos recurren a cortes de conectividad como herramienta de control de la narrativa pública en momentos de alta tensión política.

    El patrón de los apagones electorales

    La práctica de interrumpir el acceso a internet durante elecciones ha sido documentada en distintos países de África, Asia y, en menor medida, América Latina. El argumento oficial suele enmarcarse en la prevención de desinformación o el mantenimiento del orden público. Sin embargo, organizaciones de derechos digitales señalan que el efecto práctico es la supresión de la comunicación ciudadana, el periodismo independiente y la coordinación de la sociedad civil, precisamente cuando más se los necesita.

    En el caso de Zambia, las organizaciones firmantes de la carta —cuya lista incluye grupos de derechos digitales de todos los continentes— advierten que cualquier restricción al flujo de información durante la jornada electoral del 13 de agosto constituiría una violación de estándares internacionales de derechos humanos, incluyendo el Artículo 19 del Pacto Internacional de Derechos Civiles y Políticos, que garantiza la libertad de expresión y acceso a la información.

    Resonancias en América Latina

    Aunque el caso se desarrolla en el sur de África, las implicancias para América Latina son directas. La región tiene su propio historial de restricciones digitales en contextos de crisis institucional. Venezuela registró múltiples episodios de throttling —reducción deliberada del ancho de banda— durante protestas entre 2019 y 2024, según informes de NetBlocks y OONI. Cuba mantiene un esquema de conectividad con cortes selectivos documentados, particularmente luego de las manifestaciones de julio de 2021. En Ecuador y Perú, durante momentos de inestabilidad política, se reportaron anomalías en el acceso a plataformas específicas.

    En términos regulatorios, varios países latinoamericanos carecen de marcos explícitos que prohíban los apagones digitales ordenados por el Ejecutivo. Brasil, con la Lei 12.965/2014 (Marco Civil da Internet), establece garantías de neutralidad de red y libertad de expresión en línea que dificultan —aunque no imposibilitan— este tipo de medidas. México, Argentina y Colombia no cuentan con disposiciones equivalentes de rango legal que establezcan consecuencias claras ante una eventual orden gubernamental de corte de conectividad.

    El rol de las plataformas y los ISP

    Uno de los aspectos más relevantes del llamado de #KeepItOn es que no solo interpela a los gobiernos, sino también, implícitamente, a los proveedores de servicios de internet y a las plataformas digitales. Cuando un Estado ordena un corte o una restricción, la cadena de cumplimiento involucra a actores privados. La pregunta sobre hasta dónde debe llegar la obediencia de un ISP o una red social ante una instrucción gubernamental que compromete derechos fundamentales es un debate vigente en todo el mundo, y América Latina no es la excepción.

    “Los apagones de internet son violaciones de derechos humanos. Afectan la capacidad de los ciudadanos de acceder a información, comunicarse libremente y participar en la vida pública, especialmente durante las elecciones.”

    — Coalición #KeepItOn, carta abierta al presidente de Zambia, agosto de 2026

    Un indicador a seguir

    Lo que ocurra en Zambia el 13 de agosto será monitoreado en tiempo real por herramientas de medición como OONI Probe y por analistas de NetBlocks. Los datos resultantes alimentarán los informes anuales sobre libertad en internet y podrán ser citados en litigios y procesos de revisión ante organismos internacionales. Para los actores de derechos digitales en América Latina, cada nuevo caso documentado refuerza el argumento jurídico y político contra la legitimidad de los apagones como herramienta de gobernanza.

    Si Zambia apaga internet el día de las elecciones, no será solo un problema africano: será otro precedente disponible para cualquier gobierno de la región que busque argumentos para hacer lo mismo.

  • El Senado de EE.UU. debatirá cuatro leyes sobre menores e internet con impacto en LATAM

    El Comité de Comercio del Senado de Estados Unidos votará esta semana cuatro proyectos de ley que buscan regular el acceso de menores a internet: KOSA, la SCREEN Act, la Youth AI Privacy Act y la CHATBOT Act. Según advirtió la Electronic Frontier Foundation (EFF), las normas propuestas no solo no protegen eficazmente a niños y adolescentes, sino que crearían nuevos problemas de privacidad y restricciones de contenido que afectarían a todos los usuarios, incluidos los adultos. El debate anticipa una tendencia regulatoria que ya resuena en América Latina.

    Los cuatro proyectos comparten un eje común: imponer sistemas de verificación de edad en plataformas digitales. La lógica es intuitiva —si los menores no pueden acceder a ciertos espacios sin acreditar su edad, estarían más protegidos de contenidos nocivos— pero la EFF señala que la premisa tiene una trampa técnica difícil de ignorar: verificar la edad implica recolectar más datos de todos los usuarios, no menos. En una carta enviada al comité, la organización argumentó que estas leyes empujan en la dirección contraria a la protección de la privacidad.

    Cuatro leyes, un mismo problema de diseño

    La Kids Online Safety Act (KOSA) obliga a las plataformas a adoptar medidas de seguridad para menores, pero según se informó, en versiones anteriores del texto esas obligaciones podían derivar en supresión de contenido legal. La SCREEN Act extiende requisitos de verificación de edad más allá de sitios para adultos, con implicancias que la EFF calificó como amenaza a la privacidad en sentido amplio. La Youth AI Privacy Act apunta a los sistemas de inteligencia artificial que interactúan con menores, introduciendo restricciones sobre recolección de datos en esos contextos, aunque con disposiciones que —según el análisis de la EFF— generan paradojas en su implementación. La CHATBOT Act, por su parte, busca que los chatbots se identifiquen como no humanos frente a audiencias jóvenes, pero impone un modelo de crianza único que no contempla la diversidad de configuraciones familiares.

    Para la EFF, el problema de fondo no es la intención sino el método: en lugar de avanzar hacia una ley federal de privacidad del consumidor —que protegería a todos los usuarios con independencia de su edad— o hacia una prohibición de la publicidad conductual que financia el ecosistema de vigilancia comercial, el Congreso estaría optando por soluciones que amplían la recolección de datos bajo el paraguas de la protección infantil.

    El modelo de “verificación de edad” ya tiene historia en la región

    La discusión estadounidense no ocurre en el vacío para América Latina. Brasil sancionó en 2023 modificaciones a su Marco Civil da Internet y reforzó en la LGPD (Lei Geral de Proteção de Dados) las restricciones al tratamiento de datos de menores de 18 años, exigiendo consentimiento parental verificable. En Argentina, la Ley 25.326 no contempla explícitamente el entorno digital para menores, una brecha que el proyecto de actualización de la norma —todavía sin aprobación parlamentaria— intenta cubrir. En Colombia, la Superintendencia de Industria y Comercio ha señalado que el tratamiento de datos de niños y adolescentes requiere autorización de sus representantes legales, pero la verificación efectiva de esa condición en plataformas masivas sigue sin solución técnica clara.

    El nudo que enfrenta el Senado de EE.UU. es exactamente el mismo que deberá resolver la región: cualquier mecanismo de verificación de edad que funcione a escala implica construir una infraestructura de identificación de usuarios que, si no está regulada con precisión, se convierte en un sistema de vigilancia generalizada. La discusión sobre quién administra esos datos, por cuánto tiempo y con qué propósitos es inseparable del diseño de estas leyes.

    El fondo del debate: ¿protección o restricción?

    Más allá de los textos específicos, el bloque de legislación impulsado en el Comité de Comercio refleja una tensión que los reguladores latinoamericanos también conocen bien: la presión política para “hacer algo” frente al daño digital a menores suele traducirse en medidas que afectan la arquitectura de privacidad de toda la red. La EFF propone un camino alternativo —privacidad universal, prohibición de rastreo conductual— que tiene menos atractivo mediático pero mayor coherencia técnica y jurídica.

    Los países de la región que están en proceso de actualizar sus marcos de protección de datos —Argentina, Perú, Ecuador— tienen una ventana para incorporar esa lógica desde el diseño normativo, en lugar de replicar el modelo de verificación de edad con sus consecuencias no deseadas. La experiencia europea con el GDPR y su tratamiento diferenciado de datos de menores ofrece referencias, aunque tampoco resuelve completamente el problema de la verificación a escala.

    Lo que se vote esta semana en Washington no vincula a ningún país de la región, pero sí establece un precedente sobre qué tipo de soluciones están dispuestas a aceptar las democracias cuando la protección infantil colisiona con la privacidad de todos.

  • EFF en DEF CON 34: cuando hackear el sistema significa defender derechos digitales

    EFF en DEF CON 34: cuando hackear el sistema significa defender derechos digitales

    La Electronic Frontier Foundation vuelve a Las Vegas para la semana de seguridad más concurrida del año, con una agenda que combina litigio, desarrollo de herramientas y formación para poblaciones vulnerables. La presencia de EFF en BSides, Black Hat y DEF CON 34 no es solo simbólica: es la expresión de una estrategia que reconoce que los derechos digitales no pueden depender exclusivamente de los tribunales.

    DEF CON 34 convoca cada verano a miles de hackers, investigadores de seguridad, analistas de política y activistas en Las Vegas. En ese ecosistema, EFF ocupa un lugar peculiar: es al mismo tiempo litigante, desarrolladora de software y educadora en derechos digitales. La organización lleva años argumentando que la defensa de la privacidad y la libertad de expresión requiere intervenir en tres frentes simultáneos —legal, técnico y comunitario— porque ninguno por sí solo es suficiente.

    Herramientas como política pública

    Entre los proyectos que EFF lleva al terreno técnico se encuentran Privacy Badger, un complemento de navegador que bloquea rastreadores invisibles, y Certbot, la herramienta que automatizó la adopción masiva de HTTPS y hoy protege millones de sitios. A estos se suma la guía Surveillance Self-Defense, un recurso de autodefensa digital orientado a periodistas, activistas y cualquier persona que opere en entornos de riesgo. Estas herramientas no nacen de un ejercicio académico: son respuestas directas a amenazas documentadas que los sistemas legales tardan años en procesar.

    El argumento central de EFF es que la tecnología no es neutral. Cuando los sistemas de vigilancia se despliegan antes de que los marcos regulatorios los alcancen, la única defensa disponible en el corto plazo es técnica. Este enfoque tiene una lógica que resuena con fuerza en América Latina, donde la brecha entre la adopción tecnológica y la capacidad regulatoria es especialmente pronunciada.

    El vacío regulatorio en la región

    En América Latina, el panorama de protección de datos personales es fragmentado. Brasil cuenta con la LGPD y una Autoridade Nacional de Proteção de Dados (ANPD) que ha comenzado a emitir resoluciones con dientes. México tiene la LFPDPPP, aunque el INAI ha enfrentado cuestionamientos presupuestarios que limitan su capacidad operativa. Argentina opera bajo la Ley 25.326, cuya modernización lleva años debatiéndose sin resolución definitiva. En ese contexto, las herramientas de autodefensa digital como las que promueve EFF no son un lujo sino una necesidad práctica para organizaciones de la sociedad civil, medios independientes y ciudadanos en general.

    Colombia, Chile y Perú han avanzado en sus marcos normativos de protección de datos, pero la capacidad de enforcement sigue siendo desigual. Cuando una autoridad no puede responder en tiempo real a una amenaza de vigilancia, la pregunta que queda es quién protege al usuario en el ínterin. La respuesta de EFF —herramientas de código abierto, guías de autoprotección y formación directa a comunidades vulnerables— es una de las pocas que opera en esa escala de tiempo.

    La convergencia entre técnica y derecho

    Lo que hace relevante la presencia de EFF en DEF CON no es la distribución de remeras con puzzles integrados —aunque la tradición hacker de los acertijos tiene su propio valor cultural— sino la conversación que se produce en esos espacios entre abogados, ingenieros y activistas. Es allí donde se diseñan las próximas líneas de defensa: qué vulnerabilidades de privacidad merecen litigio estratégico, qué herramientas deben desarrollarse, qué comunidades necesitan formación urgente.

    “EFF’s relentless work in the legal system makes a meaningful difference for privacy and free expression everywhere. But we also know that your rights won’t wait while the wheels of justice turn.”

    — Electronic Frontier Foundation, comunicado DEF CON 34

    Esa tensión entre los tiempos del derecho y los tiempos de la tecnología es uno de los debates más urgentes en la región. Las leyes de protección de datos fueron diseñadas para entornos analógicos o para Internet en sus primeras fases. La vigilancia algorítmica, el rastreo por biometría facial y la recolección masiva de metadatos operan en una velocidad que los procesos administrativos y judiciales difícilmente alcanzan.

    Comunidad como infraestructura

    El modelo de EFF apuesta a que la comunidad técnica —hackers, investigadores de seguridad, desarrolladores— es una forma de infraestructura de derechos digitales. No como sustituto del Estado o del marco legal, sino como capa complementaria que opera cuando los otros mecanismos fallan o llegan tarde. En LATAM, ese modelo tiene antecedentes: organizaciones como Derechos Digitales en Chile, Datos Protegidos, o el Centro de Estudios en Libertad de Expresión e Información (CELE) en Argentina operan en esa misma intersección entre derecho y técnica, aunque con recursos significativamente menores.

    La pregunta que DEF CON 34 deja abierta para la región es si América Latina puede construir su propia capa de infraestructura comunitaria de derechos digitales antes de que el vacío regulatorio sea demasiado costoso de cerrar.

  • Bangladesh bajo la lupa: organizaciones exigen fin a la vigilancia estatal masiva

    Bangladesh bajo la lupa: organizaciones exigen fin a la vigilancia estatal masiva

    Una coalición internacional de organizaciones de derechos digitales emitió una declaración conjunta exigiendo que Bangladesh ponga fin a sus prácticas de vigilancia e interceptación de comunicaciones. El llamado se produce en un contexto de creciente preocupación global por el uso de herramientas de monitoreo estatal contra periodistas, activistas y ciudadanos comunes, y resuena con fuerza en una región latinoamericana que también enfrenta debates pendientes sobre los límites del espionaje gubernamental.

    Un patrón de vigilancia sistemática

    Según se informó, las autoridades de Bangladesh habrían desplegado capacidades de interceptación de comunicaciones de manera sostenida, apuntando a disidentes políticos, periodistas y defensores de derechos humanos. La declaración conjunta —liderada por organizaciones como Access Now junto a otras firmas de la sociedad civil global— denuncia que estas prácticas operan fuera de todo marco legal adecuado, sin controles judiciales efectivos ni mecanismos de rendición de cuentas. El documento insta al gobierno bangladesí a suspender de inmediato el uso de tecnologías de vigilancia intrusiva y a adoptar salvaguardas legales acordes a los estándares internacionales de derechos humanos.

    El caso de Bangladesh no es aislado en el mapa global de la vigilancia estatal. En los últimos años, herramientas como Pegasus —el spyware del grupo NSO— han sido detectadas en decenas de países, incluyendo varios de América Latina. México, El Salvador y Colombia figuraron entre los Estados donde, según reportes de Citizen Lab y Amnistía Internacional, periodistas y activistas fueron objetivo de este tipo de software. La denuncia sobre Bangladesh renueva la urgencia de establecer estándares vinculantes internacionales.

    El vacío legal como vector de abuso

    Uno de los argumentos centrales de la declaración es que la ausencia de marcos normativos claros habilita el abuso. En Bangladesh, según se informó, la legislación vigente otorga amplias facultades de interceptación a los servicios de seguridad con escasa supervisión independiente. Este patrón es conocido en la región latinoamericana: países como Argentina cuentan con la Ley 25.326 de Protección de Datos Personales, pero las normas sobre vigilancia estatal siguen siendo un terreno fragmentado. Brasil avanzó con la Lei Geral de Proteção de Dados (LGPD), aunque los marcos específicos de inteligencia y espionaje permanecen sujetos a debate legislativo. México, por su parte, enfrenta cuestionamientos estructurales sobre el uso de herramientas de intercepción por parte de dependencias federales, a pesar de que la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) establece principios de finalidad y proporcionalidad.

    “Los gobiernos no pueden invocar la seguridad nacional como cheque en blanco para espiar a su propia población sin controles democráticos efectivos.”

    — Declaración conjunta, organizaciones de derechos digitales firmantes

    Estándares internacionales y el rol de la sociedad civil

    La declaración hace referencia explícita a los Principios de Necesidad y Proporcionalidad, el marco internacional que establece condiciones mínimas para que cualquier vigilancia estatal sea considerada legítima. Entre esas condiciones se cuentan: base legal clara, objetivo legítimo, supervisión judicial independiente, notificación al afectado cuando sea posible y acceso a recursos legales efectivos. Ninguno de estos requisitos, según las organizaciones firmantes, se cumple en el caso bangladesí. La sociedad civil regional tiene antecedentes en este tipo de presión: en América Latina, redes como Derechos Digitales, R3D y EFF han jugado roles protagónicos en litigios y campañas que pusieron límites a la vigilancia gubernamental en distintos países.

    Implicancias para la agenda regional

    El llamado internacional sobre Bangladesh llega en un momento en que varios países de América Latina debaten reformas a sus marcos de inteligencia y seguridad. Chile avanza en la actualización de su Ley 19.628, mientras que en Colombia la Superintendencia de Industria y Comercio mantiene activa la discusión sobre los límites del tratamiento de datos por parte del Estado. La presión de la sociedad civil global —articulada en declaraciones como esta— contribuye a elevar el estándar de lo que se considera aceptable, generando precedentes que las organizaciones locales utilizan como palanca en sus propias disputas domésticas.

    Cuando la vigilancia estatal opera sin controles, la pregunta no es si habrá abusos, sino cuándo saldrán a la luz —y qué tan tarde será para quienes los padecieron.

  • KOSA: la ley de protección infantil de EE.UU. que amenaza la privacidad de todos

    KOSA: la ley de protección infantil de EE.UU. que amenaza la privacidad de todos

    El Senado de Estados Unidos avanza en la votación de la Kids Online Safety Act (KOSA), una ley que, bajo la bandera de proteger a los menores en internet, introduciría requisitos masivos de verificación de edad y generaría nuevas bases de datos sensibles susceptibles de filtraciones y abusos. La Electronic Frontier Foundation advierte que el proyecto no refuerza la privacidad, sino que crea riesgos inéditos para todos los usuarios, sin importar su edad. El debate resuena con fuerza en América Latina, donde varios países también discuten marcos para regular el acceso de menores a plataformas digitales.

    Una “duty of care” con un costo oculto

    El núcleo de KOSA es la imposición de un “deber de cuidado” a los servicios en línea —redes sociales incluidas— para evitar que los menores accedan a contenidos que la ley considera dañinos. El problema estructural es evidente: para cumplir esa obligación, las plataformas necesitan saber cuáles de sus usuarios son menores de edad. Y para saberlo, deben verificarlo. Eso implica recolectar credenciales de identidad, realizar análisis faciales, cruzar registros bancarios u obtener otro tipo de información personal sensible que, hasta hoy, no era condición de acceso a servicios digitales legítimos.

    El resultado práctico no es una internet más segura para los niños, sino una internet donde todos los usuarios —adultos incluidos— deben identificarse antes de leer, hablar o participar en espacios públicos digitales. Cada sistema de verificación de edad construye una nueva base de datos centralizada que puede ser vulnerada, mal utilizada o exigida por gobiernos con agendas muy distintas a la protección infantil. La EFF señala que estas arquitecturas de identificación obligatoria representan un riesgo sistémico de privacidad que afecta a la totalidad de la población conectada.

    Censura algorítmica disfrazada de protección

    Más allá de la verificación de edad, KOSA delega en los fiscales generales de cada estado la facultad de determinar qué contenidos son “apropiados” para los menores en las plataformas. Eso significa que funcionarios electos —con mandatos políticos propios— quedan habilitados para presionar a las empresas tecnológicas sobre decisiones editoriales que afectan al discurso lícito en línea. La ley, en lugar de fortalecer el rol de las familias, lo desplaza hacia el Estado.

    “KOSA y los otros proyectos que se votan esta semana empujan a los servicios en línea a adoptar sistemas que exigen a las personas identificarse antes de poder hablar, leer o participar en internet.”

    — Electronic Frontier Foundation, análisis legislativo, agosto de 2026

    El proyecto se presenta en un paquete legislativo más amplio que incluye el SCREEN Act, el CHATBOT Act y la Youth AI Privacy Act. Cada uno de estos instrumentos apunta a regular distintos aspectos del uso infantil de tecnología, pero comparten una lógica común: ampliar el flujo de datos personales que las plataformas deben recopilar para cumplir con obligaciones de identificación etaria. La suma de estas leyes configura un ecosistema regulatorio que, paradójicamente, incrementa la exposición de los datos de los propios menores que busca proteger.

    El espejo latinoamericano

    El dilema que plantea KOSA no es exclusivo del debate legislativo estadounidense. En Brasil, la Lei 14.811/2024 introdujo obligaciones para plataformas digitales respecto al uso de algoritmos con menores, y la ANPD ha comenzado a pronunciarse sobre cómo aplicar los principios de la LGPD en contextos de usuarios infantiles. En Argentina, la Ley 25.326 no contempla mecanismos específicos de verificación de edad, aunque la AAIP ha impulsado lineamientos sobre tratamiento de datos de niños, niñas y adolescentes. Colombia y Chile también tienen en desarrollo o discusión marcos sectoriales que podrían incorporar este tipo de obligaciones.

    El riesgo que expone el caso KOSA es relevante para todos esos procesos: cualquier regulación que obligue a las plataformas a verificar la edad de sus usuarios sin establecer garantías técnicas y legales robustas —minimización de datos, propósito limitado, prohibición de reutilización— puede convertirse en un mecanismo de vigilancia masiva disfrazado de política pública de infancia. La verificación de edad sin privacidad by design no protege a los menores; los expone junto al resto de la población.

    Protección real versus recolección expandida

    Existen alternativas técnicas y legales que permiten moderar el acceso de menores a contenidos sin exigir la identificación universal de todos los usuarios. Controles parentales robustos a nivel de sistema operativo o dispositivo, estándares de diseño que limiten patrones adictivos por defecto, y auditorías algorítmicas con supervisión independiente son herramientas que no requieren construir bases de datos de identidad. La EFF plantea que el Congreso estadounidense podría haber optado por ese camino, pero eligió uno que prioriza la arquitectura de control sobre la arquitectura de privacidad.

    La pregunta que deberían hacerse los legisladores latinoamericanos que observan este debate es incómoda pero necesaria: ¿estamos construyendo regulaciones que protegen a los menores, o regulaciones que simplemente recolectan más datos sobre todos?