Categoría: Privacidad

  • Tus proveedores también tienen proveedores

    Tus proveedores también tienen proveedores

    Por Daniel Monastersky – www.danielmonastersky.com

    Es lunes a las nueve de la mañana. Abrís el sistema de liquidación de sueldos para ver el reporte del cierre del mes. La pantalla dice: “Servicio temporalmente no disponible”.

    Pensás que es un problema técnico, una caída pasajera. Mandás un mail al soporte, no contestan. Llamás por teléfono, no contestan. A las dos de la tarde aparece un comunicado en la página del proveedor: “Estamos investigando un incidente de seguridad.”

    A las seis, te enterás por una nota en LinkedIn que el incidente fue un ransomware, que los atacantes pidieron rescate y que en la base que afanaron había datos de todos los clientes del proveedor. Datos de empleados. Nombres. DNIs. Salarios. CBUs. Direcciones particulares.

    De tus empleados.

    Esa noche entendés algo incómodo: vos no te confiaste tu liquidación de sueldos a ese proveedor. Vos contrataste un software hace seis años, firmaste un contrato que probablemente no leíste con atención, y le pasaste los datos de toda tu gente. Después no preguntaste más. Asumiste que estaban bien guardados porque la empresa “es seria” o “es grande” o “la usan todos”.

    El lunes te despertaste con un problema técnico. El martes te despertás con una crisis de protección de datos. Y la crisis no es de tu proveedor: es tuya.

    El proveedor no es un proveedor: es una llave

    Hay algo del modelo de negocios moderno al que nos acostumbramos sin querer: hoy una empresa de cincuenta personas tiene fácilmente cuarenta proveedores con acceso a información crítica de su operación.

    El sistema de facturación electrónica. El CRM. El proveedor de mail marketing. La plataforma de videollamadas. El antivirus. La consultora de marketing que te ayuda con la base de clientes. El estudio contable que tiene todo. La agencia de RRHH que mueve los CVs. La empresa de seguridad que monitorea las oficinas. El IT externo que entra remoto cuando algo se rompe. El backup en la nube. La pasarela de pagos. El asistente que usa la directora general que abre Drive con todos los documentos de la compañía.

    A cada uno le entregaste algo. A algunos, mucho. La mayoría tiene mejores accesos a tu información que un empleado nuevo en período de prueba. Y a casi ninguno lo conocés más allá del comercial que te firmó el contrato.

    Eso es supply chain. No es un concepto técnico. Es el dibujo, hoy invisible, de quién puede tocar tus datos sin que se lo pidas.

    La parte que da más miedo: no termina en tu proveedor

    Acá viene el detalle que pocos miran. Tu proveedor también tiene proveedores.

    Tu sistema de facturación corre arriba de un hosting que vos no contrataste. Ese hosting usa servicios de almacenamiento que tampoco contrataste. La plataforma de mail marketing que mandás todas las semanas tiene seis integraciones que se loguean con OAuth a tu cuenta sin que vos te enteres. La agencia que diseñó tu última campaña usó dos herramientas de IA, un repositorio de imágenes y una plataforma de revisión que comparte todo con un proveedor en otro continente.

    Cada uno de ellos podría ser hackeado. Cada uno de ellos, si lo es, te alcanza a vos. Y entre tu empresa y la brecha no hay una conexión directa: hay una cadena de tres, cuatro o cinco eslabones de los cuales conocés —con suerte— el primero.

    A esa cadena se la llama supply chain. Y hoy es la puerta de entrada favorita de cualquier ataque serio: no es necesario forzar tu cerradura cuando hay diez proveedores conectados a tu casa con llave maestra.

    Los casos que ya no se pueden ignorar

    Si alguien pensaba que esto era teoría, los últimos doce meses dejaron una serie de incidentes que conviene tener cerca.

    En abril de 2025, Marks & Spencer —ícono del retail británico— fue golpeado por un ransomware durante el fin de semana de Pascua. Los atacantes no entraron por la puerta digital de M&S: entraron usando las credenciales de dos empleados de Tata Consultancy Services (TCS), el proveedor de IT que M&S tenía contratado hacía más de diez años. Resultado: tiendas funcionando con planillas en papel, sistema de e-commerce caído durante seis semanas, y una pérdida proyectada de 300 millones de libras según el propio reporte de la compañía a la Bolsa de Londres. Co-op y Harrods fueron golpeados días después por la misma campaña.

    En agosto de 2025, Jaguar Land Rover sufrió uno de los ciberataques más caros de la historia. Cinco semanas con la producción detenida en sus plantas británicas. Más de 5.000 empresas de su cadena de suministro afectadas —proveedores, talleres, concesionarias, transportistas, comercios de los pueblos donde funcionan las fábricas—. La cuenta final, según el organismo independiente que monitorea estos incidentes en el Reino Unido, asciende a 1.900 millones de libras. Es el ataque cibernético más caro de la historia británica. Una sola compañía golpeada, miles de empresas con problemas. Así funciona la cadena hoy.

    En noviembre de 2025, un actor no autorizado se metió en la red del sistema público de salud de Nueva York. No lo detectaron hasta febrero de 2026 —casi tres meses después—. La puerta de entrada fue un proveedor externo cuyo nombre no se hizo público. Cuando hicieron el inventario del daño, los números fueron de los peores que se vieron este año: 1,8 millones de personas con sus datos médicos, financieros, identificaciones gubernamentales y huellas dactilares y palmares expuestos. La biometría no se cambia: si te robaron las huellas, las tenés robadas para siempre.

    Las llamadas no las recibió el proveedor. Las recibió, en cada caso, la empresa que confió en él.

    Y un dato sobrio que vale repetir: según el último informe global de investigaciones de brechas (Verizon DBIR 2025), el porcentaje de brechas en las que estuvo involucrado un tercero pasó del 15% al 30% en un solo año. Se duplicó. Es uno de los cambios más significativos que registró el informe en sus 18 ediciones. El próximo incidente que sufra tu empresa, estadísticamente, va a venir de la mano de alguien con quien tenés contrato.

    Por qué pasa lo que pasa

    La pregunta razonable es: ¿cómo llegamos acá? La respuesta tiene tres capas y ninguna es novedosa.

    La primera es que nadie tiene la foto completa. Las áreas comerciales contratan herramientas de marketing. RRHH contrata sistemas de selección y onboarding. Finanzas contrata software contable. Sistemas contrata infraestructura. Legales contrata gestores de firmas digitales. Cada área cumplió con su trabajo. Pero nadie, en muchas empresas, tiene un inventario único de qué proveedor tiene qué información, con qué nivel de acceso, bajo qué contrato. La empresa no tiene un mapa de su propia cadena.

    La segunda es que firmar un contrato no es lo mismo que controlar al proveedor. Tener un anexo de confidencialidad no garantiza que el proveedor cifre tu información. Tener un acuerdo de tratamiento de datos no garantiza que esté cumpliendo con lo que firmó. La auditoría es un acto, no un papel. Y la auditoría a proveedores, en la mayoría de las empresas, no se hace nunca.

    La tercera es que el proveedor también cambió sin avisarte. Hace cinco años contrataste un software simple, alojado en un único servidor. Hoy ese software usa quince integraciones, está conectado a tres proveedores nuevos, incorporó funcionalidades de inteligencia artificial que mueven tus datos por lugares que no estaban en el contrato original. Vos firmaste con el de 2020, pero estás expuesto al de 2026.

    Lo que importa, en el idioma del que decide

    Si sos quien firma los cheques o los contratos, conviene tener clara una cosa: cuando un proveedor sufre una brecha, la responsabilidad legal y reputacional es tuya, no de él.

    La Ley 25.326 de Protección de Datos Personales pone la obligación sobre el responsable del tratamiento —es decir, sobre vos— de garantizar que el encargado al que le confiaste los datos los proteja correctamente. No alcanza con decir “yo confiaba en el proveedor”. La autoridad de aplicación va a preguntarte qué medidas tomaste para asegurarte de que esa confianza estuviera justificada. Y los proyectos de reforma que están en debate refuerzan ese principio: vas a tener que demostrar la diligencia, no solo declararla.

    A esto se suma una verdad más simple y más dura: tu cliente no se enoja con tu proveedor. Se enoja con vos. Tu socio comercial no rompe la relación con tu proveedor. La rompe con vos. El medio que titula la noticia no nombra a tu proveedor en el zócalo. Te nombra a vos.

    La cadena de suministro se contrata hacia abajo. La cuenta se paga hacia arriba.

    Lo que sí se puede hacer

    La buena noticia es que esto es ordenable. La mala es que ordenarlo no se hace en una tarde y no se hace solo.

    El primer paso es hacer la lista. Mapear, sin pudor, qué proveedores hay, qué información manejan, con qué nivel de acceso. La mayoría de las empresas que hacen este ejercicio por primera vez se sorprenden con la cantidad. Lo que no se ve, no se gestiona.

    El segundo paso es clasificar. No todos los proveedores son iguales. El que tiene acceso a tu base de clientes no es el mismo riesgo que el que te imprime las tarjetas personales. Categorizar permite invertir el esfuerzo donde realmente importa.

    El tercer paso es revisar los contratos. No con el comercial que te llama para venderte el upgrade, sino con la mirada legal y técnica que aplique hoy: ¿hay cláusulas de notificación de incidentes? ¿En qué plazo? ¿Hay derecho a auditar? ¿Se identifican los subcontratistas?

    El cuarto paso es auditar de verdad. No con una encuesta que el proveedor llena solo, sino con evidencias, pruebas, certificaciones verificables y conversaciones honestas con su equipo de seguridad. Los proveedores serios saben que esto es parte del juego y lo agradecen.

    El quinto paso es no terminar nunca. El ecosistema cambia, los proveedores cambian, las amenazas cambian. La gestión de riesgo de proveedores no es un proyecto que se entrega y se archiva: es una práctica continua.

    Volvé al lunes a la mañana del principio. El sistema caído. El soporte que no contesta. Esa escena no es un mal recuerdo. Es el primer minuto de un problema que ya empezó antes de que vos lo supieras. Empezó el día que firmaste un contrato sin preguntar. Siguió cada mes que pagaste la factura sin auditar. Y va a terminar el día que te llame el primer cliente preguntando dónde están sus datos.

    Esa llamada se puede evitar. No del todo, no para siempre, pero sí en buena medida. Lo que no se puede evitar es la pregunta que va a venir después del incidente: “¿Por qué nunca auditamos a este proveedor?” El momento de tener la respuesta es ahora, no después.

    Fuentes: Marks & Spencer (Reuters, BBC, Cybernews, mayo 2025); Jaguar Land Rover (Cyber Monitoring Centre UK, octubre 2025); NYC Health + Hospitals (aviso oficial, mayo 2026); Verizon Data Breach Investigations Report 2025; Ley 25.326 de Protección de Datos Personales y proyectos de reforma (AAIP).
  • Cuando un club de fútbol también es un hospital, un banco, un juzgado y un laboratorio

    Cuando un club de fútbol también es un hospital, un banco, un juzgado y un laboratorio

    Por Daniel Monastersky – www.danielmonastersky.com

    Imaginate por un momento que sos padre o madre de un chico de 13 años que acaba de firmar su primer contrato con las inferiores de un club de fútbol. Para que el club lo evalúe, lo cuide y lo proyecte, no vas a entregar solamente una autorización firmada: vas a entregar su historia clínica completa, sus evaluaciones psicológicas, datos biométricos de seguimiento físico y nutricional, información económica de tu familia, certificados de antecedentes y, cada vez más seguido, su ubicación en tiempo real durante los entrenamientos. Confiás esa intimidad porque asumís que un club profesional la cuida con el mismo rigor con el que la cuidaría un hospital o un banco.

    Ese supuesto se acaba de romper en Europa, y la advertencia es válida para todos nosotros.

    Una multa de 66.000 euros que no es la noticia

    La Real Sociedad, uno de los clubes históricos de la liga española, sufrió un ataque de ransomware que expuso los datos de unas 60.000 personas: jugadores, empleados, juveniles, familiares, profesionales del cuerpo médico. La Agencia Española de Protección de Datos (AEPD) investigó el incidente y detectó un combo difícil de explicar en una entidad de ese porte: información de categoría especial —salud, biometría, antecedentes penales— almacenada sin cifrado; copias de seguridad conviviendo en los mismos servidores comprometidos; y una red interna sin segmentación, donde bastó un equipo personal infectado para que el ataque se expandiera por toda la infraestructura.

    La sanción fue de 110.000 euros, reducida a 66.000 por pago voluntario. Pero la multa, en este caso, es lo menos importante. Lo verdaderamente relevante es el diagnóstico que viene atrás: no estamos frente a una desprolijidad puntual, sino frente a un modelo de gestión de riesgos que no se corresponde con el volumen y la sensibilidad de la información tratada.

    Lo que este expediente revela es un problema cultural que excede largamente a un club. Se trata de la convicción —tan extendida en el mundo del deporte profesional— de que las entidades deportivas son “solo” clubes, y no organizaciones intensivas en datos críticos. La realidad es otra, y conviene decirla con todas las letras.

    Un club de élite hoy es, simultáneamente, una clínica (por el volumen de datos de salud, rendimiento y rehabilitación), una entidad financiera (por la información económica de contratos, comisiones, primas y patrimonio familiar), un juzgado en miniatura (por los certificados de antecedentes que exige procesar para trabajar con menores) y un laboratorio biométrico (por la captura permanente de variables fisiológicas de los jugadores). Todo eso, en una sola estructura que muchas veces sigue gestionando la seguridad de la información como si su mayor exposición fuera la cuenta de Instagram del primer equipo.

    El RGPD —como debería ocurrir con cualquier régimen serio de protección de datos— no hace excepciones por escudos, colores o cantidad de hinchas. La obligación de aplicar medidas de seguridad adecuadas al riesgo es la misma que la de cualquier hospital o aseguradora. Y, sin embargo, los hallazgos de la AEPD parecen describir una organización que todavía no terminó de asumir esa equivalencia.

    El espejo incómodo para Argentina y la región

    Si esto pasa en España, donde el RGPD lleva años de implementación y la AEPD tiene un historial activo de sanciones, la pregunta inevitable es qué está pasando en el ecosistema deportivo argentino y regional.

    ¿Cuántos clubes de primera división tienen hoy una política formal de gobierno de datos, segmentación de red, cifrado sistemático de información sensible y un plan probado de respuesta ante incidentes? ¿Cuántos cuentan con un responsable identificable de privacidad? ¿Cuántos aplican un enfoque de protección reforzada para los datos de los menores que pasan por sus divisiones inferiores, sus predios formativos y sus escuelitas de fútbol?

    Las respuestas, hoy por hoy, son incómodas.

    Lo más preocupante es que la fragilidad crece a medida que bajamos de categoría. Si un club con los recursos de la Real Sociedad llegó hasta acá, ¿cuál es el estado real de la seguridad en clubes del ascenso, en federaciones con estructuras mínimas o en las academias privadas que captan chicos desde los seis o siete años?

    Qué tiene que cambiar, en serio

    El caso Real Sociedad debería servirnos como punto de inflexión, no como anécdota internacional. No alcanza con un antivirus, una copia de seguridad ocasional y la delegación de todo “al área de sistemas”.

    No hay misterio sobre qué hay que hacer: los estándares están escritos hace años y son los mismos que cualquier hospital o entidad financiera viene aplicando desde hace tiempo. Pero conviene enumerarlos, porque a veces lo evidente es justo lo que falta. Hace falta una política clara de gobierno de datos que defina qué información se trata, con qué finalidad, durante cuánto tiempo y con qué base de legitimación. Hace falta cifrado sistemático de la información sensible —salud, biometría, antecedentes, datos de menores— tanto en tránsito como en reposo. Hace falta segmentación de la red interna, de modo que un equipo comprometido no pueda contaminar toda la infraestructura. Hacen falta copias de seguridad aisladas, idealmente bajo la regla 3-2-1 y con al menos una copia offline. Y hace falta, sobre todo, un plan de respuesta ante incidentes probado, que involucre a la dirigencia, al cuerpo médico, a recursos humanos y a los asesores legales, no únicamente a sistemas.

    Sería deseable, además, que las autoridades de control de la región —en nuestro caso, la AAIP— impulsen guías sectoriales específicas para entidades deportivas, fijando expectativas mínimas y buenas prácticas adaptadas a una realidad muy particular. Y que las propias federaciones y ligas asuman un rol activo: la seguridad de los datos de los jugadores y sus familias no puede depender de la voluntad o el presupuesto de cada club.

    Volvamos un momento al chico de 13 años del principio. Su historia clínica, sus evaluaciones, su ubicación en tiempo real durante los entrenamientos. Su intimidad, en definitiva, viajando por servidores que sus padres nunca van a ver y por redes que nadie les explicó. La protección reforzada de los datos de menores no es un capítulo más de la agenda: es el eje no negociable sobre el que debería ordenarse todo lo demás.

    Porque la próxima brecha no se va a medir solamente en euros, dólares o pesos de multa. Se va a medir en la confianza de quienes entregaron lo más íntimo de sus vidas creyendo que su club también los iba a cuidar fuera del campo de juego. Esa confianza, cuando se rompe, no la recupera ni el mejor fichaje de la temporada.

  • Apuntes sin anestesia sobre el nuevo proyecto de Ley de Protección de Datos Personales de Argentina

    Apuntes sin anestesia sobre el nuevo proyecto de Ley de Protección de Datos Personales de Argentina

    Por Daniel Monastersky y Facundo Malaureille — Centro de Estudios en Ciberseguridad y Datos, Universidad Austral

    Un hombre de setenta años recibe, por fin, la respuesta que había pedido. Había ejercido su derecho de acceso, había preguntado qué datos tenía de él una empresa y para qué los estaba usando. La respuesta llega: veinte páginas, jerga jurídica cerrada, ningún resumen a la vista. El hombre no ejerció ningún derecho real. Recibió papel.

    Esa escena, que podría pasar por anécdota menor, es en realidad el resumen más honesto de lo que está en juego con el nuevo proyecto de Ley de Protección de Datos Personales que el Ministerio de Desregulación y Transformación del Estado compartió el 1° de julio de 2026. Porque una ley de datos personales no se mide por lo que promete en sus considerandos, sino por lo que un ciudadano común puede efectivamente hacer con ella cuando la necesita. Y ahí, lamentablemente, el Proyecto tiene fracturas serias.

    Vale una aclaración antes de seguir. Esto no es una crítica al proceso. La convocatoria a comentarios es bienvenida, el espíritu participativo también, y desde el CECYD de la Universidad Austral participamos activamente de esa instancia, proponiendo e incorporando mejoras concretas al texto. Pero la letra final merece una lectura crítica que vaya más allá de los elogios protocolares. Hay una frase que circula hace años en los foros de privacidad del mundo y que resume con precisión quirúrgica lo que puede salir mal cuando un Estado se propone modernizar su ley de datos: lo que no se mide no se protege, y lo que no se exige no se cumple. Argentina está a punto de aprender esa lección por las malas, si no corrige el rumbo a tiempo.

    El primer problema aparece temprano, en el artículo 14, y es de manual. El consentimiento es la piedra angular de cualquier ley de protección de datos: cuando alguien entrega sus datos, tiene que hacerlo con conocimiento de causa, de manera activa y verificable. El GDPR europeo, el estándar de referencia global desde 2018, lo dice sin ambigüedad: el consentimiento se manifiesta mediante una acción afirmativa clara, y el silencio no alcanza. El Proyecto argentino, en cambio, admite el consentimiento tácito como regla general para datos no sensibles: basta con que la empresa haya informado la finalidad «previamente de manera clara» y que la persona «no se haya opuesto». Traducido al castellano de todos los días: si te mandan un mail avisándote que van a usar tus datos y vos no contestás, ese silencio vale como un sí. En un país donde los niveles de educación digital son heterogéneos y donde casi nadie lee una política de privacidad —en ningún país del mundo se leen, seamos honestos—, ese mecanismo no es una base de licitud. Es una habilitación encubierta del tratamiento, y debería ser directamente suprimido o restringido a supuestos absolutamente excepcionales con garantías reforzadas.

    El segundo problema es más sutil, pero no menos grave: la ausencia de un principio de preeminencia del titular. En los comentarios que elevamos al Proyecto propusimos incorporar, en el artículo 11, una regla simple: en caso de duda sobre la interpretación de la ley, prevalece la interpretación más favorable a la persona. Es un estándar que ya figura en los marcos más avanzados del derecho comparado. Pero un principio sin mecanismos que lo sostengan es apenas un deseo. Si el artículo 14 admite el consentimiento tácito, si el artículo 28 permite al responsable del tratamiento negarse a responder solicitudes de derechos cuando él mismo las considere «excesivas» o «manifiestamente infundadas», y si no existe una vía ágil para que el titular reclame, ¿de qué sirve declarar que la duda se resuelve a su favor? El principio necesita dientes, no solo una mención.

    De ahí en más, la conversación se traslada del texto a lo que el texto omite, y esta es, quizás, la parte más reveladora de todo el análisis. Empecemos por la Evaluación de Impacto en la Protección de Datos, conocida internacionalmente como EIPD o DPIA. Es el instrumento central del modelo moderno de protección de datos: antes de poner en marcha un tratamiento de alto riesgo, la organización está obligada a preguntarse qué riesgos genera, si son necesarios y proporcionales, y cómo los va a mitigar. Sin EIPD obligatoria, el principio de responsabilidad proactiva —el accountability tan mencionado en el Proyecto— queda sin su herramienta operativa principal. Es como exigir que los edificios sean seguros pero no pedir un estudio de suelo antes de poner los cimientos. El GDPR exige EIPD desde 2018. Chile la contempla en su Ley 19.628. Brasil también, en su LGPD. El Proyecto argentino la menciona de refilón en su Título V, pero no la regula de manera autónoma ni obligatoria para los supuestos que el derecho comparado considera indispensables: nuevas tecnologías de alto riesgo, perfilamiento con efectos jurídicos, tratamiento a gran escala de datos sensibles, seguimiento sistemático en espacios públicos. ¿Qué pasa sin esa exigencia en un país donde el reconocimiento facial ya se despliega en estadios, shoppings y terminales de transporte? ¿Qué pasa con los modelos de scoring crediticio que deciden si alguien accede a un crédito, un empleo o un seguro? Pasa lo de siempre cuando falta regulación: las empresas hacen lo que quieren hasta que alguien se queja, y cuando alguien se queja, ya es tarde.

    La segunda gran ausencia es la figura del Delegado de Protección de Datos, el DPO. Es, junto con la EIPD, el otro pilar operativo del modelo de accountability: la persona encargada de velar por el cumplimiento dentro de la organización, de asesorar al responsable del tratamiento y de actuar como punto de contacto con la autoridad de control y con los titulares. El Proyecto, tal como está redactado, no lo regula. No dice en qué casos es obligatorio designarlo, no fija garantías de independencia, no describe sus funciones, no obliga a publicar sus datos de contacto. En Europa el DPO es obligatorio para autoridades públicas y para organizaciones que hacen tratamiento sistemático a gran escala o manejan datos sensibles de forma masiva. Esas organizaciones existen en Argentina, y son muchas, pero el Proyecto las deja sin el mecanismo que volvería exigible su responsabilidad proactiva en el terreno, no solo en el papel.

    Ahora bien, no todo es ausencia. Hay un avance real, que también surgió de nuestra propuesta durante la consulta: la obligación de que los responsables y encargados del tratamiento incluyan en sus plataformas, aplicaciones y documentación un mecanismo visible y accesible para ejercer derechos, algo que llamamos informalmente el botón de ejercicio de derechos, incorporado en el Título IV. Es un paso correcto. Pero volvemos al hombre de setenta años del comienzo: un botón sin contenido comprensible detrás es un decorado. Por eso propusimos también, para el artículo 23, que el acceso se proporcione «por un medio de fácil lectura y comprensión», considerando la condición social, educativa y el rango etario del titular. La incorporación es positiva, pero necesita correlatos operativos: qué formatos se consideran adecuados, quién verifica que el lenguaje sea efectivamente comprensible. Los derechos que no son exigibles en la práctica son, en el mejor de los casos, promesas.

    Hay dos frentes más donde el Proyecto se queda corto, y ambos tienen que ver con quién queda afuera del alcance real de la ley. El primero son las empresas extranjeras. El artículo 4° extiende la aplicación territorial a responsables no establecidos en Argentina, siempre que sus actividades apunten a personas residentes en el país, lo cual está bien. Pero sin la obligación de designar un representante local, esa extensión es una declaración de principios sin capacidad de ejecución. ¿Cómo reclama un ciudadano argentino frente a una empresa con sede en Irlanda, Delaware o Singapur? El GDPR resolvió exactamente este problema con su artículo 27, que exige representante obligatorio en la Unión Europea para todo responsable no establecido que trate datos de ciudadanos europeos. Argentina debería replicar ese esquema, porque son justamente las plataformas de alcance global las que más volumen de datos de argentinos tratan y las que mayores riesgos generan. Dejarlas sin un interlocutor accesible en el país no es neutralidad regulatoria: es protección encubierta del infractor.

    El segundo frente es, sencillamente, el Estado. El régimen sancionatorio del Proyecto fija multas de hasta el 3% de la facturación anual en Argentina para las infracciones más graves, un porcentaje que puede doler a una empresa mediana pero que resulta insignificante para una plataforma global cuya facturación local es una fracción mínima de su negocio total. El GDPR, en cambio, llega hasta el 4% de la facturación global, y esa diferencia no es cosmética: es la distancia entre una sanción que efectivamente disuade y una que se paga sin pestañear y se incorpora como costo operativo. Pero el dato más silencioso, y el más revelador de todo el Proyecto, está en el artículo 57: las multas económicas no se aplican al Sector Público Nacional. Si un organismo público incumple, la autoridad de control se limita a remitir las actuaciones a la autoridad jerárquica correspondiente y a los órganos de control interno. Es decir, el Estado puede violar la misma ley de protección de datos que él sanciona, y la consecuencia es un memo interno. En un país donde los padrones electorales se han filtrado, donde datos de organismos como el ANSES han aparecido en manos de marketers, y donde los historiales clínicos circulan con una laxitud preocupante, eximir al sector público de sanciones económicas no es una opción razonable de política regulatoria. Es un cheque en blanco.

    Nada de lo que planteamos desde el CECYD es ciencia ficción ni una importación forzada del modelo europeo. No pedimos que Argentina copie el GDPR palabra por palabra ni que adopte un régimen más gravoso que el continente que lo inventó. Pedimos, simplemente, coherencia. Una ley no protege datos personales si al mismo tiempo admite el consentimiento tácito como regla general, si omite la EIPD obligatoria para los tratamientos de alto riesgo, si no regula la figura del DPO, si no exige representantes locales a los responsables extranjeros y si no aplica multas al propio Estado cuando incumple. Protege datos en el nombre. Los expone en los hechos.

    Argentina todavía está a tiempo de corregir el rumbo. Tiene la oportunidad, y la responsabilidad, de dotarse de un marco normativo moderno, coherente y efectivamente protectorio, en lugar de una ley que suene bien en la conferencia de prensa y falle en el primer reclamo real. Sus ciudadanos no merecen ser tratados como ciudadanos de segunda con una ley de segunda. El derecho a la protección de datos personales es un derecho fundamental. Ya es hora de que el texto que lo regula esté a la altura de esa definición.

  • Sexo en el avión: el verdadero escándalo no es lo que pasó a bordo

    Sexo en el avión: el verdadero escándalo no es lo que pasó a bordo

    Por Daniel Monastersky – www.danielmonastersky.com

    Un vuelo internacional de Copa Airlines aterriza en Rosario en la madrugada del sábado. A bordo, dos pasajeros adultos —un hombre de 54 años y una mujer de 59— son descubiertos en una situación comprometedora por otros pasajeros. La PSA interviene. Se labra una denuncia por exhibiciones obscenas. Hasta ahí, un episodio curioso que podría haber quedado en la anécdota de los diarios del domingo.

    Pero no quedó ahí.

    En pocas horas, los medios no solo relataron el hecho: publicaron los nombres, edades, profesiones, estado civil y hasta el perfil en redes sociales de los dos involucrados. Supimos que uno es arquitecto, jefe de obra ferroviaria, casado y con tres hijos. Supimos que la otra es divorciada y dueña de un centro de rehabilitación. Supimos que ambos «suelen publicar fotos de viajes». Supimos, en definitiva, todo lo que no necesitábamos saber para comprender el hecho.

    Ahí está el verdadero escándalo.


    El hecho que nadie discute

    Hay un principio básico en protección de datos que en Argentina está consagrado desde la Ley 25.326, y que en el mundo entero se repite en el RGPD, la LGPD brasileña y prácticamente cualquier marco normativo moderno: la proporcionalidad. Los datos personales que se procesan —o se publican— deben ser los estrictamente necesarios para el fin que se persigue.

    ¿Cuál es el fin periodístico de revelar que el hombre está casado y tiene tres hijos? ¿O que ella es divorciada? Esa información no aporta nada al relato del episodio. No ayuda a comprender si existió un delito. No contribuye al debate sobre seguridad aérea. Solo sirve para una cosa: maximizar el daño reputacional a dos personas privadas que, en el peor de los casos, cometieron una infracción menor.

    Los medios que publicaron esta información invocarían, como siempre, el «interés público». Pero el interés público tiene límites. Puede justificar informar que dos pasajeros fueron detenidos por conducta inapropiada en un vuelo. No justifica convertir esa detención en una ejecución reputacional en redes sociales, con nombre, apellido, profesión y link al perfil de Instagram.


    La arquitectura del daño digital

    Lo que describe este caso es algo que desde DGL vemos con creciente preocupación: la construcción de un expediente digital permanente sobre personas privadas, a partir de hechos que ni siquiera llegaron a condena judicial.

    La causa quedó caratulada como «exhibiciones obscenas». La Justicia provincial tomó intervención, pero ni siquiera está claro que mantenga jurisdicción porque el hecho ocurrió en un vuelo internacional. En otras palabras: no hay condena, no hay sentencia, puede que ni siquiera haya juicio. Pero el daño ya está hecho. Cuando alguien escriba los nombres de estas dos personas en Google, aparecerá este episodio. Para siempre. Sin posibilidad de prescripción. Sin derecho al olvido efectivo.


    ¿Y la regulación mediática?

    Aquí viene la pregunta incómoda que nadie en el ecosistema mediático quiere responder: ¿existe algún estándar claro sobre qué datos personales puede publicar un medio periodístico sobre una persona privada involucrada en un hecho menor?

    En Argentina, la respuesta honesta es: no, no existe de manera explícita. La Ley 25.326 excluye de su ámbito de aplicación al tratamiento de datos con fines periodísticos. Es una exclusión razonable: la libertad de prensa es un valor democrático fundamental y no puede quedar subordinada a la protección de datos de cualquier funcionario o figura pública que quiera blindarse. Pero esa exclusión fue pensada para proteger el periodismo de interés público genuino, no para amparar la publicación del estado civil de un arquitecto rosarino detenido por un episodio de exhibicionismo.

    La AAIP —la autoridad de aplicación en materia de protección de datos— podría tener algo que decir sobre esto. Hasta ahora, guarda silencio.


    Lo que este episodio revela sobre nosotros

    Seamos directos: el episodio del vuelo de Copa generó decenas de notas, miles de clicks y una cantidad incontable de comentarios burlones en redes. Funcionó. El modelo de negocio que combina datos personales con indignación pública es extraordinariamente efectivo.

    Pero cada vez que esto ocurre, se consolida una norma social peligrosa: que la vida privada de las personas es un bien público disponible para el consumo y el escarnio, siempre que el hecho sea lo suficientemente llamativo. Hoy son dos desconocidos en un avión. Mañana puede ser cualquiera de nosotros en cualquier contexto que no elegimos.

    La privacidad no es un privilegio de los inocentes. Es un derecho que se activa precisamente cuando la persona está en su momento más vulnerable.


    Lo que debería cambiar

    Tres cosas concretas:

    Primero, la AAIP necesita emitir lineamientos claros sobre el tratamiento de datos de personas privadas en contextos periodísticos. La exclusión de la Ley 25.326 no puede ser una carta blanca ilimitada.

    Segundo, los medios de comunicación necesitan —y algunos ya tienen— políticas internas de protección de datos aplicadas a sus redacciones. Publicar el estado civil de alguien denunciado por una falta menor no es periodismo: es exposición gratuita.

    Tercero, como sociedad necesitamos empezar a hacer la pregunta correcta antes de compartir este tipo de notas: ¿necesito realmente saber quiénes son estas personas para entender lo que ocurrió? Si la respuesta es no —y casi siempre lo es—, quizás el click no sea tan inocente como parece.


    El avión ya aterrizó. La PSA hizo su trabajo. La Justicia decidirá si hubo delito. Pero el tribunal de la opinión pública ya dictó sentencia, con datos que nadie le pidió permiso a nadie para publicar.

    Ese es el escándalo que vale la pena debatir.

  • Sistema de Finanzas Abiertas en Argentina: qué propone el BCRA y por qué importa desde la gobernanza de datos

    Sistema de Finanzas Abiertas en Argentina: qué propone el BCRA y por qué importa desde la gobernanza de datos

    Por Facundo Malaureille — Data Governance Latam

    El Banco Central de la República Argentina (BCRA) anunció el lanzamiento del *Sistema de Finanzas Abiertas (SFA), un esquema que combina dos componentes complementarios: **Open Finance, que permite a los usuarios compartir su información bancaria con otros bancos y billeteras virtuales, y *Open Data, que suma datos de organismos como ARCA y ANSES.

    La promesa del modelo es contundente: si los usuarios habilitan el intercambio de su información financiera, las entidades competirán por ofrecerles mejores tasas, productos más adecuados a su perfil y acceso al crédito a sectores hoy excluidos del sistema formal. Pero detrás del titular, el SFA plantea desafíos estructurales que deben analizarse con la lente de la gobernanza de datos.

    Los principios que sostienen el sistema

    El BCRA estableció cuatro principios rectores que, en términos de protección de datos personales, son los correctos:

    •⁠ ⁠El usuario es dueño de sus datos.
    •⁠ ⁠Decide con quién los comparte.
    •⁠ ⁠Habrá consentimiento previo.
    •⁠ ⁠Existirá trazabilidad y control de acceso.

    Estos principios son consistentes con los marcos regulatorios modernos de la región — la LGPD en Brasil, la actualización de la Ley 19.628 en Chile, los regímenes de Uruguay y México — y con las mejores prácticas internacionales como el GDPR europeo. Sin embargo, los principios son solo el punto de partida. La verdadera prueba está en la implementación.

    El desafío real: el consentimiento

    El reto principal del SFA — y de cualquier sistema de open finance en el mundo — es diseñar un método de consentimiento claro, simple y transparente. Esta es la pieza más sensible del modelo y donde se concentran la mayoría de los riesgos.

    Un proceso complejo o confuso puede reducir drásticamente la adopción. Pero un proceso demasiado simplificado puede llevar a que los usuarios consientan compartir datos cuyo alcance no dimensionan correctamente. La experiencia internacional muestra que el equilibrio entre fricción y comprensión es difícil de calibrar.

    En la práctica, el consentimiento informado debe traducirse en interfaces que comuniquen con claridad qué datos se comparten, con qué entidad, durante cuánto tiempo, para qué finalidad específica, y cómo el usuario puede revocar el permiso. No es un detalle de experiencia de usuario: es el corazón regulatorio del sistema.

    Riesgos que no se pueden ignorar

    Los datos financieros están entre la información más sensible que un individuo genera. Su circulación entre múltiples actores multiplica las superficies de ataque y los puntos potenciales de filtración. Algunos riesgos concretos:

    •⁠ ⁠Filtraciones y ciberataques. Cada nueva entidad que accede a los datos es un nuevo eslabón en la cadena de seguridad.
    •⁠ ⁠Uso indebido. Datos compartidos para una finalidad pueden ser reutilizados con fines distintos si no hay controles efectivos.
    •⁠ ⁠Asimetrías de información. Las grandes entidades con mayor capacidad analítica pueden capturar más valor del intercambio que los propios titulares de los datos.
    •⁠ ⁠Discriminación algorítmica. Un mejor scoring crediticio para algunos puede traducirse en peores condiciones para quienes no comparten datos o cuyo perfil no encaja en los modelos predictivos.

    El BCRA tendrá que definir con precisión qué datos entran al sistema, cuáles quedan excluidos por su sensibilidad, y qué estándares técnicos y de seguridad serán obligatorios para las entidades participantes.

    Lo que el SFA puede destrabar

    Con todas estas advertencias, no hay que subestimar el potencial transformador del modelo. Un sistema bien implementado puede mejorar el scoring crediticio incorporando información alternativa, acercar el crédito formal a sectores históricamente excluidos, habilitar productos más personalizados y onboarding más rápido, incrementar la competencia entre bancos y billeteras, y facilitar nuevos modelos como la iniciación de pagos entre entidades distintas.

    La experiencia de Brasil con Open Finance, hoy uno de los sistemas más avanzados del mundo, demuestra que cuando la infraestructura técnica y el marco regulatorio están alineados, los beneficios se materializan. Argentina llega más tarde, lo que es una desventaja en velocidad pero una ventaja en aprendizaje: puede observar qué funcionó y qué no en otros mercados.

    Lo que viene

    El sistema está aún en etapa de definición técnica. Y es justamente en esta fase donde se juegan los detalles que harán la diferencia entre un sistema que protege a los usuarios y uno que solo redistribuye su información hacia los actores con mayor capacidad de explotarla.

    Para los profesionales de la gobernanza de datos en Argentina y en la región, el SFA representa una oportunidad concreta de incidencia: en la definición de estándares de consentimiento, en los criterios de minimización de datos, en los mecanismos de auditoría, en los protocolos de respuesta ante incidentes. La conversación técnica que se está abriendo no debería quedar reservada solo a actores financieros y tecnológicos. La gobernanza de datos tiene un lugar — y una responsabilidad — en esta mesa.

  • El karma de Meta y la deuda pendiente de la Argentina

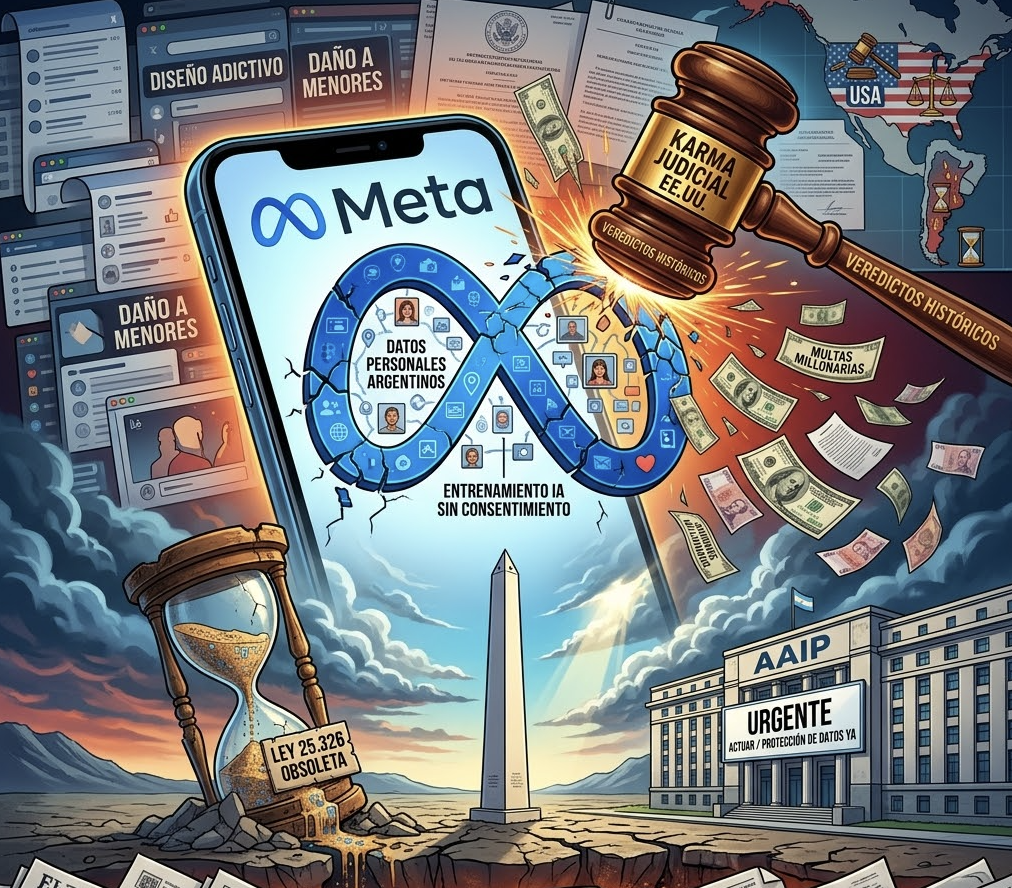
    El karma de Meta y la deuda pendiente de la Argentina

    Por Facundo Malaureille*

    El karma, dicen, siempre llega. Y en el caso de Meta, está llegando desde los tribunales.

    En apenas 48 horas, dos jurados estadounidenses emitieron veredictos históricos contra la empresa de Mark Zuckerberg. En Nuevo México, un jurado determinó que las plataformas de Meta no son seguras para los niños y que su diseño permitió activamente la explotación de menores, ordenando el pago de 375 millones de dólares en sanciones civiles. En California, otro jurado declaró a Meta y YouTube responsables por haber perjudicado deliberadamente a una joven —conocida como Kaley— mediante el diseño adictivo de sus plataformas, con una condena inicial de 6 millones de dólares que podría escalar hasta los 30 millones en daños punitivos. El veredicto californiano fue contundente: Meta y Google “actuaron con malicia, opresión o fraude”. No fue un accidente. Fue una decisión de negocio.

    Como bien señaló Jonathan Haidt, autor de La generación ansiosa, estos fallos marcan un punto de inflexión: a partir de ahora, las empresas de redes sociales pueden ser juzgadas como cualquier otra compañía cuyas decisiones de diseño generan daño. Ya no hay escudo. Ya no hay impunidad automática.

    Pero yo no me sorprendo. Lo vengo diciendo hace tiempo.

    En julio de 2024, junto a mi colega Daniel Monastersky, presentamos una denuncia formal de 22 puntos ante la Agencia de Acceso a la Información Pública (AAIP) contra Meta Argentina. El motivo: la empresa había comenzado a usar los datos personales, fotos y publicaciones de millones de usuarios argentinos para entrenar su inteligencia artificial, sin pedir consentimiento, sin actualizar debidamente su política de privacidad, sin hacer el análisis de impacto que la ley exige. Los usuarios argentinos nos “desayunamos” un martes con un círculo azul en nuestras aplicaciones y con la noticia de que nuestros datos ya estaban siendo utilizados. Nadie nos preguntó.

    Lo que hizo Meta en Argentina no fue un error técnico ni un descuido burocrático. Fue la misma lógica que ahora los tribunales estadounidenses están sancionando: una empresa que toma decisiones deliberadas que vulneran derechos, calculando que el costo de las consecuencias legales será menor que el beneficio obtenido. En Europa no pudieron hacerlo porque el RGPD lo impidió. En Brasil los frenaron. Pero en Argentina, donde la Ley 25.326 de protección de datos lleva más de dos décadas sin actualizarse, encontraron terreno fértil.

    Los fallos de esta semana en Estados Unidos tienen una dimensión adicional que merece atención: un tribunal de Delaware resolvió que las aseguradoras de Meta no están obligadas a cubrir sus costos de defensa en los miles de juicios en curso, porque las acciones de la empresa fueron intencionales. Esto es devastador para Meta desde el punto de vista financiero, pero además confirma algo jurídicamente relevante: no estamos hablando de daños accidentales, sino de conductas deliberadas. El diseño adictivo no fue un efecto secundario no deseado; fue el producto.

    Que el sistema judicial americano esté poniendo al día lo que los padres saben hace años —como dijo Haidt— es una buena noticia. Pero no alcanza con que lo resuelvan en Estados Unidos. Los niños y usuarios argentinos merecen la misma protección. Y para eso, necesitamos dos cosas urgentes: que la AAIP actúe con la firmeza que el momento exige, y que el Congreso Nacional actualice de una vez la legislación de protección de datos personales, cuya reforma lleva años trabada en Diputados.

    La Argentina no puede seguir siendo el patio trasero donde las grandes tecnológicas hacen lo que no pueden hacer en otras jurisdicciones. Nuestros datos valen. Nuestra privacidad vale. Y los derechos digitales de nuestros hijos también.

    El karma llegó a los tribunales de Los Ángeles y de Nuevo México. Que llegue también a Buenos Aires.


    *Facundo Malaureille es abogado especialista en protección de datos personales, socio fundador de Data Governance Latam y co-director de la Diplomatura en Data Governance & Privacy de la Universidad Austral

  • Facundo Malaureille: uno de los referentes de la región que convirtió la protección y la gobernanza de datos en un activo estratégico para las empresas

    Facundo Malaureille: uno de los referentes de la región que convirtió la protección y la gobernanza de datos en un activo estratégico para las empresas

    Por Manuel Di Salvo – Editor General Ciberseguridad Latam

    Como Co Founder de Data Governance Latam (DGL), Facundo Malaureille lidera junto a Daniel Monastersky y Pablo Mlynkiewicz la empresa referente en protección y gobernanza de datos de América Latina, con marcos adoptados por bancos, fintech y multinacionales en varios países. En un ecosistema de regulaciones estrictas, ciberamenazas y boom de IA, DGL transforma el «caos de datos» en ventaja competitiva.

    Entrevista exclusiva de Ciberseguridad Latam

    Ciberseguridad Latam: ¿Qué hace un abogado en el negocio de datos?  

    Facundo Malaureille: Mi trayectoria en el mundo “techlaw” arranca con la 1er burbuja de Internet a fines de los 90, luego tuve mi paso por el sector público –asesorando al Gobierno CABA y al Banco Provincia en proyectos como expediente electrónico y compras electrónicas– donde pude ver de primera mano que el riesgo real está en cómo fluyen los datos, no sólo en las leyes. En Data Governance Latam (DGL), aplicamos esa visión para que las empresas conviertan datos en activo, ayudándolas a salir del riesgo latente. 

    Ciberseguridad Latam: ¿Cuándo surgió DGL como oportunidad? 

    Facundo Malaureille: Daniel y yo colaborábamos desde 2006 en temas de privacidad. Con LGPD, GDPR y leyes locales, vimos el gap y la oportunidad: empresas con datos desorganizados y sin ningún marco legal claro. Entonces sólo era cuestión de administrar nuestra ansiedad para que llegue el momento de agregar valor a las organizaciones. 

    DGL nace en 2020 para ofrecer gobernanza integral –calidad, seguridad, compliance–, y hoy atendemos desde pymes hasta bancos en Argentina, Brasil, Colombia, Mexico, Ecuador, etc. 

    Ciberseguridad Latam: ¿Cuál es el «caos silencioso» que resuelve DGL?  

    Facundo: Empresas recolectan terabytes pero ignoran propiedad, riesgos y regulaciones. En DGL diseñamos DPO as a Service, mapas de datos y políticas cross-funcionales, implementados en casos como bancos que redujeron 40% sus riesgos de compliance en 6 meses. 

    Ciberseguridad Latam: ¿Por qué DGL no «copia» modelos europeos?  

    Facundo: Adaptamos a Latam: informalidad cultural, regulaciones fragmentadas. Nuestros marcos –probados en varios países– integran LGPD con leyes locales, evitando multas y habilitando IA ética. Es gobernanza «a la latina». 

    Ciberseguridad Latam: ¿Cómo tu background potencia DGL? 

    Facundo: Soy Abogado recibido en la UCA, tengo un Executive MBA IAE, soy DPO certificado AEPD España + LGPD Brasil, y coautor del libro “Data Governance” (Editorial Hammurabi). En DGL, integro estrategia-negocio-legal para resultados medibles. 

    Ciberseguridad Latam: Explicá el servicio de «Privacy Partner™️» de DGL.  

    Facundo: Nuestro trademark: estar en la mesa de decisiones desde diseño de productos. Ayudamos a decidir qué datos usar, retener o descartar, con trazabilidad total –clave para IA y confianza cliente. 

    Ciberseguridad Latam: ¿Gobernanza como ventaja competitiva? 

    Facundo: Absolutamente. Los clientes de DGL usan IA sin miedos regulatorios y responden a ciberincidentes 3x más rápido. En Latam, donde los ataques suben 30% anual, es un diferenciador clave. 

    Ciberseguridad Latam: ¿Cuál es el rol de la academia en DGL?

    Facundo: En 2023 publicamos el libro “Data Governance” que se convirtió en prácticamente una bibliotecología regional sobre la materia. Capacitamos equipos en universidades; creamos talento híbrido para escalar DGL y el ecosistema. 

    Ciberseguridad Latam: ¿Cómo ha sido la evolución de DGL post-fundación?

    Facundo: De privacidad pura a casi full governance, con Pablo Mlynkiewicz como Head of Data Governance y expansión a Chile/Peru/México/Paraguay. Hoy, DGL es partner de multinacionales en transformación digital segura. 

    Ciberseguridad Latam: Error #1 en datos para empresas.  

    Facundo: Tratarlo como «IT puro». Sin governance (roles/decisiones), automatizás desorden. DGL lo soluciona con quick wins visibles. 

    Ciberseguridad Latam: ¿Cómo ves a DGL en 5 años?

    Facundo: Líderes en data governance en la región, con plataformas propias de auditoría IA y certificaciones regionales. Ayudaremos a 100+ empresas a monetizar datos éticamente. 

    Ciberseguridad Latam: ¿Qué consejo le podés dar a un CEO con un «agujero negro» de datos?

    Facundo: 1) Realizar un mapa diagnóstico. 2) Definir a los dueños de datos. 3) Contactá a DGL para plan 90 días con ROI claro. La gobernanza se gana mostrando valor. 

  • Daniel Monastersky presenta «Privacy & Cyber en Foco», su nuevo ebook gratuito

    Daniel Monastersky presenta «Privacy & Cyber en Foco», su nuevo ebook gratuito

    Por la Redacción

    El abogado especialista en privacidad y ciberseguridad compiló una selección de 74 artículos de su newsletter en una obra que recorre los desafíos más urgentes de la era digital en América Latina.

    Daniel Monastersky, abogado especialista en ciberseguridad y privacidad de datos, director y co-fundador de Data Governance Latam y director del Centro de Estudios en Ciberseguridad y Datos (CECyD) de la Universidad Austral, acaba de publicar «Privacy & Cyber en Foco: Privacidad, Ciberseguridad y Gobernanza de Datos en la era digital», un libro de descarga gratuita que reúne lo mejor de su influyente newsletter semanal en LinkedIn.

    Tras casi 100 ediciones del newsletter que lleva el mismo nombre y que cuenta con más de 3.400 suscriptores, Monastersky realizó una cuidadosa selección de los 74 artículos más relevantes y los organizó en 17 ejes temáticos que ofrecen un panorama completo de los desafíos que enfrenta la región en materia de protección de datos, gobernanza de la información y seguridad digital.

    Un recorrido por las batallas más importantes de la privacidad en la región

    El libro no es una obra teórica ni un manual técnico convencional. Es el resultado de años de trabajo en las trincheras de la privacidad y la ciberseguridad latinoamericana. Monastersky, quien presentó denuncias formales contra Meta y Worldcoin ante la Agencia de Acceso a la Información Pública (AAIP) de Argentina y cuya iniciativa #SumateAlPOS se convirtió en regulación nacional, vuelca en estas páginas la experiencia acumulada en más de dos décadas de ejercicio profesional en la materia.

    Entre los temas que aborda la obra se destacan el análisis de las prácticas de las grandes tecnológicas y su impacto en la erosión de la privacidad, las implicancias de la Comunicación 7724 del BCRA para el sistema financiero argentino, los riesgos concretos de la inteligencia artificial desplegada sin marcos regulatorios adecuados, la protección de menores en entornos digitales diseñados para capturar su atención, el estado actual de la legislación de protección de datos en Argentina comparado con los avances de Brasil, Chile, Colombia y Europa, las amenazas emergentes como infostealers, deepfakes y fraude digital potenciado por IA, y las oportunidades profesionales en un sector con demanda creciente e insatisfecha de talento especializado.

    Una decisión coherente: acceso libre

    La decisión de ofrecer el libro de forma gratuita responde a una convicción que Monastersky ha sostenido a lo largo de toda su trayectoria: la información sobre privacidad y derechos digitales no puede ser un privilegio reservado a quienes pueden pagar por ella. En un contexto donde millones de ciudadanos latinoamericanos desconocen sus derechos como titulares de datos personales y donde las amenazas digitales afectan a todos los sectores socioeconómicos sin distinción, democratizar el acceso al conocimiento es una forma concreta de fortalecer la protección colectiva.

    Cada capítulo del libro es una versión condensada de los artículos originales publicados en el newsletter. Quienes deseen profundizar en algún tema específico pueden acceder a las ediciones completas en LinkedIn, donde encontrarán el desarrollo íntegro con todas las fuentes, datos y argumentaciones.

    Sobre el autor

    Daniel Monastersky es una de las voces más reconocidas en privacidad y ciberseguridad en América Latina. Con más de 20 años de experiencia en protección de datos, ha formado a más de 800 profesionales a través de los programas académicos de la Universidad Austral, fue reconocido entre los 50 principales influencers en ciberseguridad, y lidera desde Data Governance Latam una consultora especializada que asesora a instituciones financieras, organizaciones de salud y corporaciones multinacionales en el cumplimiento de marcos normativos como el GDPR, la LGPD y la Ley 25.326 de Argentina.

    El libro «Privacy & Cyber en Foco» está disponible para descarga gratuita Descarga el ebook

  • Transferencias bancarias por error: Lo que nadie te cuenta y lo que debés hacer para protegerte

    Transferencias bancarias por error: Lo que nadie te cuenta y lo que debés hacer para protegerte

    Por Daniel Monastersky – www.danielmonastersky.com

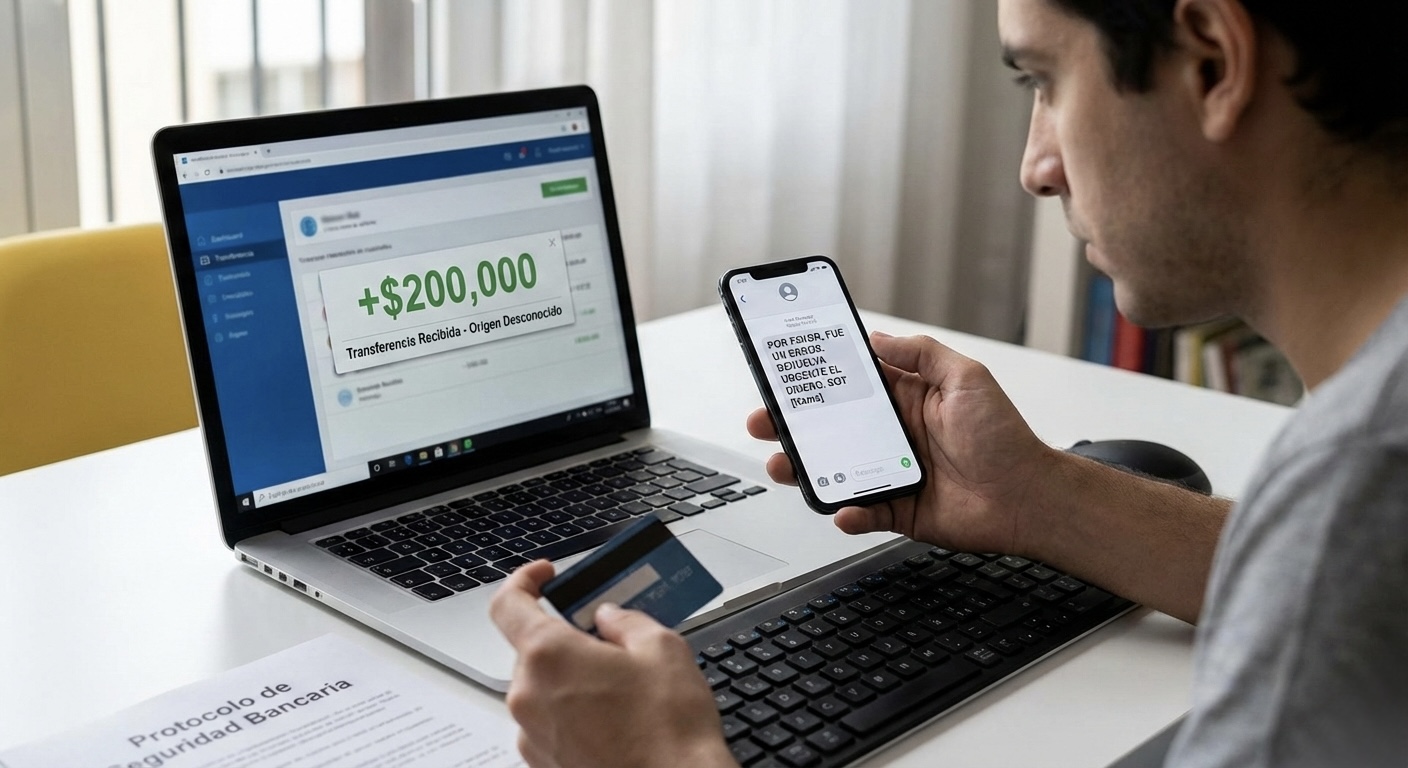
    Imaginá esta situación: abrís tu home banking un lunes cualquiera y descubrís que alguien te transfirió $200.000 que no esperabas. No conocés al remitente. No tenés idea de por qué ese dinero está ahí. Minutos después, te llega un mensaje por Instagram de una persona desconocida pidiéndote que devuelvas la plata “urgente”. ¿Qué hacés? Lo que parece una decisión sencilla puede convertirse en una trampa si no tomás los recaudos correctos.

    Este escenario, lejos de ser excepcional, se repite con una frecuencia alarmante. Las transferencias electrónicas se han convertido en el medio de pago dominante en la Argentina. Con esa masividad llegaron también los errores y, peor aún, las maniobras de quienes aprovechan la confusión ajena para cometer fraudes.

    Hace pocos días, un caso circuló por las redes sociales y despertó un debate necesario. Un profesional recibió una transferencia de $200.000 en su cuenta corriente sin haberla solicitado. Una joven se comunicó con él por Instagram explicando que su novio había cometido un error al cargar el alias y le pidió que devolviera el dinero de forma urgente.

    La presión fue inmediata: necesitaban la plata para otros gastos, el error había sido involuntario, la devolución debía ser rápida. Sin embargo, quien recibió los fondos hizo algo fundamental: no tocó el dinero. En lugar de transferir, se contactó directamente con su banco para informar lo sucedido y pidió que la entidad se encargara de la anulación formal.

    La razón es simple pero crítica: no tenía forma de verificar si el pedido era legítimo o si se trataba de una maniobra fraudulenta. Y esa distinción puede marcar la diferencia entre una resolución limpia y una pérdida irrecuperable.

    ¿Por qué NO debés devolver el dinero por tu cuenta?

    Cuando alguien te contacta por redes sociales, WhatsApp o cualquier canal informal pidiéndote que devuelvas una transferencia, tu primer impulso puede ser la buena voluntad. Es comprensible. Pero ese impulso puede costarte caro.

    Existe una modalidad de estafa en la que los delincuentes transfieren fondos desde cuentas comprometidas (obtenidas mediante phishing, robo de credenciales o ingeniería social) hacia cuentas de terceros inocentes. Luego, contactan al receptor haciéndose pasar por el titular de la cuenta y le piden que “devuelva” el dinero, pero a una cuenta diferente a la de origen. Si transferís ese dinero, te convertís involuntariamente en parte de la cadena del fraude. Y cuando el verdadero dueño de los fondos reclame, quien tendrá que responder sos vos.

    Incluso si el error es genuino, hacer una transferencia de vuelta tiene consecuencias concretas que muchos desconocen. Cuando el banco realiza una anulación formal, se revierten también los impuestos asociados a la operación original, como el impuesto al crédito. Si en cambio hacés una nueva transferencia por tu cuenta, ese impuesto no se devuelve y, además, se te genera un nuevo débito por el impuesto al débito de la operación de devolución. Lo que era un trámite neutro se convierte en un doble costo fiscal que pagás de tu bolsillo.

    Informar al banco

    La primera y única acción que debés tomar si recibís una transferencia que no te corresponde es comunicarte con tu banco de inmediato. No importa si quien te contacta suena desesperado, no importa si el monto es bajo, no importa si parece un error inocente. El protocolo correcto es siempre el mismo:

    1. No muevas los fondos. Dejá el dinero exactamente donde está. No hagas transferencias, no lo retires, no lo uses.
    2. Informá a tu banco. Contactate con tu entidad bancaria y explicá que recibiste una transferencia que no reconocés como propia.
    3. Presentá una nota formal. Dejá constancia escrita de la situación, detallando los datos de la transferencia recibida y las circunstancias del contacto que recibiste solicitando la devolución.
    4. Esperá la resolución formal. El banco debe gestionar la anulación y el reintegro por los canales institucionales, coordinando con la entidad de origen.
    5. No compartas información personal. No brindes datos bancarios, DNI ni información sensible a desconocidos que te contacten por canales informales.

    En el caso viralizado, la resolución demoró aproximadamente dos semanas. El banco finalmente debitó los $200.000 y restituyó el impuesto al crédito que se había generado. Una resolución limpia, sin costos adicionales y sin riesgo de estafa. Así es como debe funcionar.

    Mucho cuidado al transferir

    Este problema tiene dos protagonistas, y si bien hasta acá hablamos de quien recibe el dinero, es igual de importante advertir a quien lo envía. Las transferencias erróneas suelen originarse en descuidos evitables: alias mal escritos, CBU copiados incorrectamente o la falta de verificación del nombre del titular antes de confirmar la operación.

    Es fundamental revisar los datos del destinatario antes de confirmar cada transferencia. El sistema bancario muestra el nombre del titular asociado a la cuenta de destino. Tomarse treinta segundos para verificar esa información puede ahorrarte semanas de gestiones, incertidumbre y, en el peor de los casos, la pérdida definitiva del dinero.

    Porque hay algo que debemos decir con total claridad: la devolución de una transferencia errónea depende de la buena voluntad de quien recibe los fondos. Si el receptor no coopera, la recuperación del dinero puede volverse un camino largo, incierto y judicializado.

    El marco legal: pago indebido y enriquecimiento sin causa

    Desde el punto de vista jurídico, retener fondos recibidos por error configura un enriquecimiento sin causa. Quien recibe un pago que no le corresponde tiene la obligación legal de restituirlo. Si no lo hace voluntariamente, puede ser demandado judicialmente y, según las circunstancias, la conducta podría incluso encuadrar en la figura de retención indebida. Sin embargo, tener la ley de tu lado no garantiza una solución rápida. Los procesos judiciales son lentos y costosos. Por eso, la prevención es la estrategia más inteligente: verificar antes de transferir y, si recibís fondos ajenos, canalizar todo a través del banco.

    Modelo de nota para presentar ante tu banco

    Si te encontrás en esta situación, a continuación incluyo un modelo de comunicación que podés adaptar y presentar ante tu entidad bancaria. Es importante que dejes constancia formal de la situación desde el primer momento:

    [Ciudad], [Fecha]

    Sres. [Nombre del Banco]

    Departamento de Atención al Cliente / Operaciones
    S________/________D

    De mi mayor consideración:

    Por medio de la presente, yo [NOMBRE COMPLETO], titular de la cuenta [tipo de cuenta] N.º [NÚMERO DE CUENTA], CBU [CBU COMPLETO], DNI N.º [DNI], me dirijo a ustedes a fin de informar lo siguiente:

    Con fecha [FECHA DE LA TRANSFERENCIA], se acreditó en mi cuenta una transferencia por la suma de $[MONTO] (pesos [MONTO EN LETRAS]), operación que no reconozco como propia ni corresponde a ningún pago, servicio u obligación a mi favor.

    Los datos de la transferencia recibida son los siguientes:

    • Origen: [Nombre del titular / CBU de origen, si se conoce]
    • Monto: $[MONTO]
    • Fecha de acreditación: [FECHA]
    • Número de operación/referencia: [si se dispone]

    Asimismo, informo que he recibido un contacto por [redes sociales / WhatsApp / teléfono] de una persona que se identificó como [datos disponibles], solicitando que devuelva los fondos mediante una nueva transferencia. No me resulta posible verificar la autenticidad de dicho pedido ni confirmar que la cuenta indicada para la devolución sea efectivamente la cuenta de origen de los fondos.

    Por lo expuesto, solicito a la entidad que:

    1. Tome nota formal de esta situación.
    2. Gestione la anulación de la transferencia y la devolución de los fondos al titular de la cuenta de origen, por los canales bancarios formales.
    3. Proceda al reintegro del impuesto al crédito generado por la operación, dado que se trata de una acreditación errónea.

    Manifiesto mi total disposición a colaborar con las gestiones que resulten necesarias para la resolución de este asunto y dejo constancia de que no he dispuesto de los fondos en cuestión.

    Sin otro particular, saludo a ustedes atentamente.

    [FIRMA]
    [NOMBRE COMPLETO]
    DNI N.º [DNI]

    Vivimos en una era en la que mover dinero es tan fácil como enviar un mensaje. Esa comodidad es un avance enorme, pero también nos expone a riesgos que exigen un nivel de atención que no siempre estamos acostumbrados a tener. Los errores en transferencias no son anecdóticos: son un fenómeno frecuente que puede derivar en fraudes, pérdidas económicas y conflictos legales.

    La regla es clara: si recibís dinero que no te corresponde, no lo toques y avisá a tu banco. Si enviás dinero por error, contactá a tu banco para que gestione la anulación. En ambos casos, el canal formal es tu mejor protección.

    No te dejes llevar por la urgencia de un desconocido. No cedas ante la presión emocional. Y sobre todo, no subestimes la importancia de los treinta segundos que toma verificar un alias o un CBU antes de confirmar una operación. Esos treinta segundos pueden ser la diferencia entre un trámite rutinario y un problema que te persiga durante semanas.

  • La historia de la empresa que organiza el caos de los datos en la región

    La historia de la empresa que organiza el caos de los datos en la región

    Tras detectar que las empresas acumulaban información sin control ni estrategia crearon una firma pionera que une el mundo legal con el tecnológico

    Es posible que para muchas empresas la “Gobernanza de Datos” suene todavía a un término técnico reservado para grandes corporaciones de Silicon Valley, pero la realidad es que el activo más valioso de las organizaciones hoy en día —su información— suele estar en un estado de caos. Y en Argentina y la región aún más: cuando Daniel Monastersky y Facundo Malaureille (abogados y especialistas en protección de datos) comenzaron a analizar el mercado, notaron una brecha peligrosa. Las empresas invertían millones en tecnología para acumular datos, pero casi nadie sabía quién era el “dueño” de esos datos, si eran de calidad o si cumplían con las normativas legales cada vez más estrictas.

    Los fundadores de Data Governance Latam vieron venir la ola regulatoria (como la LGPD en Brasil o el RGPD europeo) y la necesidad imperiosa de orden. “No es solo un tema de abogados ni solo un tema de ingenieros; faltaba un traductor entre ambos mundos”, explican. Esa visión fue el eje para fundar una consultora boutique que hoy se posiciona como referente regional.

    Hace un año, la firma dio un golpe de timón estratégico para consolidar su expansión: la incorporación de Pablo Mlynkiewicz como socio y Head of Data Governance. Mlynkiewicz, con un pasado de peso liderando estrategias de datos en gigantes como Naranja X, Telecom y Arcos Dorados, llega para aportar la visión de negocio y “escala” que la consultora necesita para su próxima etapa.

    Más allá de las multas y regulaciones, ¿qué indicio tuvieron de que había que crear una empresa de nicho?

    Daniel Monastersky: Veíamos que el gobierno de los datos y la privacidad iban por carriles separados del negocio. Los abogados decían “no se puede” y los de marketing decían “necesito los datos ya”. Faltaba gobernanza. Vimos que el 80% del tiempo de los analistas de datos se perdía simplemente tratando de encontrar y limpiar información. Ahí entendimos que había un dolor de mercado enorme que nadie estaba atendiendo de forma integral.

    Ustedes no solo implementan, sino que también enseñan. ¿Qué rol juega la formación académica en su estrategia?

    Facundo Malaureille: Es uno de nuestros pilares centrales. Desde el 2020 dirigimos junto a Daniel la Diplomatura en Data Governance & Privacy en la Universidad Austral. Hoy, es la propuesta académica más destacada y relevante de la región en estas materias. No lo vemos como algo separado de la consultora, sino como parte del mismo ecosistema: allí formamos a los profesionales que luego liderarán el cambio cultural en sus organizaciones. Estar al frente de la cátedra nos obliga a estar siempre un paso adelante en las tendencias y nos da una legitimidad técnica que el mercado valora mucho.

    ¿Cómo se crea un mercado de “Gobierno de Datos” cuando muchas Pymes todavía luchan por digitalizarse?

    Facundo Malaureille: Al principio es evangelización pura. Tuvimos que explicar que el desgobierno de datos sale caro. No solo por una posible multa por incumplimiento de privacidad, sino por la ineficiencia operativa. Si tu CEO toma decisiones con datos erróneos, pierde dinero. Nuestra propuesta fue integral: no vendemos solo el “sello de cumplimiento”, vendemos eficiencia. Construimos capacidades internas en los clientes para que, el día de mañana, ellos mismos puedan gestionar sus activos de información.

    La incorporación de Pablo Mlynkiewicz marcó un antes y un después. ¿Qué buscaron con este fichaje?

    Daniel: Pablo es una figura clave en el ecosistema. Él estuvo “del otro lado del mostrador” como CDO (Chief Data Officer) en grandes compañías. Conoce los dolores reales de implementar estas estrategias en estructuras complejas. Su llegada nos permite dejar de ser solo consultores externos para convertirnos en partners estratégicos que entienden el negocio. Con él, reforzamos la pata técnica y de gestión pura del dato, complementando nuestro fuerte background legal en materia de protección de datos.

    En un mercado lleno de consultoras tecnológicas gigantes, ¿cuál es su diferencial?

    Pablo Mlynkiewicz: La diferencia es que nosotros no queremos venderte un software millonario y desaparecer. Nosotros entramos a ordenar la casa, a definir roles, procesos y personas. Somos agnósticos a la tecnología. Además, tenemos productos únicos como el Privacy Mystery Shopper, donde auditamos los procesos de atención al cliente para ver si realmente cumplen con las políticas de datos que dicen tener. Ese nivel de detalle y especialización no lo encontrás en una “big four” generalista.

    ¿Cómo manejan el desafío de operar en una región con legislaciones tan dispares?

    Facundo: Ese es justamente nuestro valor agregado. “Latam” no es solo un nombre, es nuestro enfoque. Conocemos las diferencias entre la ley de Argentina, la de Brasil, la de Colombia. Adaptamos las mejores prácticas globales a la realidad latina. No intentamos imponer un modelo europeo “copy-paste”, sino que diseñamos trajes a medida para la cultura empresarial de nuestra región.

    ¿Cómo sigue el 2026 para Data Governance Latam?

    Daniel: El objetivo es la expansión regional agresiva y la educación. A través de alianzas estratégicas estamos llegando a clientes más grandes en más países. También estamos poniendo mucho foco en la capacitación; queremos formar a la próxima generación de CDOs (Responsable de Gobierno de Datos) y DPOs (Delegados de Protección de Datos) de la región. El mercado ya existe, la necesidad es urgente, y nosotros tenemos la solución probada para resolverla.

    Más info: www.datagovernancelatam.com

    Link a la nota original: https://www.infobae.com/sociedad/2026/02/06/la-historia-de-la-empresa-que-organiza-el-caos-de-los-datos-en-la-region/