Categoría: Privacidad

  • Pentágono: 2,7 millones de registros militares expuestos en brecha de meses

    Pentágono: 2,7 millones de registros militares expuestos en brecha de meses

    Una brecha de datos que se extendió durante varios meses comprometió los registros de 2,7 millones de integrantes del personal militar de Estados Unidos, según informó TechRadar el 1 de octubre de 2025. Los datos expuestos incluyen nombres completos, historiales de servicio militar y números de Seguro Social.

    El incidente involucra al Departamento de Defensa de Estados Unidos —el Pentágono— y se habría prolongado durante meses antes de ser detectado y contenido, según se informó. La escala del compromiso lo convierte en una de las filtraciones de datos de personal militar más significativas registradas públicamente. No se confirmó hasta el momento qué actor o vector técnico estuvo detrás del acceso no autorizado.

    Datos confirmados del incidente

    • 2,7 millones de registros de personal militar expuestos
    • Tipos de datos comprometidos: nombres completos, historial de servicio militar y números de Seguro Social
    • La brecha se extendió durante varios meses antes de su detección, según se informó
    • Organización afectada: Departamento de Defensa de Estados Unidos (Pentágono)

    Qué se sabe y qué falta confirmar

    Hasta la fecha de publicación de esta alerta, no se ha confirmado públicamente el vector de ataque ni la identidad del o los responsables. Tampoco se informó si los datos filtrados ya circulan en foros o mercados de acceso restringido. Se desconoce si el Departamento de Defensa inició notificaciones individuales a los afectados ni en qué plazos. La atribución del incidente —estatal, criminal u otra— permanece sin confirmar según la información disponible.

    Para las organizaciones con personal que opera en América Latina bajo contratos de defensa o cooperación con agencias del gobierno de Estados Unidos, la exposición de números de Seguro Social combinada con historiales de servicio representa un riesgo de ingeniería social e identidad que trasciende fronteras. Brasil, Colombia, Perú y México cuentan con marcos de protección de datos personales —LGPD, Ley 1581 de 2012, Ley 29733 y LFPDPPP, respectivamente— que obligan a los responsables de tratamiento a evaluar el impacto cuando datos de sus titulares resultan comprometidos por terceros, incluso en cadenas de custodia internacionales.

    El próximo hito crítico es la confirmación oficial por parte del Departamento de Defensa sobre el alcance real de la brecha y el inicio formal del proceso de notificación a los 2,7 millones de afectados.

  • Opt Out October: alternativas reales a los gigantes tecnológicos

    Opt Out October: alternativas reales a los gigantes tecnológicos

    La Electronic Frontier Foundation lanzó la segunda edición de Opt Out October, una iniciativa que este año va más allá de ajustar configuraciones de privacidad: propone abandonar plataformas, aplicaciones y sistemas operativos de las grandes tecnológicas en favor de alternativas con menor huella de datos. El planteo llega en un momento en que legislaciones como la LGPD brasileña, la Ley 25.326 argentina y la LFPDPPP mexicana consolidan el derecho a la portabilidad y a la supresión de datos personales —derechos que solo pueden ejercerse si los usuarios saben que existen.

    Opt Out October nació en 2025 como un recordatorio mensual para revisar configuraciones dentro de las aplicaciones más usadas. En su edición 2026, la EFF amplió el alcance: el eje ya no es solo ajustar permisos, sino evaluar si ciertos servicios deberían seguir siendo parte del ecosistema digital de cada persona u organización. La iniciativa incluye una plataforma de recursos con guías para migrar a software alternativo, explorar redes sociales descentralizadas y controlar el uso de datos personales en el entrenamiento de modelos de inteligencia artificial.

    Por qué migrar es más que una decisión técnica

    Cambiar de plataforma implica ejercer derechos que la regulación reconoce pero que los usuarios raramente activan. En Brasil, el artículo 18 de la LGPD garantiza la portabilidad de datos a otro proveedor de servicio o producto. En México, el derecho de cancelación bajo la LFPDPPP permite exigir la supresión de datos que un responsable ya no necesita. En Argentina, la Ley 25.326 reconoce el derecho a la eliminación de datos inexactos o innecesarios. Migrar de un servicio no solo es posible: en muchos casos, es el único acto que materializa esos derechos, dado que las solicitudes de supresión enviadas a grandes plataformas suelen tener cumplimiento parcial o tardío.

    La EFF no enumera en su comunicado qué alternativas específicas recomienda para cada categoría de software, pero sí organiza su hub de recursos en cuatro ejes: nuevas aplicaciones no desarrolladas por gigantes tecnológicos, opciones de redes sociales fuera del ecosistema Meta-Google-X, sistemas operativos alternativos, y herramientas para limitar el uso de datos personales en el entrenamiento de inteligencia artificial generativa. Este último punto es especialmente relevante: varios proveedores incorporaron cláusulas en sus términos de servicio que autorizan el uso de contenido generado por usuarios para mejorar sus modelos, sin que el usuario promedio lo advierta.

    Cuándo aplica la migración de plataforma y cuándo no es suficiente

    Optar por software alternativo tiene sentido claro cuando el servicio que se abandona monetiza datos de comportamiento, comparte información con terceros para publicidad dirigida o utiliza contenido del usuario para entrenamiento de IA sin consentimiento diferenciado. En esos escenarios, ajustar configuraciones internas resuelve solo una parte del problema: mientras la cuenta permanece activa, el historial de datos sigue disponible para el operador. La migración, en cambio, habilita una solicitud de eliminación de cuenta y datos asociados que —al menos en jurisdicciones con regulación vigente— el responsable tiene la obligación legal de atender.

    Sin embargo, migrar no es suficiente cuando el servicio alternativo no está sujeto a ningún marco regulatorio claro o cuando carece de política de privacidad auditada. Muchas herramientas de código abierto o descentralizadas ofrecen mejores condiciones de privacidad en términos técnicos, pero no tienen domicilio legal en ningún país, lo que dificulta el ejercicio de derechos ante una autoridad de control. En esos casos, el usuario gana autonomía técnica pero pierde respaldo jurídico. La evaluación debe ser caso por caso.

    El ángulo organizacional: cuando la migración involucra datos de empleados y clientes

    Para empresas y organismos públicos en América Latina, la discusión sobre alternativas tecnológicas no es solo de preferencia individual: involucra datos personales de terceros. Una organización que utiliza herramientas de productividad de un hiperescalador y activa funciones de IA generativa sobre documentos internos puede estar transfiriendo datos personales de empleados o clientes a un sistema de entrenamiento sin base legal suficiente. Las autoridades de protección de datos de la región —la AAIP en Argentina, la ANPD en Brasil, el INAI en México— han señalado en distintos pronunciamientos que la incorporación de IA en tratamientos existentes puede requerir una nueva evaluación de impacto o incluso actualizar el aviso de privacidad.

    La iniciativa de la EFF no está dirigida a equipos legales ni a DPOs, pero el principio que la sustenta —revisar activamente si las herramientas en uso son compatibles con los derechos de las personas sobre sus datos— es exactamente el ejercicio que cualquier programa de privacidad corporativa debería realizar de forma periódica. Opt Out October, en ese sentido, funciona como un recordatorio calendárico para lo que en el ámbito organizacional se llama privacy review o revisión del inventario de tratamientos.

    El hub de recursos de Opt Out October de la EFF está disponible en eff.org; para el contexto regulatorio aplicable en la región, las autoridades de referencia son la ANPD (Brasil), la AAIP (Argentina) y el INAI (México), cuyos sitios publican guías sobre ejercicio de derechos y obligaciones de los responsables de tratamiento.

  • El consentimiento obligado a la IA duplica al genuino, y LATAM no lo mide

    El consentimiento obligado a la IA duplica al genuino, y LATAM no lo mide

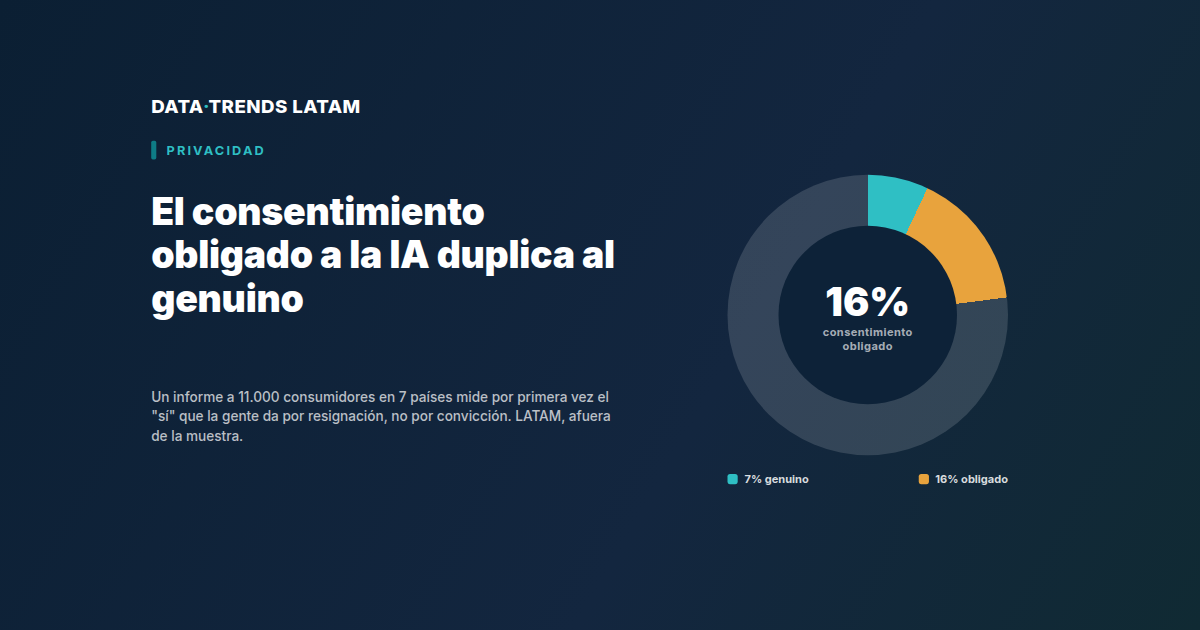
    Siete de cada diez consumidores en Alemania, España, Italia, Países Bajos, Suecia, Estados Unidos y Reino Unido dicen que le darían a un asistente de inteligencia artificial (IA) acceso a datos sensibles: sus herramientas de trabajo, su información de salud, los datos de su cuenta en la empresa. El problema aparece cuando se mira cómo llegan a ese sí. Solo el 7% está totalmente cómodo con esa decisión; otro 16% dice que sí mientras reconoce sentirse incómodo. Es más del doble.

    A esa segunda categoría, el informe The Resigned Consent Report —parte del State of Digital Trust 2026 de Usercentrics y Cookiebot, basado en una encuesta a 11.000 personas en siete mercados realizada por Sapio Research en marzo de 2026, con un margen de error de ±0,9% al 95% de confianza— la llama “consentimiento obligado” (resigned consent en el original en inglés, literalmente “consentimiento resignado”): una autorización que en las métricas de adopción se ve idéntica a un sí genuino, pero que se comporta distinto en cuanto algo sale mal.

    Qué mide el informe y por qué una tasa de consentimiento no alcanza

    Una tasa de autorización le dice a una empresa cuánta gente dijo que sí. No le dice qué tipo de sí recibió. Esa distinción es el eje regulatorio de fondo: tanto el Reglamento General de Protección de Datos (RGPD) de la Unión Europea como la mayoría de las leyes de protección de datos de América Latina exigen que el consentimiento sea libre, informado, específico e inequívoco. Un “sí” que la persona da porque ya decidió que negarse no era una opción real —la definición operativa de consentimiento obligado que usa el informe— es, en rigor, un consentimiento que no cumple con el estándar de ser “libremente otorgado” que exige ese marco legal, aunque en el dato agregado luzca igual que cualquier otro.

    En promedio, el 58% de los consumidores encuestados reporta algún nivel de incomodidad con que la IA acceda a sus datos, en un rango que va del 53% para herramientas de trabajo al 64% para cuentas financieras, medido en seis categorías:

    Categoría Cómodo sin condiciones Algo de incomodidad (total) Incómodo, lo permite igual Dejaría de usar la IA
    Cuentas financieras 6% 64% 14% 24%
    Archivos/documentos 6% 59% 15% 19%
    Datos de la empresa 8% 57% 16% 16%
    Datos de salud 8% 57% 17% 15%
    Email/calendario 8% 55% 17% 15%
    Herramientas de trabajo 8% 53% 17% 13%

    El patrón es contraintuitivo: donde el riesgo percibido es más alto —cuentas financieras—, el consentimiento obligado es el más bajo (14%) porque la gente directamente se va (24% dejaría de usar la IA por completo). Donde el riesgo percibido es más bajo y el pedido es más frecuente —herramientas de trabajo, email, salud—, el consentimiento obligado llega a su pico (17%). El informe conecta ese patrón con lo que la investigación en diseño llama “fatiga de consentimiento”: cuanto más seguido se repite el mismo tipo de pedido, menos lo procesa activamente quien lo recibe, aunque la incomodidad de fondo no desaparezca.

    Por qué le importa a una empresa que opera en América Latina

    Para una empresa que despliega copilotos o agentes de IA internos —el escenario de “herramientas de trabajo”, que el informe identifica como el de mayor adopción real y también el de mayor consentimiento obligado—, el riesgo no es solo de experiencia de usuario. Tilman Harmeling, de Strategy & Market Intelligence en Usercentrics, lo resume así en el informe: “Un sí obligado y uno real son idénticos en tu tasa de consentimiento, pero se comportan de manera completamente distinta. Uno se sostiene bajo presión. El otro se sostiene hasta el primer titular negativo. Si no podés distinguir cuál de los dos tenés, no sabés cuánta de tu adopción de IA es realmente tuya” (traducción propia).

    Esa “primera crisis” es, en términos legales, el momento en el que un regulador o un tribunal revisa si el consentimiento que respalda un tratamiento de datos fue realmente válido. Una brecha de datos, un cambio en los términos de privacidad o una función que silenciosamente amplía lo que la IA puede acceder son, todos, escenarios en los que ese “sí” obligado deja de sostenerse —y ahí es donde se mide si hubo consentimiento genuino o una autorización de cumplimiento mínimo.

    Marco comparado: qué exigen las leyes de protección de datos en la región

    Ninguno de los siete mercados relevados por el informe es latinoamericano, pero el estándar legal de fondo —libertad, información y especificidad del consentimiento— sí tiene equivalentes concretos en la región:

    Argentina regula el tratamiento de datos personales bajo la Ley 25.326 de Protección de Datos Personales, que exige consentimiento “libre, expreso e informado” (artículo 5). La Agencia de Acceso a la Información Pública (AAIP) impulsó un anteproyecto de reforma integral de la ley, con estándares más exigentes de consentimiento para perfilamiento y decisiones automatizadas; [VERIFICAR el estado parlamentario actual del proyecto, dado que no forma parte de las fuentes de este informe].

    Brasil exige bajo la Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018) que el consentimiento sea “livre, informado e inequívoco” (artículo 7°, inciso I), y su autoridad de control, la Autoridade Nacional de Proteção de Dados (ANPD), avanzó en regulación específica sobre tratamiento automatizado de datos y derecho a explicación frente a decisiones de IA; [VERIFICAR el texto vigente de esa resolución y su alcance actual].

    México reformó en 2025 su marco de protección de datos con una nueva Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados, en el contexto de la disolución del Instituto Nacional de Transparencia (INAI) y el traspaso de sus funciones de tutela de datos a un organismo de la administración centralizada; [VERIFICAR el nombre exacto del organismo garante vigente y el estado de la normativa aplicable al sector privado].

    En los tres casos, el estándar legal no pregunta cuántas personas dijeron que sí: pregunta si ese sí fue libre. Es la misma pregunta que el informe de Usercentrics y Cookiebot plantea para el consumidor promedio en Europa y Estados Unidos, y que ningún regulador de la región ha medido todavía de forma específica para IA.

    Qué monitorear

    No hay, por ahora, una resolución o guía de una autoridad de datos latinoamericana que mida específicamente la “calidad” del consentimiento otorgado a sistemas de IA en los términos que usa este informe. Lo que sí hay, y vale seguir de cerca, es la convergencia de dos procesos: por un lado, el avance de los marcos de IA y de reforma de protección de datos en Argentina, Brasil y México citados arriba; por el otro, la adopción creciente de agentes de IA en entornos corporativos de la región, que replica casi exactamente el escenario de “herramientas de trabajo” donde el informe mide el pico de consentimiento obligado (17%).

    Para un DPO o un equipo legal que gestiona el rollout de IA en la región, el informe ofrece cuatro criterios de diseño de producto que son, también, criterios de robustez legal del consentimiento: dar el mismo peso visual a aceptar, rechazar y personalizar; permitir elegir por categoría de dato y no en bloque; hacer que rechazar cueste lo mismo que aceptar; y pedir el acceso en el momento en que es relevante, no por adelantado. Un consentimiento diseñado así es, además de mejor experiencia, más defendible ante una autoridad de control.

    Nuestro análisis

    El dato más incómodo del informe no es el 16% de consentimiento obligado global: es que esa cifra no aparece en ningún tablero de adopción. Un rechazo se registra como rechazo. Un abandono se registra como churn. Un consentimiento obligado se registra, simplemente, como un sí. Es la única forma de incomodidad del consumidor que hoy entra a las métricas de éxito de una empresa disfrazada de resultado positivo.

    Eso tiene una lectura regional directa. América Latina no estuvo en la muestra, pero sus marcos legales comparten con el RGPD europeo la misma exigencia de fondo —consentimiento libre e informado— y sus empresas están adoptando IA en el mismo tipo de categorías (herramientas de trabajo, email, datos de la empresa) donde el informe mide el mayor consentimiento obligado. No hace falta un dato propio de la región para anticipar que el patrón se repite: hace falta que una autoridad de control, un incidente de seguridad o una demanda colectiva lo pongan en evidencia, como ya ocurrió en otros frentes de cumplimiento de IA en la región.

    Cierre

    El informe cierra con una frase que vale como pregunta para cualquier empresa que mida su “tasa de IA” como un éxito: las marcas a las que los consumidores les darán acceso en 2027 son las que están decidiendo, hoy, cómo piden ese acceso. La pregunta que ninguna tasa de consentimiento responde por sí sola es si ese “sí” se sostiene el día que algo se rompe.

    Preguntas frecuentes

    ¿Qué es el “consentimiento obligado” según el informe de Usercentrics y Cookiebot?
    Es la autorización que una persona da para que la IA acceda a sus datos pese a sentirse incómoda con esa decisión, porque considera que negarse no es una opción real. El informe lo mide con el doble de frecuencia (16%) que el consentimiento totalmente cómodo (7%).

    ¿Las leyes de protección de datos de América Latina exigen que el consentimiento sea “libre” y no solo formal?
    Sí. La Ley 25.326 en Argentina y la LGPD en Brasil, entre otras normas de la región, exigen expresamente que el consentimiento sea libre, informado y específico, el mismo estándar que el informe usa para distinguir un “sí” genuino de uno obligado.

    ¿Qué puede hacer una empresa para reducir el riesgo de que su consentimiento sea “obligado” y no genuino?
    El informe recomienda dar el mismo peso visual a aceptar y rechazar, permitir el consentimiento granular por categoría de dato, igualar la fricción de optar por no participar con la de aceptar, y pedir el acceso en el momento en que es efectivamente relevante para el usuario.

    Fuente primaria: Usercentrics x Cookiebot, The Resigned Consent Report (State of Digital Trust 2026), marzo de 2026, Sapio Research, 11.000 encuestados en 7 mercados.
  • Argentina investiga posible filtración de 6 millones de datos de Mi Argentina

    Argentina investiga posible filtración de 6 millones de datos de Mi Argentina

    El Gobierno argentino abrió una investigación por una posible filtración de datos que afectaría a 6 millones de registros vinculados a la plataforma Mi Argentina, el sistema estatal de identidad digital. El incidente, según se informó, está siendo analizado por las autoridades competentes para determinar su alcance y origen.

    La plataforma Mi Argentina concentra información sensible de los ciudadanos: datos de identidad, licencias de conducir, credenciales de salud y documentación oficial digitalizada. Una eventual exfiltración de esa magnitud —6 millones de registros, según se informó— colocaría al Estado nacional como responsable del tratamiento de datos personales comprometidos en uno de los incidentes más significativos de los últimos años en el país. Al cierre de esta nota, las autoridades no habían confirmado públicamente si la brecha fue efectivamente consumada ni el tipo de datos involucrados.

    Datos confirmados y qué falta verificar

    • Registros potencialmente comprometidos: 6 millones, según se informó.
    • Sistema afectado: Mi Argentina, plataforma de identidad digital del Estado nacional.
    • Estado de la investigación: en curso al momento de la publicación.
    • Exfiltración confirmada: sin confirmación oficial hasta el cierre de esta nota.
    • Tipo de datos expuestos: no especificado públicamente por el Gobierno.

    Qué dice la Ley 25.326 y el rol de la AAIP

    Argentina regula la protección de datos personales mediante la Ley 25.326, que obliga a los responsables de bases de datos —incluyendo organismos estatales— a implementar medidas de seguridad adecuadas para evitar el acceso no autorizado. La autoridad de control es la Agencia de Acceso a la Información Pública (AAIP), que tiene competencia para investigar incidentes de este tipo, aplicar sanciones y ordenar medidas correctivas. Si la brecha se confirma, el Estado actuaría en la doble condición de responsable del tratamiento y de parte investigada, un escenario que tensiona la independencia del proceso.

    La Ley 25.326 no establece un plazo taxativo de notificación a los titulares de datos en caso de brecha, a diferencia del RGPD europeo (72 horas a la autoridad) o de la LGPD brasileña, que fija plazos de comunicación al regulador y al titular. Esta brecha normativa es uno de los puntos que el proyecto de actualización de la ley de datos personales —en discusión en el Congreso argentino desde hace varios años— busca corregir. La ausencia de ese mecanismo deja a los 6 millones de potenciales afectados sin un canal claro ni un plazo garantizado de notificación.

    El próximo hito crítico es la confirmación oficial por parte del Gobierno sobre el alcance de la brecha y el inicio formal de actuaciones por parte de la AAIP, pasos que determinarán si el incidente activa el régimen sancionatorio de la Ley 25.326.

  • Siri en iOS 27: qué datos toca la IA de Apple y cómo limitarlos

    Siri en iOS 27: qué datos toca la IA de Apple y cómo limitarlos

    Con el lanzamiento de iOS 27, Siri incorpora nuevas funciones de inteligencia artificial que procesan datos del usuario, en algunos casos en el dispositivo y en otros en servidores externos. La distinción no es técnica: define qué protecciones reales tiene el usuario sobre su información personal.

    No todas las funciones de IA en un teléfono operan de la misma manera. Algunas procesan los datos localmente, sin salir del dispositivo; otras los envían a infraestructura en la nube, donde quedan expuestos a políticas de retención, terceros y eventuales requerimientos legales. En el contexto de iOS 27, esa diferencia determina el nivel real de privacidad que obtiene cada usuario, más allá de lo que promete el marketing.

    Procesamiento local versus servidores externos: una frontera que importa

    Cuando una función de IA corre completamente en el dispositivo, los datos generados por el usuario —consultas de voz, contexto de aplicaciones, historial de actividad— no abandonan el hardware. El riesgo de interceptación, retención corporativa o divulgación ante autoridades es estructuralmente menor. En cambio, cuando el procesamiento ocurre en servidores externos, esos datos viajan, se almacenan y quedan sujetos a las condiciones del servicio y a las leyes del país donde residen los servidores. Thorin Klosowski, especialista de la Electronic Frontier Foundation (EFF), señaló esta distinción como el eje central para evaluar las implicancias de privacidad de las nuevas funciones de Siri, según informó la organización en su boletín EFFector 38.17.

    Apple ha construido parte de su posicionamiento de marca sobre la privacidad, y con iOS 27 refuerza el uso de procesamiento on-device para algunas tareas de IA. Sin embargo, ciertas capacidades de Siri —especialmente las que requieren mayor potencia de cómputo o acceso a datos externos— siguen dependiendo de servidores remotos. El usuario que no distinga entre ambos modelos no puede tomar decisiones informadas sobre qué funciones habilitar.

    Cuándo aplica la protección local y cuándo NO

    El procesamiento on-device protege al usuario frente a la recolección masiva de datos por parte de Apple o terceros, y reduce la superficie de exposición ante solicitudes de acceso gubernamental. Sin embargo, no elimina todos los riesgos: si la aplicación que interactúa con Siri tiene permisos excesivos, los datos pueden filtrarse por esa vía antes de llegar al asistente. Tampoco aplica cuando el usuario opta activamente por funciones que requieren conectividad, como búsquedas contextuales en tiempo real o integración con servicios de terceros. En esos escenarios, la privacidad depende de los términos del proveedor externo, no de Apple.

    La EFF recomienda revisar activamente los permisos de acceso que Siri tiene sobre cada aplicación instalada y desactivar las integraciones que no sean estrictamente necesarias. iOS 27 ofrece controles granulares para limitar qué datos puede leer el asistente: historial de uso, contactos, mensajes, calendarios y ubicación son los más sensibles. Reducir ese acceso no inutiliza a Siri, pero sí achica el conjunto de datos que procesa, con o sin servidor externo de por medio.

    El encuadre legal en América Latina: LGPD, LFPDPPP y Ley 25.326

    En la región, el tratamiento de datos personales por parte de asistentes de voz plantea preguntas concretas bajo marcos vigentes. En Brasil, la Lei Geral de Proteção de Dados (LGPD) exige que el titular sea informado de manera clara sobre las finalidades del tratamiento y tenga mecanismos accesibles para ejercer sus derechos de acceso, rectificación y eliminación. Si Siri envía datos a servidores ubicados fuera del país, la transferencia internacional debe cumplir con las condiciones del artículo 33 de la LGPD, que requiere nivel adecuado de protección o garantías contractuales equivalentes. En México, la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) impone obligaciones similares de aviso de privacidad y consentimiento. En Argentina, la Ley 25.326 y las disposiciones de la Agencia de Acceso a la Información Pública (AAIP) establecen que la cesión de datos a terceros, incluidos proveedores tecnológicos en el exterior, requiere consentimiento o habilitación legal expresa.

    El problema práctico es que la mayoría de los usuarios activan funciones de IA sin leer los avisos de privacidad y sin comprender si el procesamiento es local o remoto. Los reguladores de la región han comenzado a prestar atención al fenómeno: la ANPD de Brasil, por ejemplo, ha emitido orientaciones sobre inteligencia artificial y protección de datos, aunque sin una regulación sectorial específica para asistentes de voz todavía vigente.

    Tres controles concretos disponibles en iOS 27

    • Revisar y restringir los permisos de Siri por aplicación en Configuración → Siri y Búsqueda, deshabilitando el acceso a apps que no requieren integración con el asistente.
    • Desactivar “Historial de Siri y Dictado” para evitar que Apple almacene las interacciones de voz en sus servidores, opción disponible en Configuración → Privacidad y Seguridad.
    • Evaluar función por función qué capacidades de IA requieren procesamiento externo —generalmente las que dependen de búsqueda web en tiempo real o integración con servicios de terceros— y deshabilitarlas si el perfil de riesgo lo justifica.

    Estos pasos no eliminan el intercambio de datos, pero reducen significativamente el volumen y la sensibilidad de lo que se procesa fuera del dispositivo. Para usuarios en jurisdicciones con marcos de protección de datos activos, ejercer estos controles también es una forma de alinearse con el principio de minimización de datos que recogen la LGPD, la LFPDPPP y la Ley 25.326.

    La guía completa de la EFF sobre cómo limitar el acceso de datos de la nueva Siri en iOS 27 está disponible en eff.org/deeplinks/2026/09/how-limit-what-apples-new-siri-ai-can-access-ios-27.

  • Brecha de 29CM es más grave de lo informado: 30.000 registros adicionales expuestos

    Brecha de 29CM es más grave de lo informado: 30.000 registros adicionales expuestos

    La brecha de datos en 29CM, plataforma de comercio electrónico surcoreana, es más extensa de lo que la empresa había reportado inicialmente: según informó el Seoul Economic Daily, se identificaron al menos 30.000 registros adicionales comprometidos que no formaban parte de la divulgación original.

    La información fue publicada el 28 de septiembre de 2025 por el Seoul Economic Daily, que señaló que el alcance real del incidente supera lo reconocido por la compañía en su comunicación inicial. No se confirmaron públicamente los tipos de datos involucrados en el volumen adicional, aunque según se informó el incidente afecta registros de usuarios de la plataforma. 29CM opera en el mercado coreano como una plataforma de moda y estilo de vida con base de usuarios significativa.

    Datos confirmados del incidente

    • Al menos 30.000 registros adicionales expuestos por encima de la cifra originalmente divulgada por 29CM.
    • El incidente fue reportado por el Seoul Economic Daily el 28 de septiembre de 2025.
    • La plataforma afectada opera en el segmento de comercio electrónico de moda y estilo de vida en Corea del Sur.
    • La empresa había realizado una divulgación previa que, según la fuente, subestimaba el alcance real de la brecha.

    Qué se sabe y qué falta confirmar

    Está confirmado que el volumen de registros comprometidos es mayor al declarado inicialmente por 29CM y que la discrepancia fue detectada y publicada por medios externos, no por la compañía. Lo que no está verificado públicamente incluye: la naturaleza exacta de los datos adicionales expuestos (si contienen información sensible como datos financieros, documentos de identidad o credenciales), el vector de ataque utilizado, y si la empresa notificó a las autoridades de protección de datos de Corea del Sur —la Personal Information Protection Commission (PIPC)— sobre el volumen revisado. Tampoco está confirmado si los 30.000 registros adicionales corresponden a usuarios distintos o a campos de datos adicionales de registros ya contabilizados.

    El caso es relevante en términos regulatorios porque la PIPC de Corea del Sur exige notificación a los afectados dentro de plazos estrictos cuando se produce una brecha de datos personales. Una subestimación del alcance en la notificación inicial podría constituir un incumplimiento adicional. Esta dinámica —brecha inicial seguida de una revelación ampliada— es un patrón conocido en incidentes de este tipo y representa un riesgo de cumplimiento específico para organizaciones con operaciones en regímenes de notificación obligatoria, como los que rigen en Brasil bajo la LGPD (artículo 48, con notificación a la ANPD en 72 horas para casos graves) o en Argentina bajo la Ley 25.326 y su Disposición 11/2006, que también impone la comunicación a la Agencia de Acceso a la Información Pública (AAIP). En México, la LFPDPPP establece obligaciones equivalentes ante el INAI. En todos estos marcos, la cifra notificada debe reflejar el alcance real conocido al momento de cada actualización.

    El próximo hito a seguir es la respuesta oficial de 29CM y de la PIPC confirmando si se emitió una notificación revisada a los usuarios y a la autoridad, lo que determinará si la empresa enfrenta sanciones por la divulgación incompleta inicial.

  • Brecha en sistema de salud expone registros médicos de presos en dos cárceles de Massachusetts

    Brecha en sistema de salud expone registros médicos de presos en dos cárceles de Massachusetts

    Un incidente de ciberseguridad comprometió el sistema de registros electrónicos de salud de las dos cárceles del condado de Suffolk, en Massachusetts, afectando datos médicos de personas privadas de libertad. La empresa proveedora del sistema, Computer Systems Integrated Inc. (CSI), confirmó el hecho el jueves 25 de septiembre de 2026 e indicó que la investigación está en curso.

    CSI opera la plataforma EHRs-C, utilizada para gestionar historias clínicas y datos de salud de la población carcelaria en los dos centros de detención del condado de Suffolk. Según se informó, la compañía tomó conocimiento del incidente y activó protocolos de investigación interna, aunque al momento de la publicación no había precisado el alcance total de la exposición, la cantidad de registros afectados ni el vector de acceso utilizado por los atacantes.

    Datos confirmados sobre el incidente en Suffolk County

    • Organización afectada: Computer Systems Integrated Inc. (CSI), proveedor de software de salud penitenciaria.
    • Plataforma comprometida: EHRs-C, sistema de registros electrónicos de salud para cárceles.
    • Jurisdicción: condado de Suffolk, Massachusetts, Estados Unidos.
    • Centros involucrados: las dos cárceles del condado.
    • Fecha de confirmación pública: 25 de septiembre de 2026.
    • Cantidad de registros expuestos: no confirmada al cierre de esta nota.
    • Tipo de datos comprometidos: registros médicos y datos de salud de personas detenidas.

    Qué se sabe y qué falta confirmar

    Lo confirmado es la existencia del incidente, la identidad del proveedor afectado y la naturaleza sensible de los datos involucrados —historias clínicas de una población especialmente vulnerable. Lo que permanece sin verificar incluye: si hubo exfiltración efectiva de datos o solo acceso no autorizado, si algún actor malicioso reivindica la acción, y si las autoridades penitenciarias del condado de Suffolk o el regulador estatal de Massachusetts fueron notificados formalmente. Tampoco se precisó si el incidente afectó la operatividad clínica de los centros durante el período de investigación. La información disponible proviene exclusivamente de la declaración del proveedor; las autoridades carcelarias no emitieron comunicado propio según se informó.

    El caso tiene relevancia regional para América Latina porque varios países de la región —entre ellos Brasil (Lei Geral de Proteção de Dados, LGPD), Argentina (Ley 25.326 y el proyecto de reforma impulsado por la AAIP) y México (LFPDPPP)— contemplan categorías especiales de datos sensibles que incluyen explícitamente la información de salud. Los registros médicos de personas privadas de libertad calificarían bajo esas categorías en prácticamente todos los marcos de protección de datos vigentes en LATAM, lo que impondría obligaciones de notificación reforzadas y plazos acotados —72 horas en el estándar GDPR que varios países de la región toman como referencia— ante una brecha confirmada. La ausencia de comunicación oficial de las autoridades penitenciarias en este caso es, en sí misma, un dato a seguir.

    El próximo hito crítico es la conclusión de la investigación forense de CSI y la determinación de si existe obligación de notificación individual a los afectados bajo la ley de notificación de brechas de Massachusetts (M.G.L. c. 93H), cuyo plazo máximo es de 30 días desde la detección del incidente.

  • México investiga presunta filtración de casi 13 millones de registros personales

    México investiga presunta filtración de casi 13 millones de registros personales

    El gobierno de México abrió una investigación por la presunta filtración de casi 13 millones de registros con datos personales, según informó Forbes México el 25 de septiembre de 2025. El incidente, cuya confirmación oficial aún está pendiente, representaría una de las exposiciones de datos más grandes registradas en el país en años recientes.

    Según se informó, las autoridades mexicanas tomaron conocimiento del caso y activaron los mecanismos de investigación correspondientes, aunque al momento de la publicación no se había identificado públicamente la entidad afectada, el vector de ataque ni el tipo de datos comprometidos. El gobierno no confirmó si los registros provienen de una base de datos pública, privada o de un sistema de salud o seguridad social. La noticia fue difundida por Forbes México sin que mediara una declaración oficial detallada.

    Datos confirmados al cierre de esta edición

    • Volumen reportado: casi 13 millones de registros con datos personales.
    • Estado del incidente: bajo investigación gubernamental; exfiltración no confirmada oficialmente.
    • Entidad de origen de los datos: no identificada públicamente.
    • Tipo de datos comprometidos: no especificado en la información disponible.
    • Fecha de difusión de la noticia: 25 de septiembre de 2025.

    Qué se sabe y qué falta confirmar sobre el caso mexicano

    Lo confirmado hasta ahora es que existe una investigación activa por parte del gobierno y que el volumen reportado supera los 12,9 millones de registros. Lo que permanece sin verificar incluye el origen de la base de datos, si los registros están efectivamente circulando en foros o mercados de datos robados, y si el Instituto Nacional de Transparencia, Acceso a la Información y Protección de Datos Personales (INAI) —autoridad de control bajo la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) y la Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados— fue formalmente notificado. La LFPDPPP establece la obligación de notificar vulneraciones de seguridad a los titulares afectados, pero no fija un plazo explícito de horas como sí lo hace el RGPD europeo (72 horas) o la LGPD brasileña. Esta brecha regulatoria vuelve más difuso el umbral de cumplimiento en escenarios de esta magnitud.

    Si el incidente involucrara datos en posesión de sujetos obligados del sector público, la Ley General aplicable exige notificación al INAI y a los titulares, aunque la práctica institucional en México ha mostrado demoras significativas en casos anteriores de exposición masiva. La magnitud del caso —de confirmarse— activaría también el escrutinio del Congreso y podría acelerar el debate sobre la reforma a la arquitectura de protección de datos en el país, discutida de forma intermitente desde 2021.

    El próximo hito crítico es la confirmación oficial por parte del INAI o de la dependencia gubernamental a cargo de la investigación, dato que determinará si el caso escala a notificación masiva a titulares y a qué plazo.

  • Dodo Pizza confirma ataque: hackers alegan 68 millones de usuarios expuestos

    Dodo Pizza confirma ataque: hackers alegan 68 millones de usuarios expuestos

    Dodo Pizza, cadena rusa de pizzerías con operaciones en más de 20 países, confirmó un ciberataque a sus sistemas y admitió que atacantes pudieron haber accedido a datos personales de una parte de su base de clientes. Grupos de hackers afirman que la exposición alcanza 68 millones de registros, aunque la empresa no confirmó esa cifra.

    Según se informó, la compañía notificó el incidente a Roskomnadzor, la autoridad rusa de control de comunicaciones y datos, y declaró haber bloqueado el acceso no autorizado a sus sistemas. El reporte fue publicado el 29 de septiembre de 2026. Los datos potencialmente comprometidos incluyen información personal de clientes registrados en la plataforma de pedidos de la cadena, aunque Dodo Pizza no detalló públicamente qué categorías de datos estuvieron expuestas más allá de señalar que se trataría de “una porción” de su base de usuarios.

    Datos confirmados por la empresa al 29 de septiembre

    • Dodo Pizza confirmó el ataque a sus sistemas de IT.
    • La compañía reconoció posible acceso a datos personales de clientes.
    • El incidente fue reportado a Roskomnadzor, autoridad de control rusa.
    • El acceso no autorizado fue bloqueado, según declaraciones de la empresa.
    • Hackers reivindican la exfiltración de 68 millones de registros de usuarios, cifra no verificada de forma independiente.

    Qué se sabe y qué falta confirmar sobre el alcance real

    La brecha confirmada por la empresa y la cifra reclamada por los atacantes distan significativamente. Dodo Pizza habló de “una porción” de su base de clientes, mientras que los responsables del ataque sostienen que la exfiltración suma 68 millones de cuentas. Hasta el momento no existe validación independiente del volumen real ni se ha identificado públicamente al grupo responsable. Tampoco se precisó si los datos incluyen contraseñas, información de pago u otros campos sensibles, ni en qué países operativos de la cadena —fuera de Rusia— podrían verse afectados clientes.

    El caso tiene relevancia directa para América Latina: Dodo Pizza opera o ha operado en mercados como Kazajistán, Azerbaiyán y varios países de Europa del Este, y su modelo de expansión por franquicias implica que distintas jurisdicciones podrían estar sujetas a marcos legales diferentes. Si hubiera clientes en Brasil, por ejemplo, el incidente activaría las obligaciones de notificación establecidas en el artículo 48 de la Lei Geral de Proteção de Dados (LGPD), que exige comunicar a la Autoridade Nacional de Proteção de Dados (ANPD) y a los titulares afectados en un plazo razonable. En Argentina, la Ley 25.326 de Protección de Datos Personales contempla el deber de reportar brechas a la Agencia de Acceso a la Información Pública (AAIP), aunque el reglamento aún carece de un plazo explícito equivalente al de 72 horas del RGPD europeo.

    El próximo hito crítico es la divulgación del inventario de datos comprometidos: sin esa información, ni usuarios ni reguladores pueden determinar la magnitud real del incidente ni activar los mecanismos de respuesta que correspondan.

  • Brecha en Simba Telecom expone datos de 23.549 clientes

    Brecha en Simba Telecom expone datos de 23.549 clientes

    La operadora de telecomunicaciones Simba confirmó el 25 de septiembre de 2026 una brecha de datos que comprometió información personal de 23.549 clientes registrados, según declaraciones oficiales de la compañía.

    El incidente fue reconocido por la propia empresa mediante un comunicado público. Los datos expuestos corresponden a personas que se registraron para contratar servicios de Simba, e incluyen categorías de información de alto valor para el fraude de identidad. Según se informó, no hay evidencia de que datos financieros o bancarios hayan sido comprometidos.

    Categorías de datos comprometidos: 23.549 registros afectados

    • Nombres completos
    • Números de documento de identidad (identity card numbers)
    • Fechas de nacimiento
    • Números de teléfono móvil
    • Direcciones de correo electrónico

    La combinación de número de documento, fecha de nacimiento y datos de contacto representa un vector crítico para ataques de ingeniería social, suplantación de identidad y SIM swapping, modalidad especialmente extendida en mercados de telecomunicaciones de todo el mundo, incluyendo América Latina.

    Qué se sabe y qué falta confirmar

    Lo confirmado por Simba es la cantidad exacta de afectados —23.549 personas— y las categorías de datos involucrados. Lo que permanece sin confirmar según la información disponible incluye el vector de ataque utilizado, la identidad del actor responsable, el período durante el cual los datos estuvieron expuestos antes de la detección, y si la empresa ya notificó individualmente a los usuarios afectados. Tampoco se informó si la brecha fue reportada ante la autoridad regulatoria competente en el plazo exigido por la normativa aplicable. En jurisdicciones como Brasil —bajo la LGPD— o Argentina —bajo la Ley 25.326 y las disposiciones de la AAIP—, los plazos de notificación a la autoridad de control son de entre 2 y 72 horas según la clasificación del incidente, y la omisión puede derivar en sanciones adicionales.

    El próximo hito a seguir es la confirmación de la notificación individual a los 23.549 afectados y la respuesta de la autoridad regulatoria competente, en caso de que Simba opere bajo una jurisdicción con obligación de reporte obligatorio de brechas.