Autor: Rmonas

  • Safe ID: lanzan una herramienta gratuita para proteger la identidad al compartir el DNI

    Safe ID: lanzan una herramienta gratuita para proteger la identidad al compartir el DNI

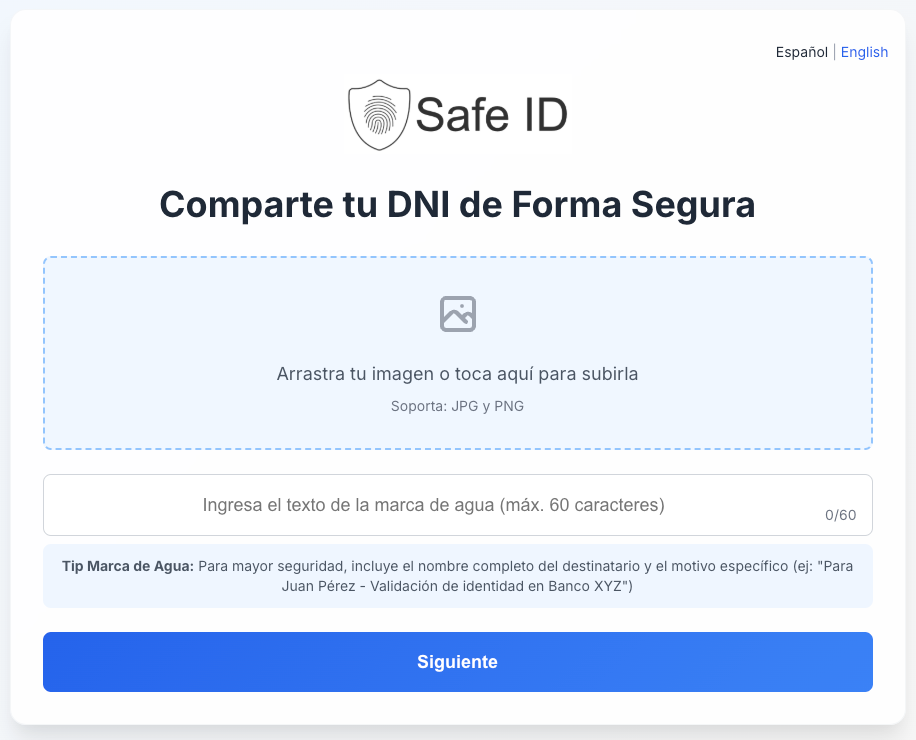
    En una era donde la seguridad digital es primordial, DatosArgentinos.com presenta Safe ID, una innovadora solución web gratuita diseñada para proteger la identidad de los ciudadanos argentinos al momento de compartir imágenes de sus documentos de identidad por medios digitales. Esta herramienta, accesible desde cualquier navegador en datosargentinos.com, permite a los usuarios agregar marcas de agua inteligentes y ofuscar datos sensibles de manera segura y completamente local.

    Protección de datos en tiempo real

    La plataforma procesa las imágenes directamente en el dispositivo del usuario, sin necesidad de cargar información sensible a servidores externos. Esta característica fundamental garantiza la privacidad total del proceso, ya que ningún dato personal sale del dispositivo del usuario.

    Características principales

    La herramienta ofrece tres funcionalidades esenciales:

    1. Marca de Agua Inteligente: Los usuarios pueden agregar texto personalizado que se integra de manera segura en la imagen mediante un sistema avanzado de marca de agua. El texto se distribuye en patrones aleatorios con variaciones dinámicas de forma, tamaño y color, lo que hace extremadamente difícil su eliminación incluso utilizando herramientas avanzadas de inteligencia artificial. Por ejemplo: “Para inscripción en curso XYZ – 15/02/2024“.
    2. Ofuscación Selectiva: Mediante una interfaz intuitiva, los usuarios pueden “difuminar” datos sensibles como el número de trámite, códigos QR y cualquier otra información que no sea necesaria para el trámite específico.
    3. Recorte Inteligente: Permite ajustar el área visible del documento, eliminando información innecesaria y manteniendo solo los datos relevantes para el trámite en cuestión.

    Seguridad y accesibilidad

    La aplicación funciona como una Progressive Web App (PWA), lo que significa que puede instalarse localmente en dispositivos móviles y computadoras, funcionando incluso sin conexión a internet. Esta característica no solo mejora la accesibilidad sino que también refuerza la seguridad, ya que los usuarios pueden procesar sus documentos sin necesidad de una conexión activa. La tecnología de marca de agua inteligente implementada en Safe ID está diseñada específicamente para resistir intentos de manipulación mediante herramientas de edición avanzadas y sistemas de IA.

    Prevención del fraude de identidad

    “La suplantación de identidad es un problema creciente en Argentina”, comenta Martin Aberastegue, desarrollador de Safe ID. “Cuando compartimos nuestro DNI sin protección por medios digitales como WhatsApp o correo electrónico, exponemos información sensible que puede ser utilizada para diversos tipos de fraude. Al agregar una marca de agua personalizada con el destinatario y propósito específico, no solo protegemos el documento sino que también agregamos trazabilidad. Esto significa que en caso de una filtración no autorizada, podemos identificar exactamente el origen y el propósito para el cual fue compartido originalmente. Esta característica, combinada con la ofuscación selectiva de datos, permite compartir el documento de manera segura, manteniendo visible solo la información necesaria para cada trámite específico”.

    Casos de uso

    La herramienta es ideal para situaciones donde necesitamos enviar una copia de nuestro DNI por medios digitales, como:

    • Inscripciones en cursos o instituciones educativas
    • Trámites administrativos que requieran envío por correo electrónico
    • Envío de documentación por sistemas de mensajería (WhatsApp, Telegram)
    • Carga de documentos en plataformas de empresas para tramites de alta o baja de servicios
    • Procesos de registro en sitios web
    • Solicitudes de presupuestos o consultas comerciales

    Nota importante: Esta herramienta no está diseñada para reemplazar los procesos de validación oficial de identidad ante RENAPER o entidades financieras que requieran verificación biométrica o validación oficial del documento.

    Compromiso con la privacidad

    La plataforma ha sido diseñada con un fuerte énfasis en la privacidad y la seguridad:

    • No requiere registro ni almacena información personal
    • Procesamiento 100% local en el dispositivo del usuario
    • Código abierto disponible para auditoría pública
    • Uso limitado de analíticas web para mejorar el servicio

    Disponibilidad y acceso

    Safe ID es completamente gratuita y está disponible para su uso inmediato desde cualquier navegador web moderno en DatosArgentinos.com. La versión instalable como aplicación puede descargarse directamente desde el sitio web, ofreciendo una experiencia más fluida y acceso sin conexión.

    Impacto en la seguridad digital

    Esta iniciativa representa un paso significativo en la protección de la identidad digital de los ciudadanos argentinos, proporcionando una herramienta accesible y efectiva para compartir documentación sensible de manera segura por medios digitales. En un momento donde los fraudes digitales están en aumento, soluciones como esta se vuelven fundamentales para la protección de datos personales en comunicaciones cotidianas.

    La plataforma continúa evolucionando con actualizaciones regulares y mejoras basadas en el feedback de la comunidad, manteniendo su compromiso con la seguridad y privacidad de los usuarios argentinos.

    Para más información y acceso a Safe ID, visite DatosArgentinos.com.


    Nota: Safe ID es un proyecto de código abierto y está disponible para su revisión en GitHub, demostrando el compromiso con la transparencia y la seguridad de los usuarios.
  • DeepSeek bajo el escrutinio del Regulador Italiano

    DeepSeek bajo el escrutinio del Regulador Italiano

    Por Daniel Monastersky

    En un momento crucial para la protección de datos personales en Europa, el Garante per la protezione dei dati personali italiano ha lanzado una investigación significativa que podría redefinir el panorama de la privacidad digital. El 28 de enero de 2025, el regulador italiano dio un paso decisivo al cuestionar las prácticas de recopilación y procesamiento de datos de DeepSeek, un servicio de chatbot que opera tanto en plataforma web como en aplicación móvil.

    La investigación se centra en dos entidades principales: Hangzhou DeepSeek Artificial Intelligence y Beijing DeepSeek Artificial Intelligence, empresas que han captado la atención del regulador debido al potencial riesgo que representan para millones de usuarios italianos. El alcance de esta investigación trasciende las fronteras nacionales, planteando interrogantes fundamentales sobre la transferencia internacional de datos y la protección de la privacidad en la era de la inteligencia artificial.

    Las preguntas planteadas por el Garante tocan el núcleo de las preocupaciones contemporáneas sobre privacidad digital: la naturaleza de los datos recopilados, sus fuentes, propósitos, base jurídica del tratamiento y, crucialmente, la ubicación de los servidores que albergan esta información sensible. La posibilidad de que estos datos se almacenen en servidores chinos añade una capa adicional de complejidad al debate.

    Particularmente relevante resulta la indagación sobre las prácticas de web scraping y el entrenamiento de sistemas de inteligencia artificial. El regulador busca claridad sobre cómo se informa a los usuarios, tanto registrados como no registrados, sobre el tratamiento de sus datos personales, un aspecto fundamental del derecho a la privacidad digital.

    El plazo de 20 días establecido por el Garante para recibir respuestas refleja la urgencia de la situación y el reconocimiento de los riesgos inmediatos que estas prácticas podrían representar para la privacidad de los ciudadanos italianos. Esta investigación emerge como un caso paradigmático en la intersección entre innovación tecnológica y protección de derechos fundamentales.

    La acción del regulador italiano marca un precedente significativo en la supervisión de empresas de inteligencia artificial internacionales que operan en territorio europeo. Su resultado podría establecer estándares cruciales para la protección de datos personales en la era de la IA, influyendo en cómo estas empresas operan globalmente.

    Esta investigación representa más que un simple procedimiento administrativo; constituye un punto de inflexión en la protección de los derechos digitales fundamentales. El desenlace de este caso podría tener ramificaciones significativas para el futuro de la privacidad digital y el control de datos personales en un mundo cada vez más interconectado y dependiente de la inteligencia artificial.

    Enlace al comunicado oficial https://www.gpdp.it/home/docweb/-/docweb-display/docweb/10096856

  • Protección de Datos en Argentina: La AAIP presenta libro sobre el nuevo Proyecto de Ley

    Protección de Datos en Argentina: La AAIP presenta libro sobre el nuevo Proyecto de Ley

    La presentación del libro «Proyecto de Ley de Protección de Datos» emerge en un momento donde la revolución digital desafía nuestras concepciones tradicionales sobre privacidad y derechos fundamentales. Compilado por Beatriz Anchorena, Titular de la AAIP, el texto despliega un panorama completo de los retos que enfrenta Argentina en materia de protección de datos personales.

    Los datos personales, convertidos en el nuevo oro digital de nuestra era, fluyen incesantemente a través de sistemas cada vez más complejos e interconectados. La legislación vigente, concebida en una época donde el big data era apenas una teoría académica, necesita una actualización profunda para hacer frente a estas nuevas realidades.

    Ana Brian Nougrères y Lourdes Zamudio Salinas trazan los cimientos conceptuales al explorar los principios rectores del proyecto, mientras que Valeria Milanés expone con precisión quirúrgica las grietas en nuestra normativa actual. Pablo Segura desenvuelve el concepto crucial de responsabilidad proactiva, y Mariano Peruzzotti desgrana las bases legales que darán sustento al nuevo marco regulatorio.

    Jorge Piccoli ilumina las complejidades únicas del sector público, un terreno donde la protección de datos adquiere dimensiones particularmente sensibles. Marisa Graham aborda la protección de los más vulnerables al examinar los derechos de niñas, niños y adolescentes, mientras que Diego Fernández nos sumerge en el universo técnico de procedimientos y medidas de seguridad.

    Pablo Palazzi navega las aguas turbulentas de las transferencias internacionales de datos, un aspecto crítico en nuestra economía globalizada. Nelson Remolina Angarita propone mecanismos innovadores para la resolución de conflictos, mientras que Franco Giandana Gigena nos ofrece una perspectiva histórica de las transformaciones digitales recientes.

    El equipo conformado por Elsa Estévez, Paula Brankevich y Mauro Solano desentraña los misterios de la gobernanza de datos, mientras que Dante Negro actualiza los principios fundamentales de la OEA. Finalmente, Facundo Malaureille y Daniel Monasterky coronan la obra con un análisis penetrante sobre las evaluaciones de impacto, una herramienta fundamental para anticipar y prevenir vulneraciones a la privacidad en la era digital.

    El desafío que tenemos por delante trasciende lo meramente técnico o legal. Se trata de forjar un marco normativo que no solo proteja los derechos fundamentales de los ciudadanos, sino que también permita el florecimiento de la innovación digital bajo el amparo de reglas claras y efectivas.

    Accedé al libro aquí

  • Protección de datos: Entre la acción brasileña y la necesidad Argentina de reforma

    Protección de datos: Entre la acción brasileña y la necesidad Argentina de reforma

    Por Daniel Monastersky  

    La reciente decisión de la Autoridad Nacional de Protección de Datos de Brasil contra WorldCoin no solo representa un momento decisivo; es un recordatorio agudo de lo que está en juego en nuestra región.

    La orden de la ANPD brasileña, emitida el 24 de enero de 2025, resuena con una claridad que sacude los cimientos de nuestra complacencia regulatoria. Con determinación inequívoca, ordena la suspensión inmediata de cualquier compensación financiera -sea en criptomonedas WLD o cualquier otro formato- vinculada a la recolección de datos biométricos del iris de ciudadanos brasileños. Esta no es una medida superficial; es una declaración de principios que reverbera en toda América Latina.

    La decisión brasileña va más allá de una simple prohibición. Establece un plazo perentorio de 10 días hábiles para que WorldCoin demuestre el cumplimiento efectivo de la medida, exigiendo una declaración formal del responsable de protección de datos o un representante legal. Es más, ordena la designación inmediata de un DPO con presencia visible en su sitio web, estableciendo un nuevo estándar de responsabilidad corporativa en el manejo de datos personales.

    Lo verdaderamente revolucionario de esta intervención es su naturaleza preventiva. La ANPD no esperó a que los daños fueran irreversibles; actuó con la urgencia que demanda la protección de algo tan íntimo e irreemplazable como nuestros datos biométricos. Esta postura proactiva revela una comprensión profunda de los riesgos inherentes a la comercialización de nuestra identidad digital.

    En Argentina, mientras tanto, enfrentamos una realidad que preocupa. WorldCoin opera con aparente impunidad tras más de 18 meses de denuncias, mientras observamos con preocupación cómo el proyecto de reforma de la Ley Nacional de Protección de Datos Personales se desvanece en los pasillos del Congreso. Sin embargo, en medio de este panorama sombrío, emerge un rayo de esperanza: el Convenio 108+ del Consejo de Europa.

    Este Convenio, que Argentina ha ratificado en un acto de compromiso con la protección de datos personales, no es una solución mágica, pero representa un paso crucial hacia la modernización de nuestro marco normativo. Como testigo directo de las limitaciones de la Ley 25.326, veo en el Convenio 108+ un puente vital sobre el abismo regulatorio que amenaza con engullir nuestros derechos digitales.

    La AAIP, nuestra autoridad de aplicación, lucha diariamente contra las limitaciones de un marco legal obsoleto. El Convenio 108+ promete ser un aliado valioso en esta batalla, pero no podemos conformarnos con soluciones parciales cuando necesitamos una reforma integral que empodere a nuestras instituciones con la misma contundencia que vemos en Brasil.

    El contraste entre ambos países es más que un ejercicio académico; es un llamado urgente a la acción. Brasil demuestra que América Latina puede y debe ejercer una supervisión efectiva sobre las nuevas tecnologías. Argentina, por su parte, se encuentra en una encrucijada histórica: podemos resignarnos a ser un laboratorio digital sin restricciones o tomar las riendas de nuestro destino regulatorio.

    Cada minuto que pasa sin una reforma comprehensiva es un minuto en que nuestros datos biométricos, esa huella indeleble de nuestra identidad, quedan expuestos a riesgos innecesarios. El Convenio 108+ nos proporciona un piso mínimo de protección, pero el techo debemos construirlo nosotros, con una legislación que refleje las complejidades del siglo XXI.

    La pelota está en el campo del Congreso, pero la responsabilidad es colectiva. Con el respaldo del Convenio 108+ y el ejemplo de Brasil ante nosotros, tenemos la oportunidad y la obligación de forjar un marco regulatorio que proteja efectivamente nuestros derechos digitales. El tiempo de actuar es ahora; mañana podría ser demasiado tarde.​​​​​​​​​​​​​​​​

  • Los ciberdelincuentes no paran: Cómo combatir las amenazas en la temporada navideña

    Los ciberdelincuentes no paran: Cómo combatir las amenazas en la temporada navideña

    La temporada navideña es una época de alegría, compras y celebraciones, pero también un momento en que los ciberdelincuentes intensifican sus esfuerzos. Con el comercio electrónico en pleno auge, los riesgos de ciberseguridad aumentan drásticamente, dejando a las empresas vulnerables a ataques que pueden dañar su reputación y causar pérdidas financieras significativas. Este artículo analiza las amenazas más comunes de la temporada y cómo proteger tu negocio frente a ellas.

    El aumento de los ciberataques en la temporada navideña

    Las estadísticas hablan por sí solas. En el segundo semestre de 2023, los fraudes con tarjetas regalo aumentaron un 110%, mientras que los ataques relacionados con scraping, tarjetas de fidelización y tarjetas de pago crecieron más del 700%. Estas cifras evidencian que los delincuentes están aprovechando el incremento de transacciones durante las festividades.

    Las ventas navideñas de comercio electrónico alcanzaron los $221.100 millones en 2023, pero el impacto negativo de los ciberataques también creció. Por ejemplo, el phishing impulsado por IA y los ataques de credenciales obligaron a empresas como 23andMe.com a fortalecer sus defensas tras la exposición de 14.000 cuentas.

    Razones detrás del auge de las ciberamenazas navideñas

    Mayor volumen de transacciones en línea

    El atractivo de las rebajas de temporada y la conveniencia de las compras en línea generan un aumento significativo de las transacciones. Este entorno es un caldo de cultivo para fraudes como el typosquatting y las falsificaciones de tiendas en línea, que engañan a los consumidores para que compartan datos sensibles o realicen compras en sitios falsos.

    Incremento en las amenazas por correo electrónico

    Las campañas de phishing y spoofing se disparan durante esta época. En 2023, Amazon reportó que los incidentes de phishing se duplicaron en la segunda mitad del año. Los estafadores frecuentemente se hacen pasar por representantes de la marca para robar información de los usuarios.

    Distracción de los empleados

    Los trabajadores suelen estar más distraídos debido al aumento de tareas relacionadas con las festividades o los eventos personales. Esto facilita que ataques de ingeniería social o solicitudes fraudulentas pasen desapercibidos, incrementando el riesgo de incidentes.

    Consejos esenciales para reforzar la ciberseguridad esta Navidad

    Para proteger tu empresa y a tus clientes frente a estas amenazas, considera implementar las siguientes medidas:

    Aumenta la seguridad del correo electrónico con DMARC

    En el cuarto trimestre de 2023, se registraron más de 1 millón de ataques de phishing. Implementar una política de DMARC con una configuración p=reject asegura que los correos electrónicos fraudulentos no lleguen a los clientes, salvaguardando tanto la reputación de tu empresa como los datos sensibles.

    Mantén el software actualizado

    El software desactualizado es una puerta abierta para los ciberdelincuentes. Asegúrate de realizar actualizaciones periódicas para evitar vulnerabilidades y garantizar un rendimiento óptimo durante la temporada.

    Implementa autenticación multifactor (MFA)

    La MFA añade una capa adicional de protección, reduciendo el riesgo de acceso no autorizado. Microsoft informó que el 99,9% de las cuentas comprometidas no usaban MFA, lo que resalta su importancia.

    Capacita a tu equipo en ciberseguridad

    La formación es clave para prevenir incidentes. Proporciona a tus empleados herramientas y recursos que les ayuden a identificar amenazas y a responder de manera efectiva.

    Considera externalizar servicios de ciberseguridad

    Los expertos en ciberseguridad pueden identificar debilidades en tus sistemas y fortalecer tus defensas antes de que ocurra un ataque. Asociarte con empresas como Sendmarc te permitirá proteger tus activos y clientes durante la ajetreada temporada navideña.

    El incremento de las amenazas cibernéticas en las fiestas no es algo que las empresas puedan ignorar. Adoptar un enfoque proactivo en ciberseguridad no solo protege los activos de tu negocio, sino que también genera confianza entre tus clientes.

    Para conocer más sobre DMARC y los riesgos a los que deberías estar atento en esta temporada navideña, te recomendamos leer el Reporte de Ciberamenazas 2024 de Sendmarc. Puedes descargarlo gratis aquí. 

  • Incidente deja 31 millones de cuentas expuestas

    Incidente deja 31 millones de cuentas expuestas

    Internet Archive, una biblioteca digital sin ánimo de lucro que ofrece acceso gratuito a sitios web archivados y otros materiales, lleva tres días combatiendo un ataque distribuido de denegación de servicio que impide a los usuarios acceder al servicio.

    El sitio web de la organización con sede en San Francisco sufre un ciberataque desde el martes. El miércoles, el servicio gratuito de notificación de violaciones de datos Have I Been Pwned comenzó a enviar correos electrónicos a los suscriptores para advertirles de que 31 millones de cuentas de Internet Archive habían sido violadas en septiembre. La información expuesta incluye direcciones de correo electrónico, nombres de usuario y contraseñas cifradas.

    De los 31 millones de registros filtrados, algo más de la mitad tenían una dirección de correo electrónico que ya figuraba en la base de datos de seguimiento de filtraciones, es decir, que había aparecido en una filtración anterior.

    A partir del miércoles, las personas que pudieron acceder al sitio de Internet Archive vieron un mensaje inyectado a través de JavaScript que decía: «¿Alguna vez has tenido la sensación de que Internet Archive funciona a base de palos y está constantemente a punto de sufrir un fallo de seguridad catastrófico? Acaba de ocurrir. Nos vemos 31 millones de veces en HIBP».

    Dirigido por el desarrollador australiano Troy Hunt, HIBP es un servicio gratuito que permite a los particulares registrar su dirección de correo electrónico. Si la dirección de correo electrónico aparece en una filtración o volcado de datos, el servicio envía un correo electrónico al suscriptor para alertarle.

    Aún no está claro si la inyección en el sitio web, el robo y la filtración de datos y los ataques DDoS están relacionados.

  • Filtración en universidad de Estados Unidos: 2,5 millones de personas afectadas

    Filtración en universidad de Estados Unidos: 2,5 millones de personas afectadas

    EdFinancial y la Autoridad de Préstamos Estudiantiles de Oklahoma (OSLA) han notificado a más de 2,5 millones de prestatarios que sus datos personales han quedado expuestos en una filtración de datos.

    El objetivo de la filtración fue Nelnet Servicing, el sistema de administración con sede en Lincoln, Nebraska, y proveedor del portal web de OSLA y EdFinancial, según una carta de divulgación de la filtración.

    Nelnet reveló la brecha a los beneficiarios de préstamos afectados el 21 de julio de 2022 a través de una carta.

    «Nuestro equipo de ciberseguridad tomó medidas inmediatas para proteger el sistema de información, bloquear la actividad sospechosa, solucionar el problema y poner en marcha una investigación con expertos forenses externos para determinar la naturaleza y el alcance de la actividad», según la carta.

    El 17 de agosto, la investigación determinó que un tercero no autorizado había accedido a información personal de los usuarios. La información expuesta incluía nombres, direcciones particulares, direcciones de correo electrónico, números de teléfono y números de la seguridad social de un total de 2.501.324 titulares de cuentas de préstamos estudiantiles. La información financiera de los usuarios no quedó expuesta.

    Fuente: ThreatPost.

  • Desnudos virtuales y delitos reales: el caso que sacude a la comunidad educativa

    Desnudos virtuales y delitos reales: el caso que sacude a la comunidad educativa

    Por Daniel Monastersky

    La venta de imágenes manipuladas de alumnas menores de edad abre un debate sobre la urgencia de implementar políticas de alfabetización digital.

    El escándalo del Colegio Agustiniano de San Martín no es solo un caso más de ciberdelito. Es la prueba fehaciente de que estamos fallando en proteger a nuestros jóvenes en el mundo digital. Lo que pasó allí no solo es aberrante, sino que nos muestra, una vez más, que necesitamos urgente implementar políticas integrales de educación digital desde que los chicos son pequeños.

    Los hechos son alarmantes: un alumno de 15 años habría usado inteligencia artificial para generar imágenes de desnudos de sus compañeras, y después las vendió. Estamos frente a una situación gravísima que viola múltiples derechos: producción y distribución de material de explotación sexual infantil, violación a la intimidad, daño psicológico, y posible extorsión, entre otros delitos.

    Lo que más preocupa es que este caso no es único. Ya vimos situaciones parecidas en España y otros países, lo que demuestra que estamos ante un problema global que crece con el avance tecnológico y la falta de educación digital.

    Desde el punto de vista legal, el caso es complejo. Por un lado, el uso de inteligencia artificial para crear este tipo de contenido plantea nuevos desafíos. Si bien Argentina, al sumarse al Convenio de Budapest, se reservó aplicar el artículo sobre «imágenes creadas digitalmente», el hecho de que se usaran las caras reales de las menores podría igualmente constituir un delito de producción de material de explotación sexual infantil.

    Además, la distribución de este material por plataformas digitales y su supuesta venta mediante billeteras virtuales agregan más complejidad al caso, involucrando potencialmente delitos como corrupción de menores y violaciones a leyes de protección de datos.

    Pero hay un punto crucial que no podemos pasar por alto: la simple tenencia. En Argentina, la mera posesión de material de explotación sexual infantil es un delito en sí mismo, tipificado en el artículo 128 del Código Penal. Aunque estas imágenes fueron generadas por IA, el uso de rostros reales de menores las coloca en una zona legal muy peligrosa. Esto significa que no solo el creador, sino también cada comprador o poseedor de estas imágenes podría estar cometiendo un delito grave.

    Esta situación amplía considerablemente el alcance de la investigación. La fiscal Novoa no solo deberá ocuparse del alumno que creó y vendió las imágenes, sino también de todos aquellos que las adquirieron. Si alguno de los compradores resulta ser mayor de edad, las consecuencias legales podrían ser aún más severas.

    La respuesta del colegio también deja mucho que desear. Es inaceptable que las autoridades escolares se laven las manos diciendo que los hechos ocurrieron fuera del establecimiento. La escuela tiene el deber de cuidar a sus alumnos más allá de sus paredes, especialmente en esta era digital.

    ¡Ya es hora de que implementemos de una vez por todas una materia de concientización y educación digital desde la escuela primaria! No podemos seguir formando ciudadanos digitales a ciegas, exponiéndolos a riesgos que muchas veces ni siquiera entienden.

    La tecnología avanza rapidísimo y nuestro sistema educativo tiene que ir a la par. Necesitamos una política de Estado que aborde de manera integral la alfabetización digital, incluyendo aspectos éticos, legales y de seguridad en el uso de las nuevas tecnologías. Los chicos deben entender que descargar o poseer este tipo de imágenes no es un juego inofensivo, sino un delito grave que puede tener consecuencias devastadoras.

    El caso del Colegio Agustiniano de San Martín tiene que ser un punto de inflexión. Es fundamental que las autoridades tomen cartas en el asunto, no solo investigando y sancionando a los responsables, sino también implementando medidas preventivas a largo plazo.

    Como sociedad, no podemos permitir que nuestros jóvenes crezcan en un entorno digital hostil y peligroso. La educación es la clave para prevenir futuros casos como este y construir una ciudadanía digital responsable y ética. Y esta educación debe extenderse también a los padres, que necesitan estar informados y atentos a lo que sus hijos hacen en línea.

    Es tiempo de actuar. Nuestros chicos y adolescentes no pueden seguir esperando. Tenemos que movernos ya, porque cada día que pasa es una oportunidad perdida para protegerlos y educarlos mejor. ¿Vamos a esperar a que pase algo peor para hacer algo? La respuesta está en nuestras manos.

  • AAIP publica guía preliminar sobre IA responsable en Argentina

    AAIP publica guía preliminar sobre IA responsable en Argentina

    Por Daniel Monastersky

    La Agencia de Acceso a la Información Pública (AAIP) de Argentina ha publicado recientemente una versión preliminar de la «Guía para entidades públicas y privadas en materia de Transparencia y Protección de Datos Personales para una Inteligencia Artificial responsable«. Este documento busca proporcionar lineamientos para el desarrollo y uso ético de sistemas de Inteligencia Artificial (IA) en el país.

    La guía aborda el ciclo de vida completo de los sistemas de IA, desde su diseño hasta su implementación y mantenimiento. Se enfoca en dos aspectos principales: la transparencia algorítmica y la protección de datos personales.

    Puntos clave de la guía:

    1. Evaluación de impacto: Se recomienda realizar evaluaciones de impacto en la protección de datos para identificar y mitigar riesgos potenciales antes de la implementación de sistemas de IA.
    2. Equipos multidisciplinarios: La guía subraya la importancia de contar con equipos diversos para abordar los desafíos éticos y técnicos de la IA.
    3. Principio de explicabilidad: Se enfatiza la necesidad de que los sistemas de IA sean transparentes y explicables, aunque se reconoce que esto puede presentar desafíos técnicos en algunos casos.
    4. Protección de datos personales: Se establecen lineamientos para el tratamiento de datos personales en sistemas de IA, incluyendo medidas de seguridad y el respeto a los derechos de los titulares de los datos.
    5. Ciclo de vida de la IA: La guía proporciona recomendaciones específicas para cada etapa del ciclo de vida de los sistemas de IA, desde el diseño hasta la operación y mantenimiento.

    Es importante señalar que este documento es una versión preliminar y podría estar sujeto a modificaciones. La AAIP busca con esta guía establecer un marco de referencia para el desarrollo y uso responsable de la IA en Argentina, tanto en el sector público como en el privado.

    La publicación de esta guía se enmarca en un contexto global de creciente preocupación por el impacto ético y social de la IA. Varios países y organizaciones internacionales han desarrollado iniciativas similares en los últimos años.

    Los profesionales y organizaciones del sector de ciberseguridad y protección de datos tendrán que familiarizarse con estas directrices para asegurar el cumplimiento en el desarrollo e implementación de sistemas de IA.

    La efectividad de esta guía y su impacto real en el desarrollo de la IA en Argentina se podrán evaluar a medida que se implemente y se reciban retroalimentaciones de los diferentes actores involucrados.

  • Meta y la protección de datos en Argentina: Preocupaciones crecientes y falta de avances

    Meta y la protección de datos en Argentina: Preocupaciones crecientes y falta de avances

    Por Daniel Monastersky / Facundo Malaureille

    A poco más de un mes de la presentación de una denuncia formal contra Meta ante la Agencia de Acceso a la Información Pública (AAIP) de Argentina, realizada a fines de julio de 2024, la situación ya genera preocupación por la falta de avances visibles. La denuncia, que aborda el uso de datos personales para el entrenamiento de inteligencia artificial (IA) por parte de la compañía, no ha experimentado progresos significativos en su investigación, dejando a los usuarios argentinos en un limbo legal y de protección de datos.

    La presentación que realizamos consta de 22 puntos, en los cuales solicitamos a Meta Argentina explicaciones detalladas sobre sus prácticas de recolección y uso de datos personales. Como abogados especialistas en protección de datos hemos estructurado nuestra denuncia para abordar aspectos fundamentales para la privacidad de los usuarios argentinos. Entre los puntos más relevantes de nuestra presentación, hemos incluido solicitudes de información sobre actualizaciones de políticas de privacidad, evaluaciones de impacto, procesos de anonimización y políticas de retención de datos. Consideramos que estas cuestiones son esenciales para garantizar un uso ético y transparente de la información personal en el contexto del entrenamiento de inteligencia artificial.

    Mientras Argentina parece no mostrar avances en esta investigación reciente, otros países han tomado medidas más decisivas:

    1. Brasil: Recientemente, la Autoridad de Protección de Datos de Brasil (ANPD) ha tomado una posición firme respecto al uso de datos personales por parte de Meta para el entrenamiento de IA.

    Tras un proceso de negociación y revisión, la ANPD ha permitido a Meta utilizar datos de usuarios brasileños, pero bajo un estricto «Plan de Cumplimiento» que incluye las medidas que comentamos a continuación. Lo interesante es que lo que la ANPD le exige es muy similar a los 22 puntos que le pedimos que Meta cumpla en Argentina.

    Lo solicitado por la ANPD es lo siguiente:

    • Prohibición de incluir datos personales públicamente disponibles de cuentas pertenecientes a usuarios menores de 18 años en Brasil para el entrenamiento de productos de IA generativa.
    • Obligación de enviar notificaciones a todos los usuarios de Facebook e Instagram en Brasil, tanto a través de las aplicaciones como por correo electrónico.
    • Inclusión de banners informativos en artículos relevantes y en la página principal del Centro de Privacidad en Brasil.
    • Actualización de la Política de Privacidad para Brasil, con un banner informativo sobre los cambios y un enlace fácil al formulario de objeción.
    • Simplificación del proceso de objeción para garantizar un ejercicio facilitado de los derechos de los usuarios.
    • Mejora de la transparencia en el formulario de objeción y reducción del número mínimo de caracteres requeridos para la solicitud.
    • Ofrecimiento de un formulario simplificado para ejercer la oposición, incluso para no usuarios de los productos de Meta.
    • Compromiso de Meta de presentar una petición ante la ANPD para confirmar cada compromiso adquirido.

    Estas medidas representan un enfoque proactivo y centrado en el usuario para la protección de datos en el contexto del entrenamiento de IA, estableciendo un precedente importante en la región.

    1. Unión Europea: Meta ha optado por no lanzar sus modelos de IA multimodal en la UE debido a la incertidumbre regulatoria, evidenciando el impacto que una regulación robusta puede tener en las prácticas corporativas.

    Es imperativo señalar la estrategia que Meta parece estar empleando globalmente para el despliegue de sus tecnologías de IA:

    • Análisis del panorama regulatorio de cada país.
    • Evaluación de las normativas existentes en protección de datos e IA.
    • Consideración de las posibles sanciones por incumplimiento.
    • Despliegue selectivo en países donde el riesgo regulatorio es menor.

    Esta estrategia sugiere una preocupante priorización de los intereses corporativos sobre los derechos de privacidad de los usuarios, aprovechando las debilidades regulatorias de ciertos países.

    Implicaciones para Argentina

    La aparente falta de avance en la investigación de la denuncia recién presentada ante la AAIP pone de manifiesto varias preocupaciones:

    1. Vacío legislativo: La no actualización de la Ley 25.326 de Protección de Datos Personales deja a los ciudadanos argentinos vulnerables frente a las prácticas de grandes corporaciones tecnológicas. Es una clara demostración que somos ciudadanos de 2da para los legisladores argentinos.
    2. Falta de proactividad regulatoria: A diferencia de Brasil o la UE, Argentina parece no estar tomando medidas proactivas para proteger los datos de sus ciudadanos en el contexto de la IA.
    3. Riesgo de convertirse en un «paraíso de datos»: La falta de regulación y enforcement podría convertir a Argentina en un destino atractivo para prácticas de recolección y uso de datos que serían inaceptables en jurisdicciones más estrictas.

    Es crucial que los legisladores argentinos tomen conciencia de la urgencia de actualizar el marco regulatorio en materia de protección de datos y desarrollo de IA.

    Por eso es que insistimos en que la comunidad tecnológica y legal del país debe presionar por:

    • La actualización inmediata de la Ley 25.326.
    • El fortalecimiento de las capacidades de la AAIP para investigar y sancionar prácticas abusivas.
    • La implementación de medidas de transparencia y control por parte de Meta similares a las adoptadas en Brasil.
    • El desarrollo de una estrategia nacional de IA que priorice la protección de los derechos digitales de los ciudadanos.

    Aunque la denuncia es reciente, la falta de avances visibles en tan corto tiempo es preocupante, especialmente considerando la rapidez con la que se desarrolla y despliega la tecnología de IA.

    Esta situación no solo pone en riesgo la privacidad de los argentinos, sino que también amenaza con dejar al país rezagado en la crucial discusión global sobre ética y regulación en la era de la IA.

    Por lo expuesto creemos que es momento de que Argentina tome una posición proactiva y firme en la protección de los derechos digitales de sus ciudadanos, sin esperar a que se acumulen más casos sin resolver.